VMware Cloud Foundation(VCF)9.1 で、VCF Single Sign-On(SSO)を有効化してみます。今回は、ID プロバイダとして Actie Directory を利用します。
前回はこちら。
今回の内容です。
1. VCF SSO の構成
VCF Operations で、VCF SSO を有効化します。
1-0. VCF SSO 構成の開始
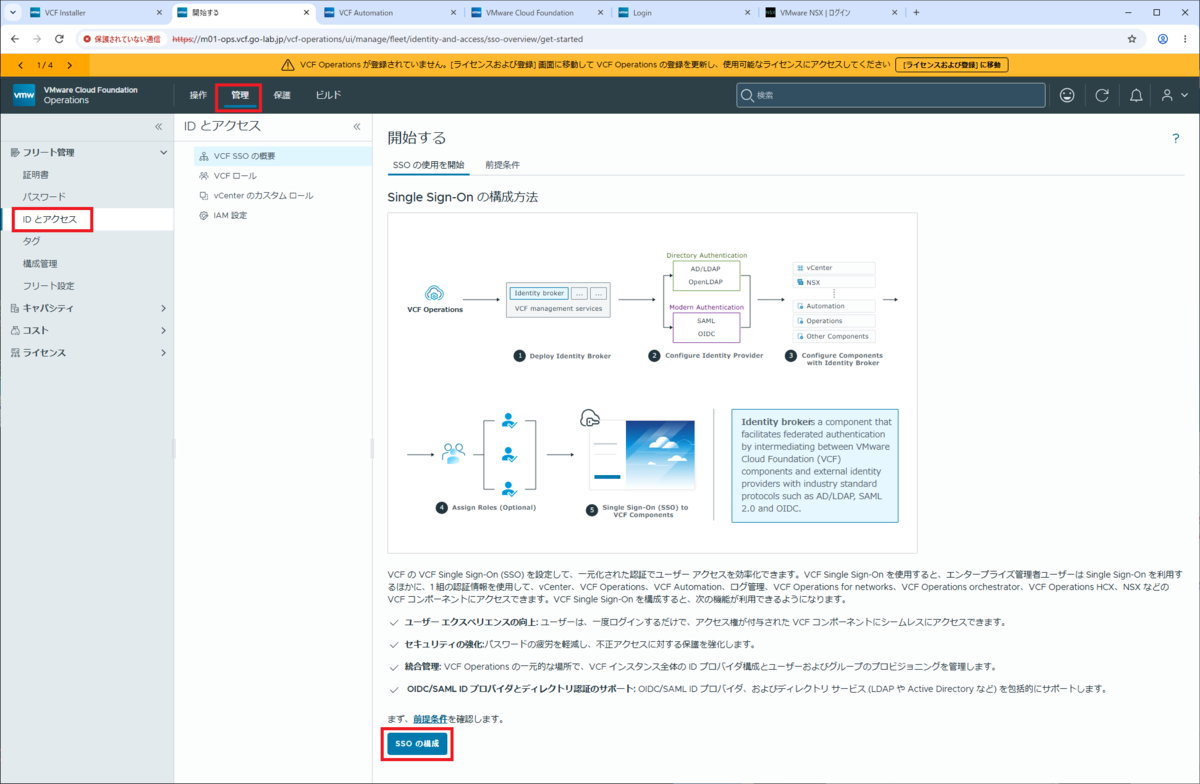
VCF SSO に admin ユーザーでログインして、「管理」タブ →「フリート管理」→「ID とアクセス」を開き、「SSO の構成」をクリックします。
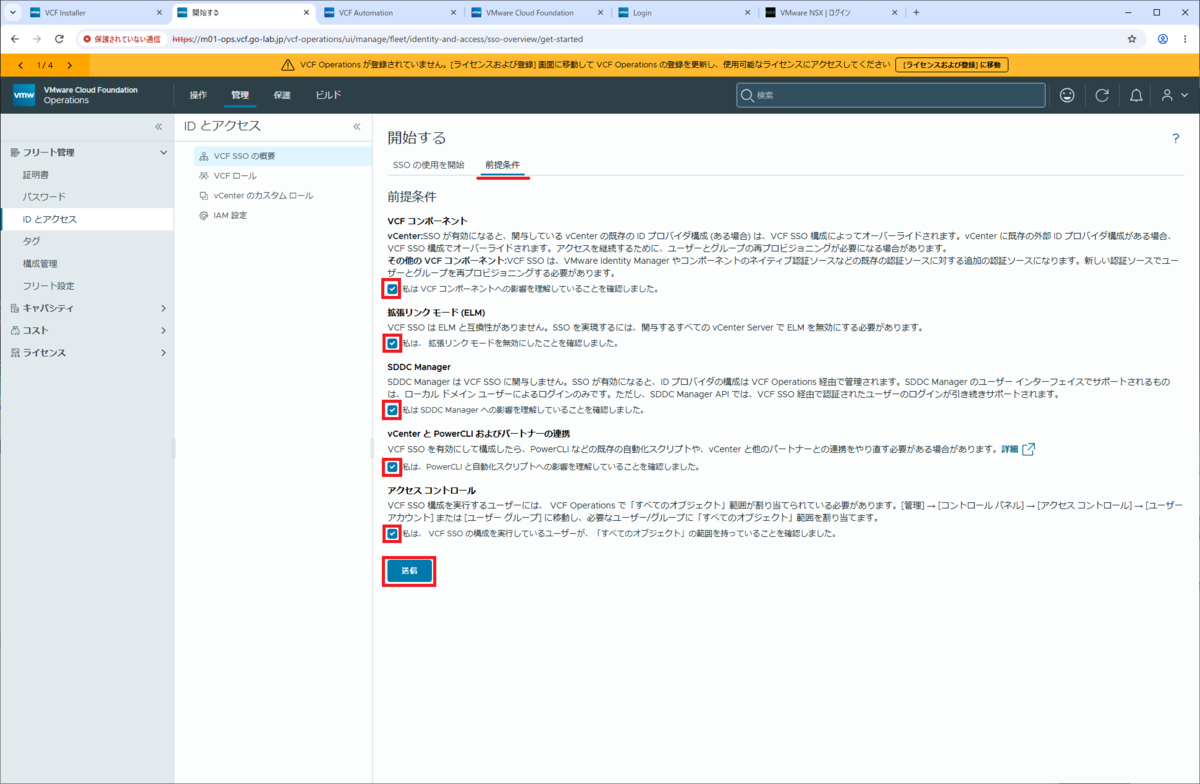
「前提条件」タブに移動するので、チェックボックスをすべて ON にして、「送信」をクリックします。
1-1. デプロイ モードの選択
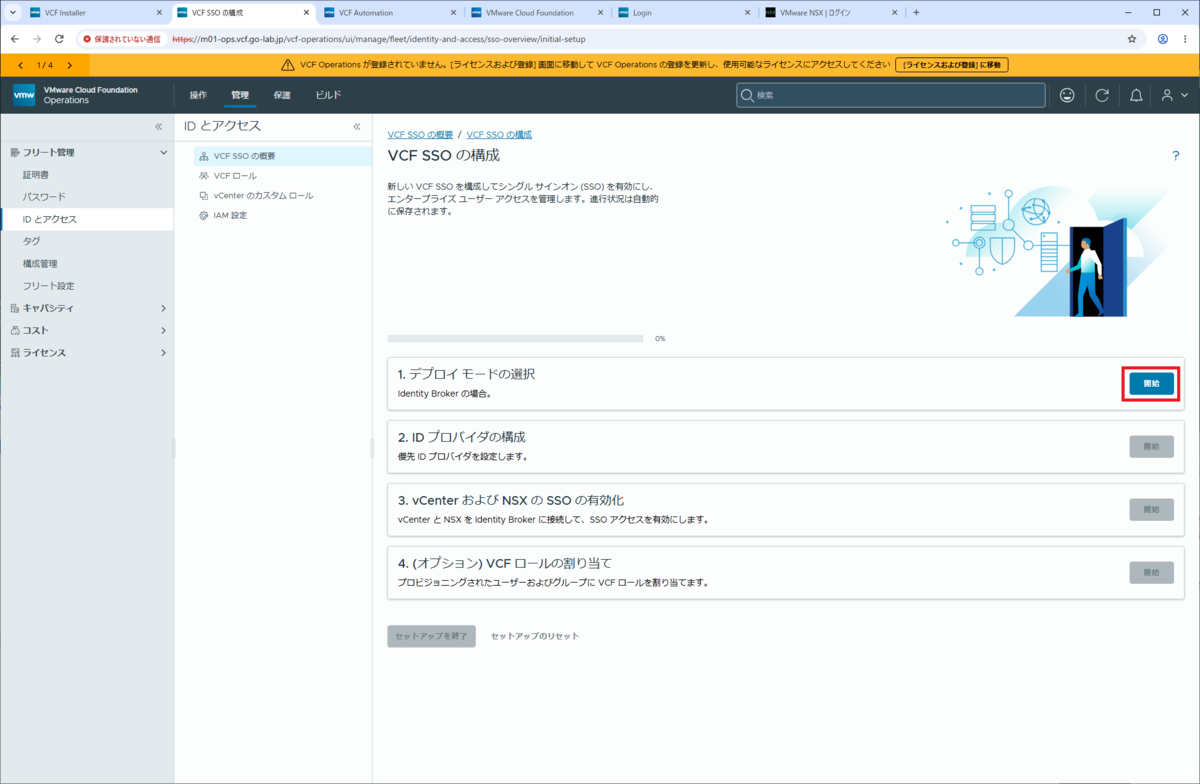
「VCF SSO の構成」画面が開くので、「1. デプロイ モードの選択」の「開始」をクリックします。
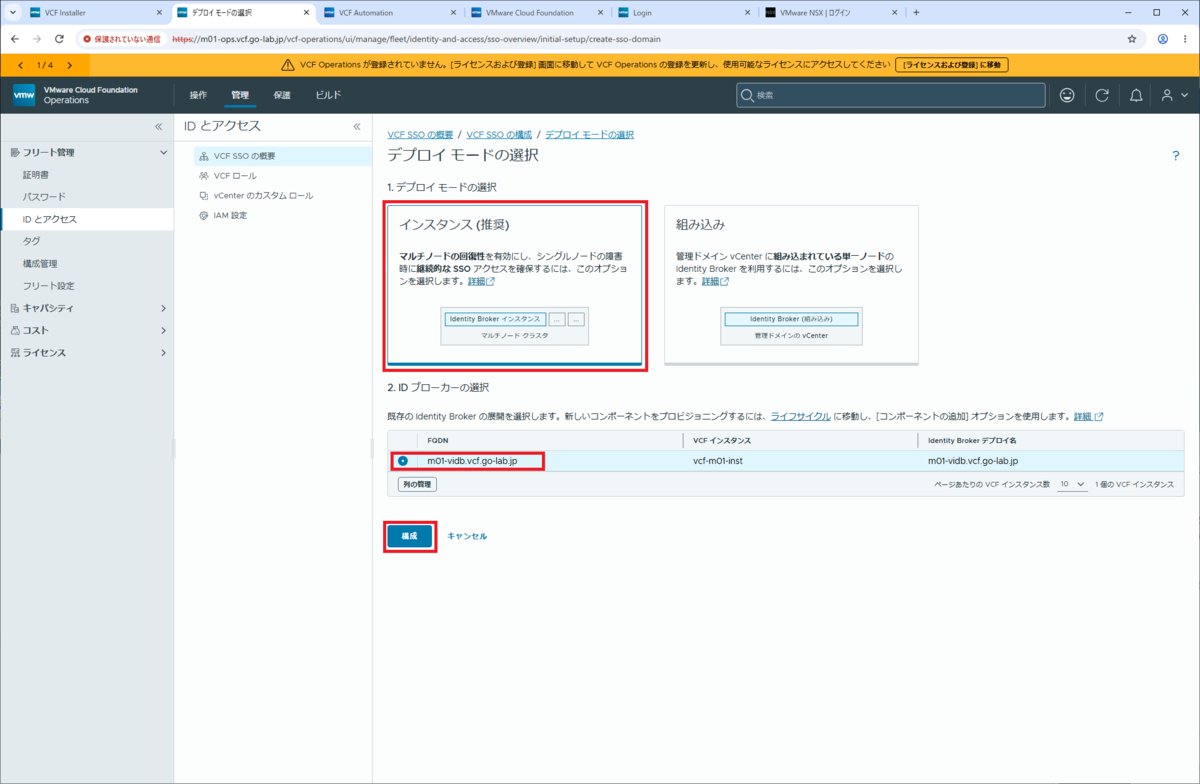
デプロイ モードと ID ブローカーを選択して、「構成」をクリックします。
- 1. デプロイ モード:インスタンス
- 2. ブローカーの選択:m01-vcdb.vcf.go-lab.jp(フリート デプロイ時に指定した Identity Broker の FQDN)
1-2. ID プロバイダの登録
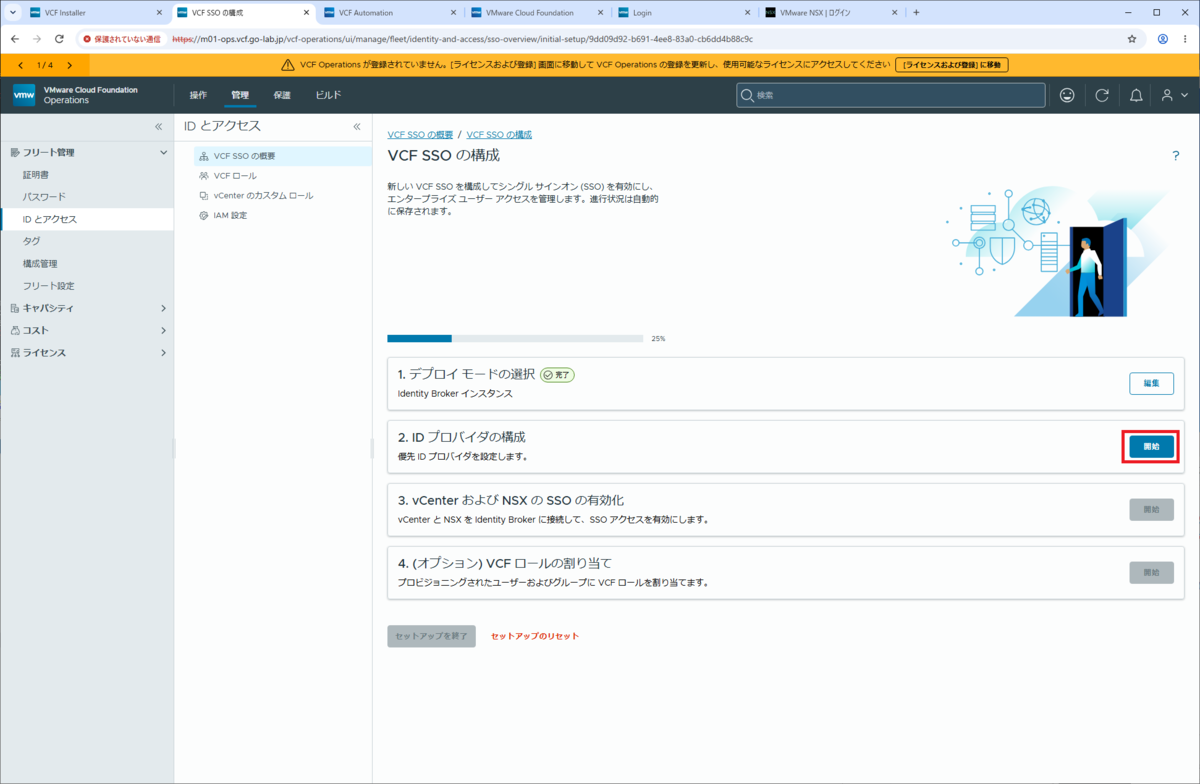
「VCF SSO の構成」画面に戻るので、「2. ID プロバイダの構成」の「開始」をクリックします。
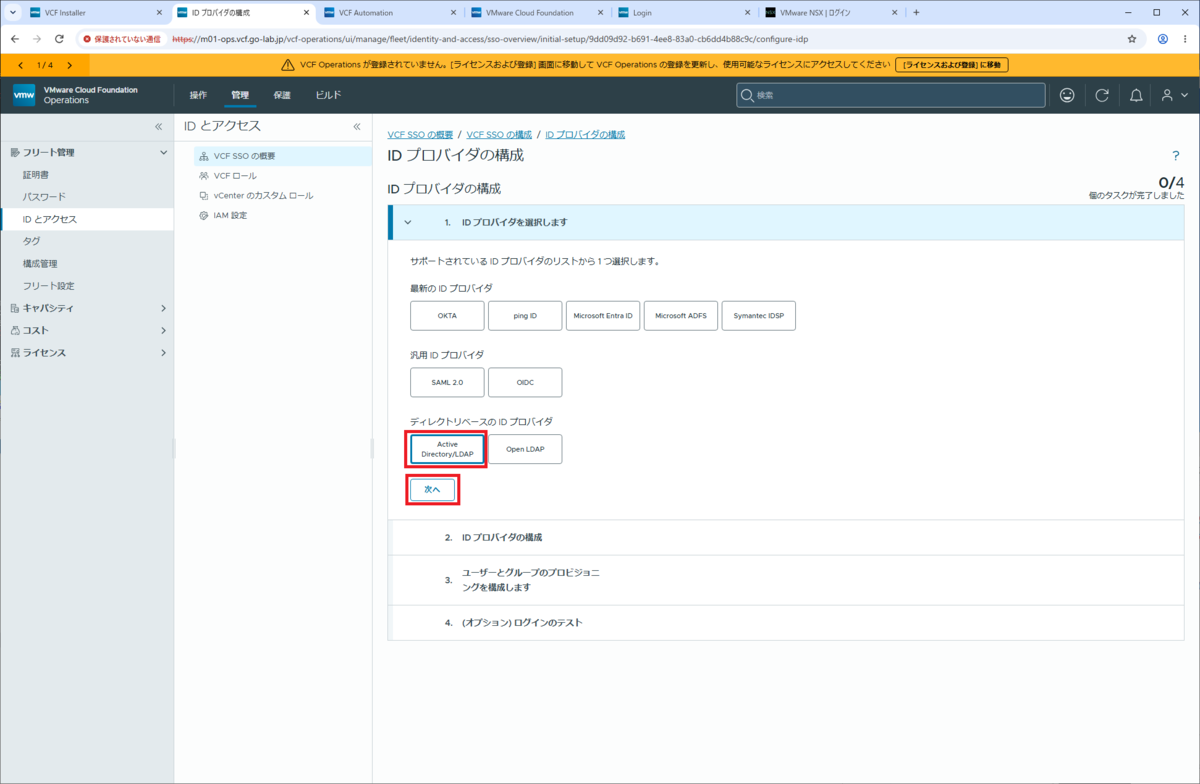
ID プロバイダを選択して、「次へ」をクリックします。
- ID プロバイダ:Actie Directory/LDAP
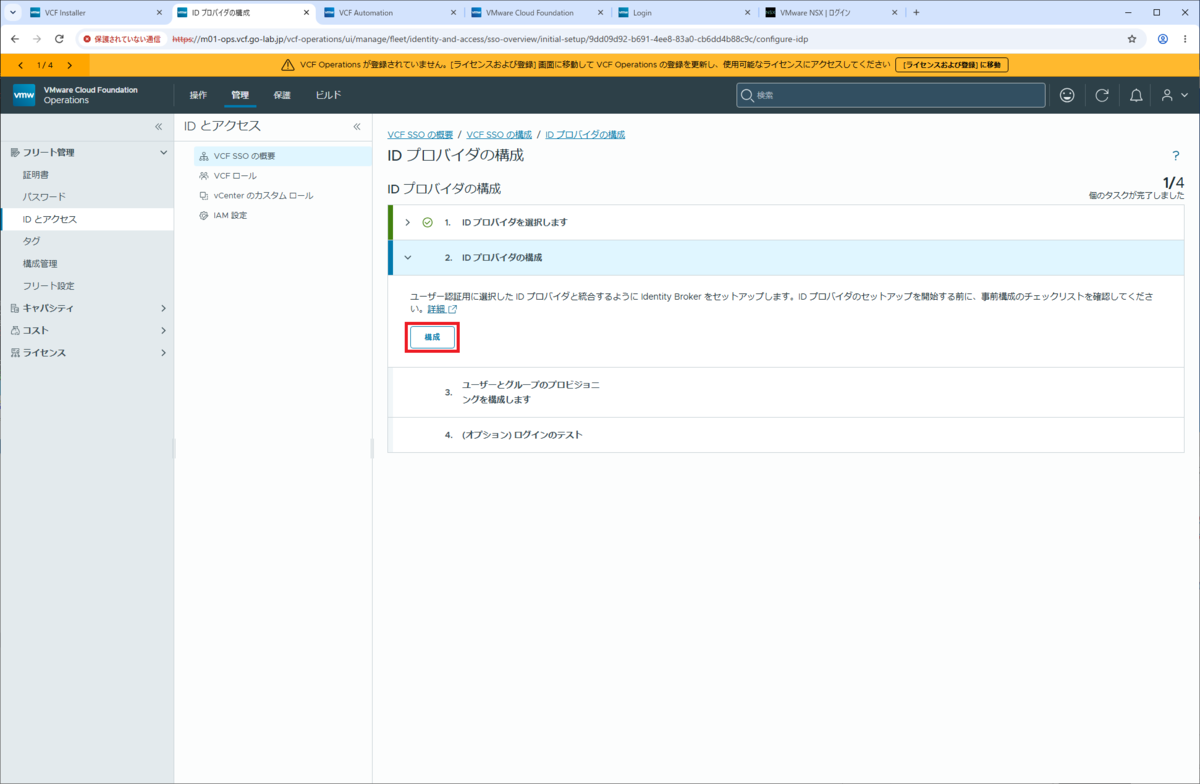
「2. ID プロバイダの構成」で、「構成」をクリックします。
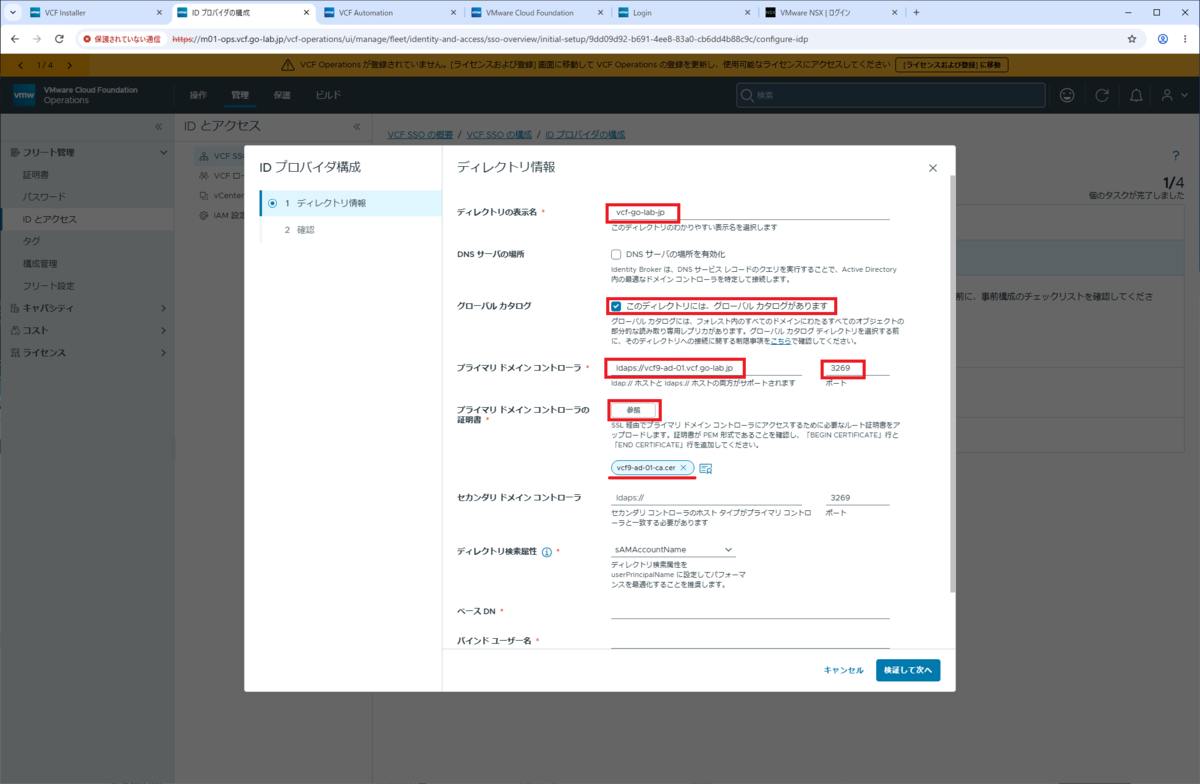
ディレクトリ(Actie Directory)の情報を入力しつつ、下にスクロールします。
- ディレクトリの表示名:vcf-go-lab-jp
- DNS サーバの場所:OFF のまま
- グローバル カタログ:ON
- プライマリ ドメイン コントローラ:ldaps://vcf9-ad-01.vcf.go-lab.jp
- ポート:3269
- プライマリ ドメイン コントローラの証明書:vcf9-ad-01-ca.car(「参照」をクリックして、以前の投稿 で ADCS からダウンロードした CA 証明書ファイルを選択)
- セカンダリ ドメイン コントローラ:空欄のまま
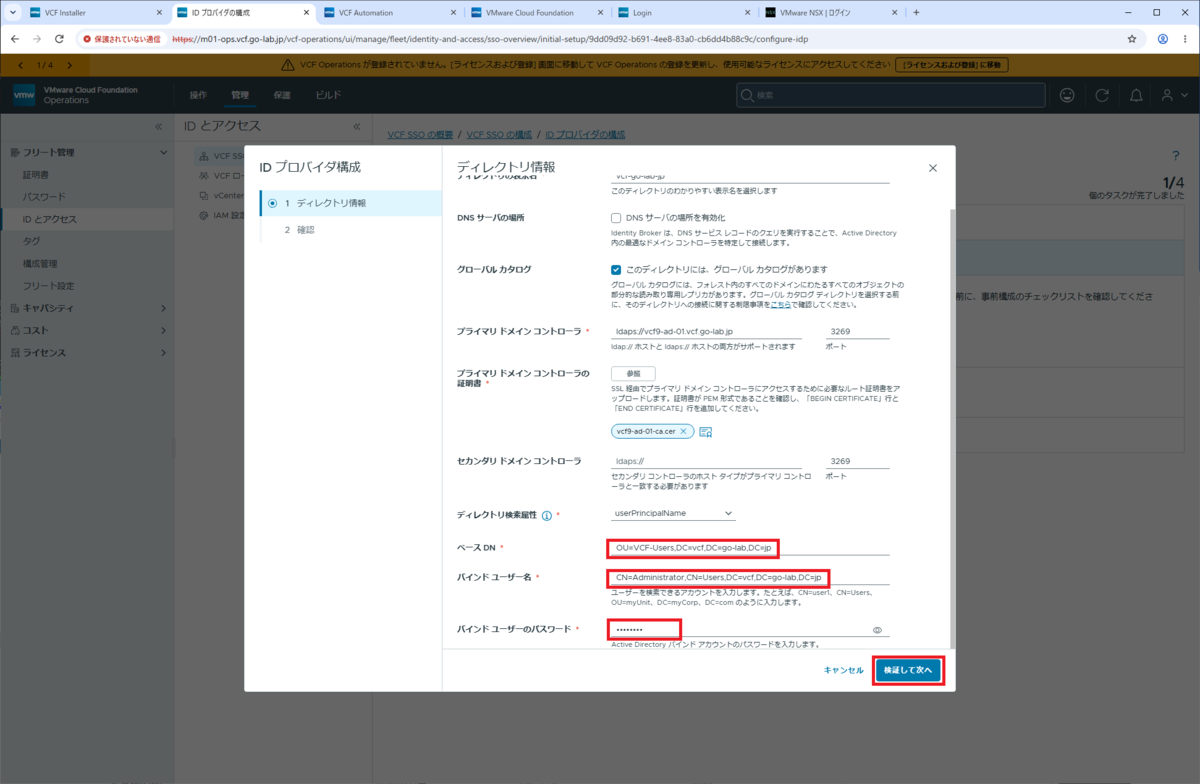
残りのパラメータを入力して、「検証して次へ」をクリックします。
- ベース DN:OU=VCF-Users,DC=vcf,DC=go-lab,DC=jp
- バインド ユーザー名:CN=Administrator,OU=Users,DC=vcf,DC=go-lab,DC=jp
- バインド ユーザーのパスワード:ドメイン Administrator のパスワードを入力
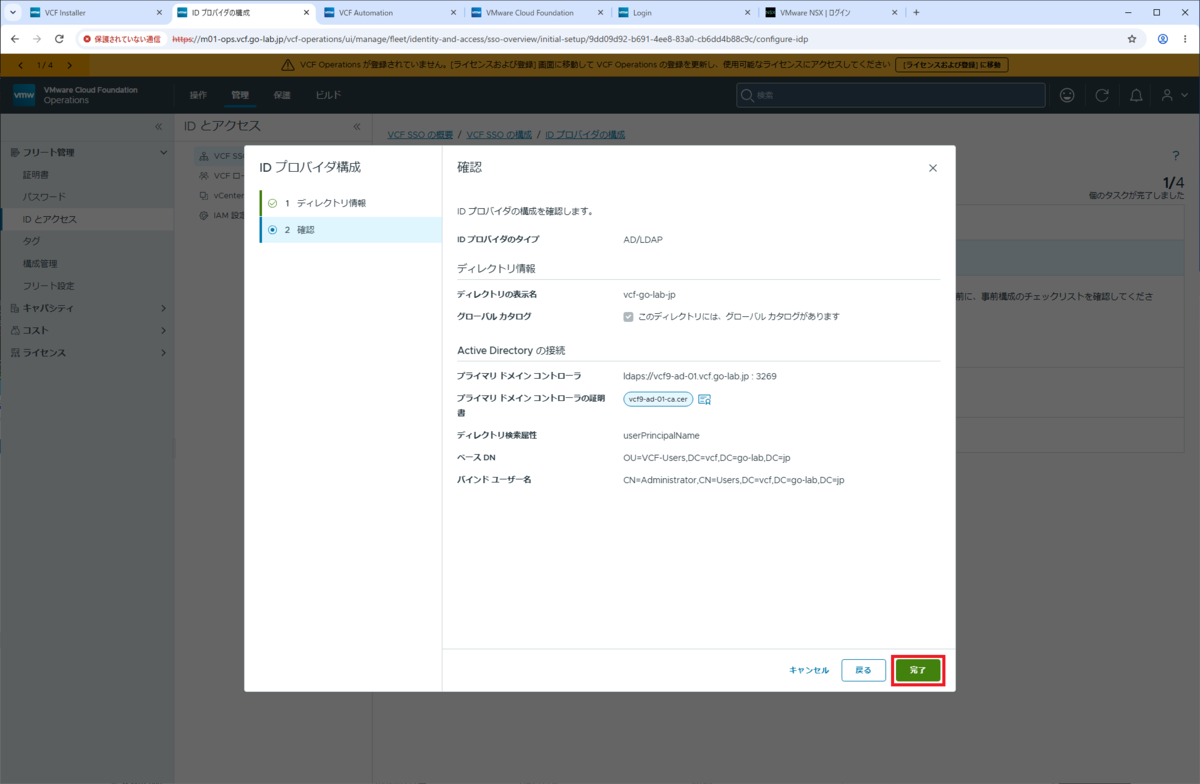
「完了」をクリックします。
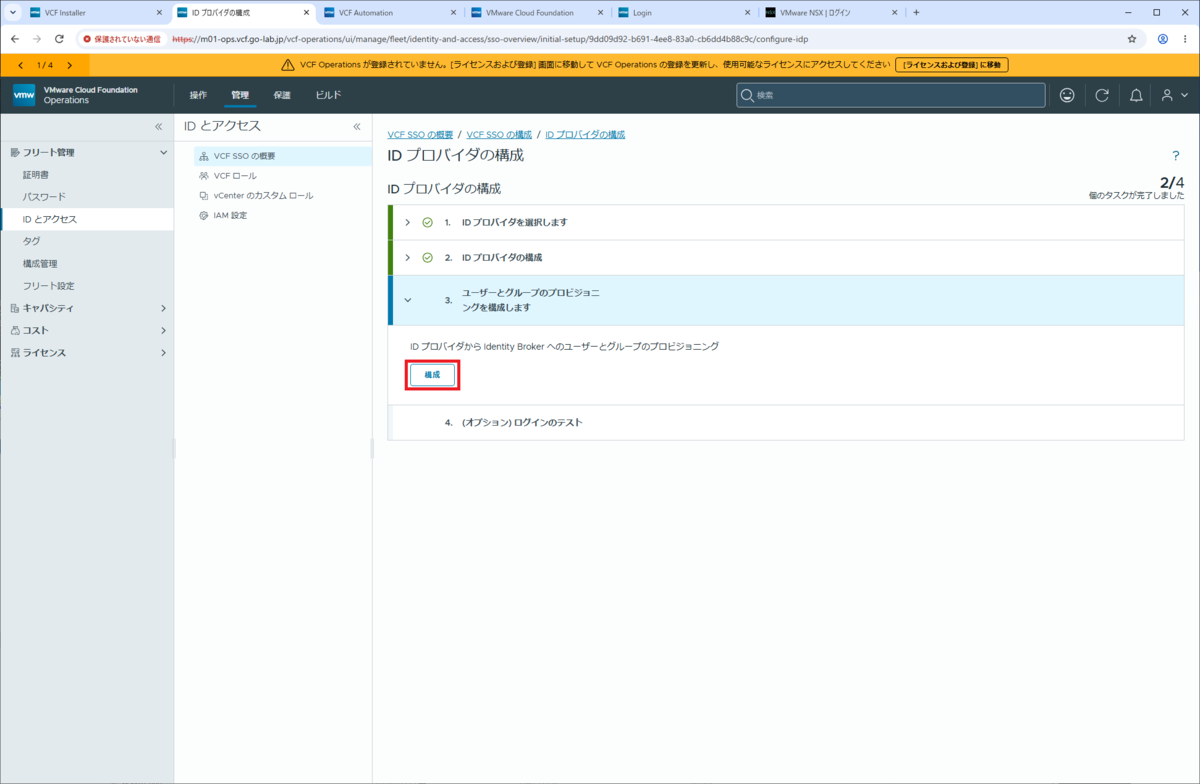
「3. ユーザーとグループのプロビジョニングを構成します」の「構成」をクリックします。
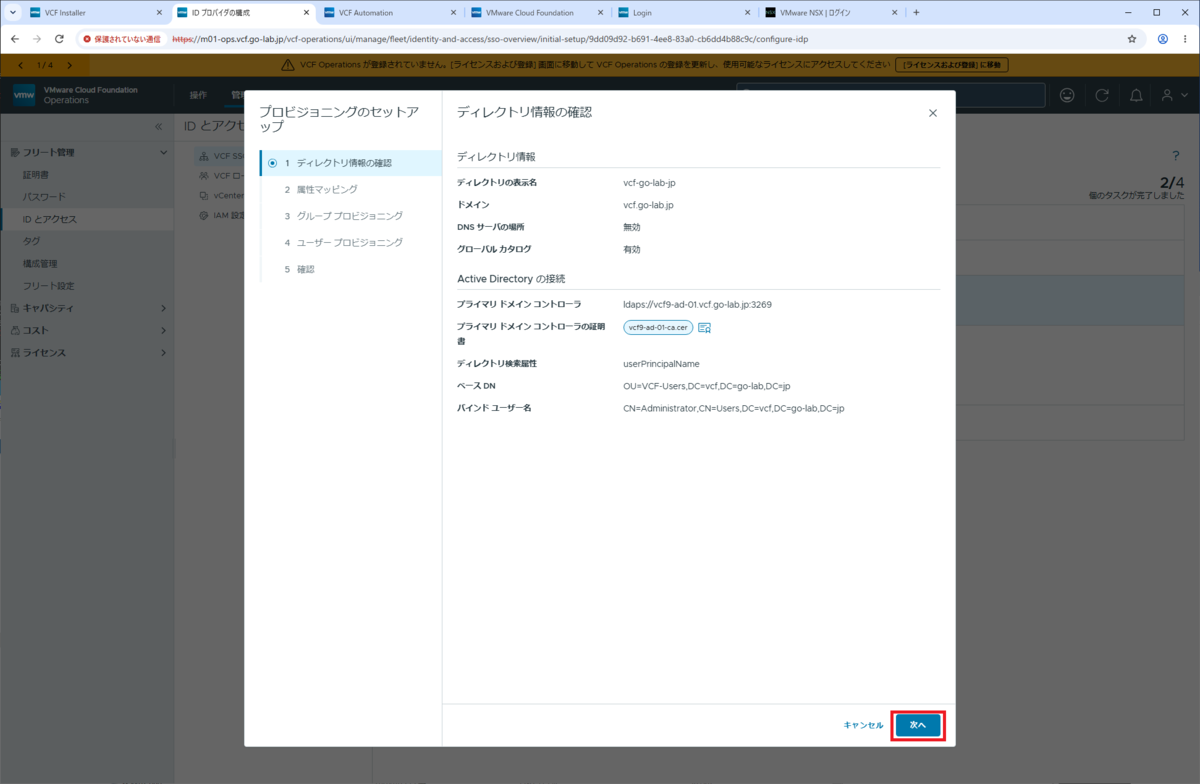
ディレクトリの構成情報が表示されるので、「次へ」をクリックします。
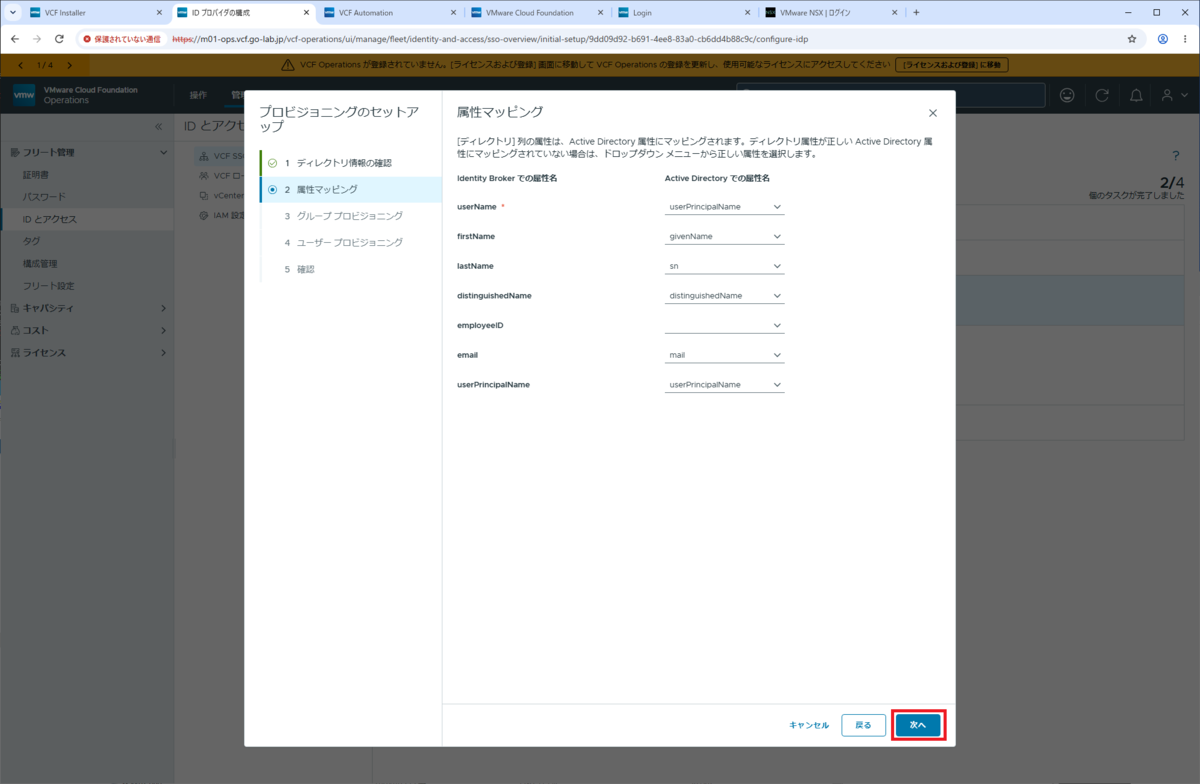
LDAP の属性マッピングは、デフォルトのまま「次へ」をクリックします。
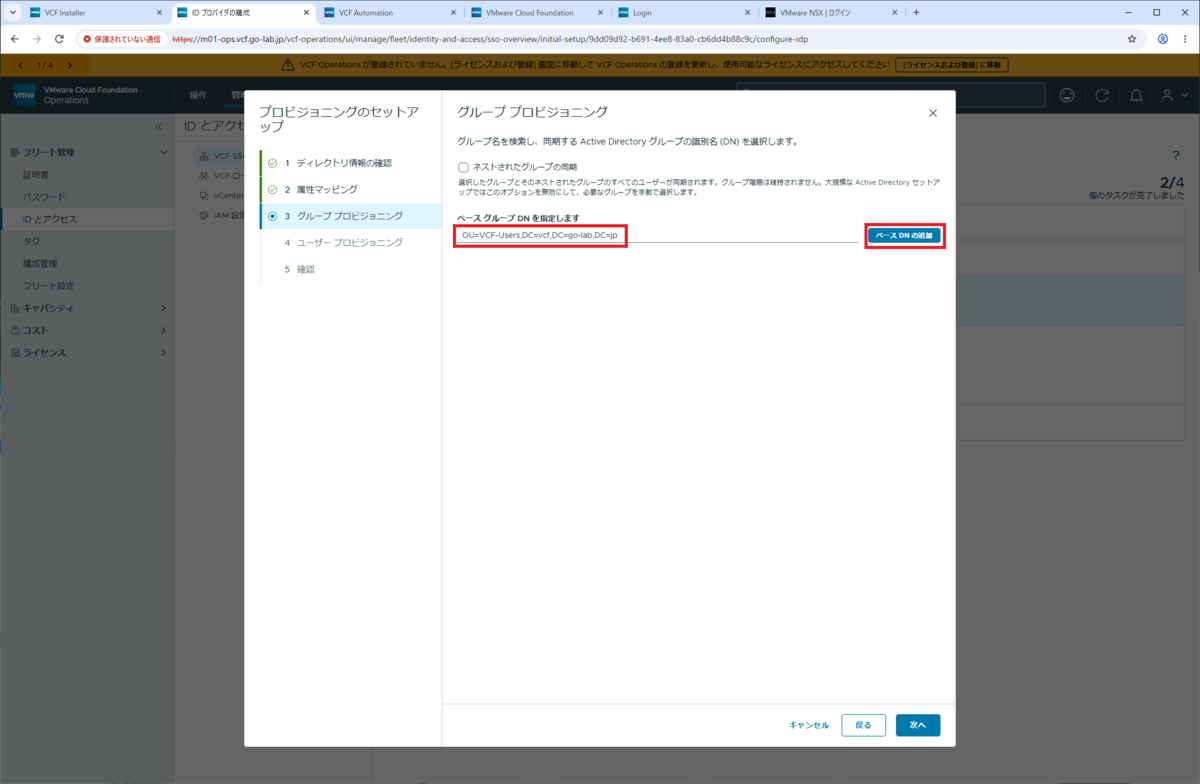
グループ プロビジョニングのため、AD グループが含まれる OU の DN を入力して、「ベース DN の追加」をクリックします。
- ベース グループ DN を指定します:OU=VCF-Users,DC=vcf,DC=go-lab,DC=jp
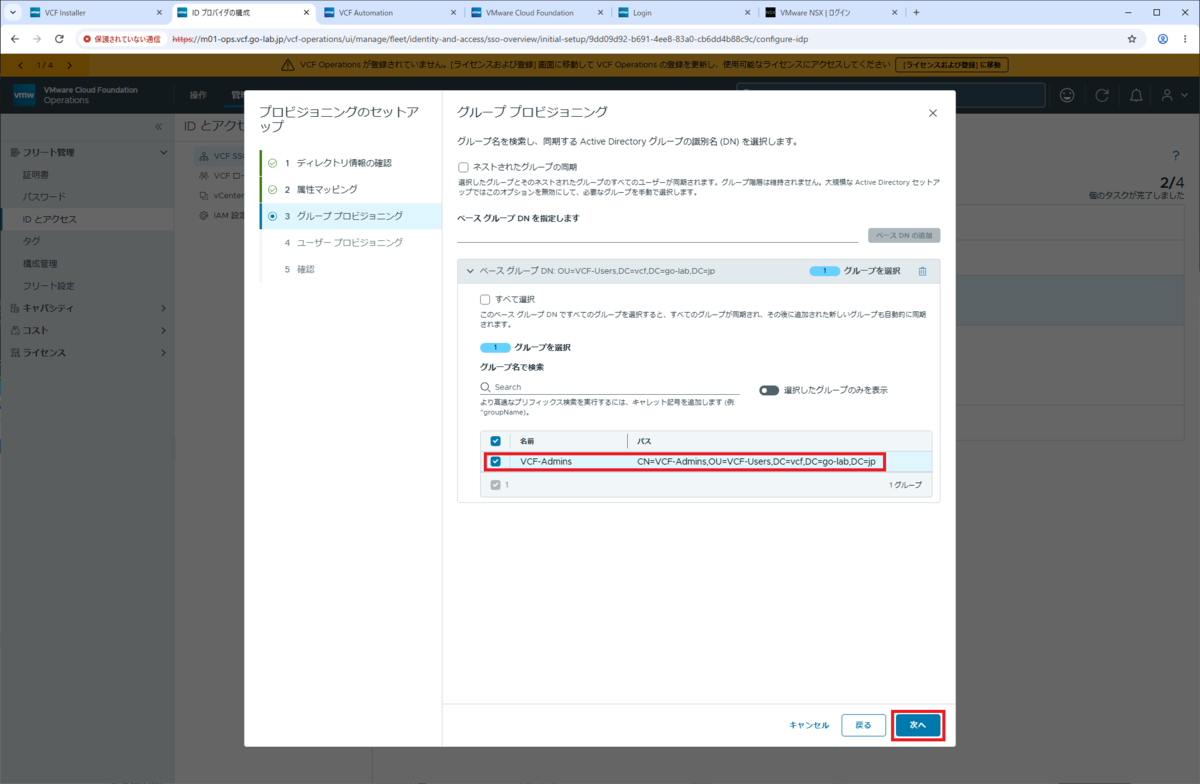
AD に作成しておいたグループが表示されるので、選択して「次へ」をクリックします。
- 名前:VCF-Admins
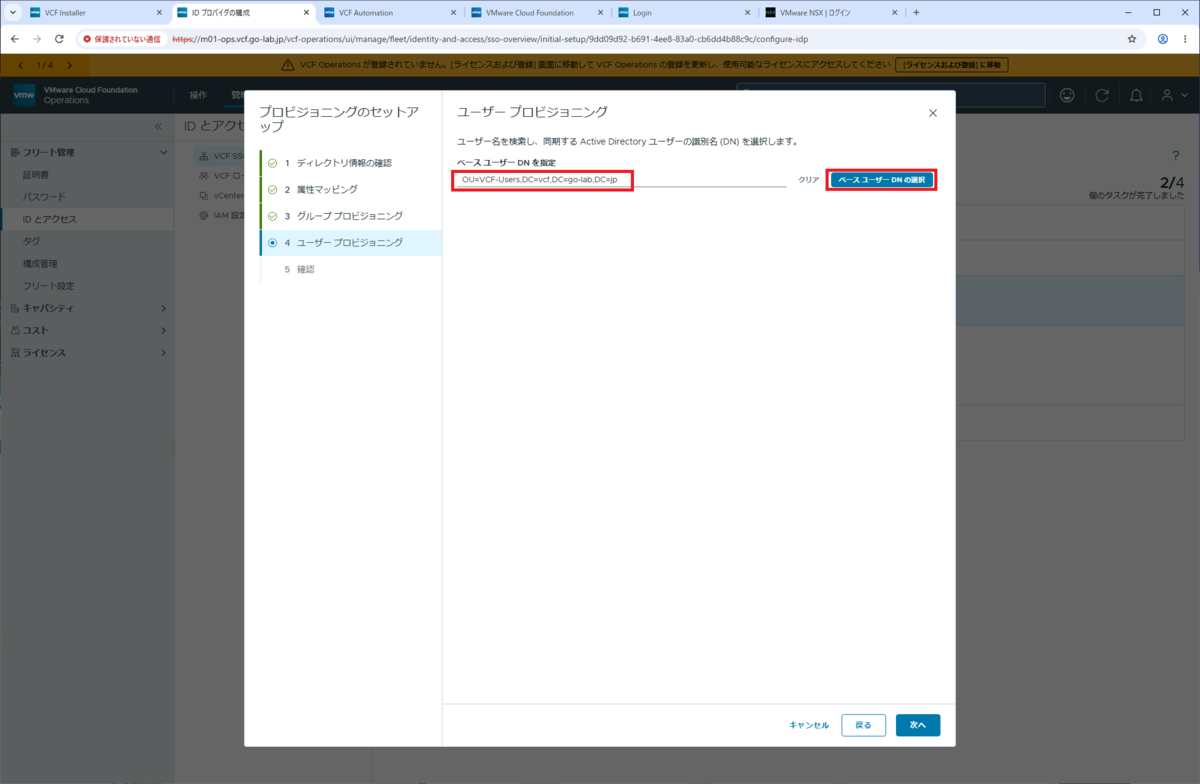
ユーザー プロビジョニングのため、AD ユーザーが含まれる OU の DN を入力して、「ベース ユーザー DN の選択」をクリックします。
- ベース ユーザー DN を指定します:OU=VCF-Users,DC=vcf,DC=go-lab,DC=jp
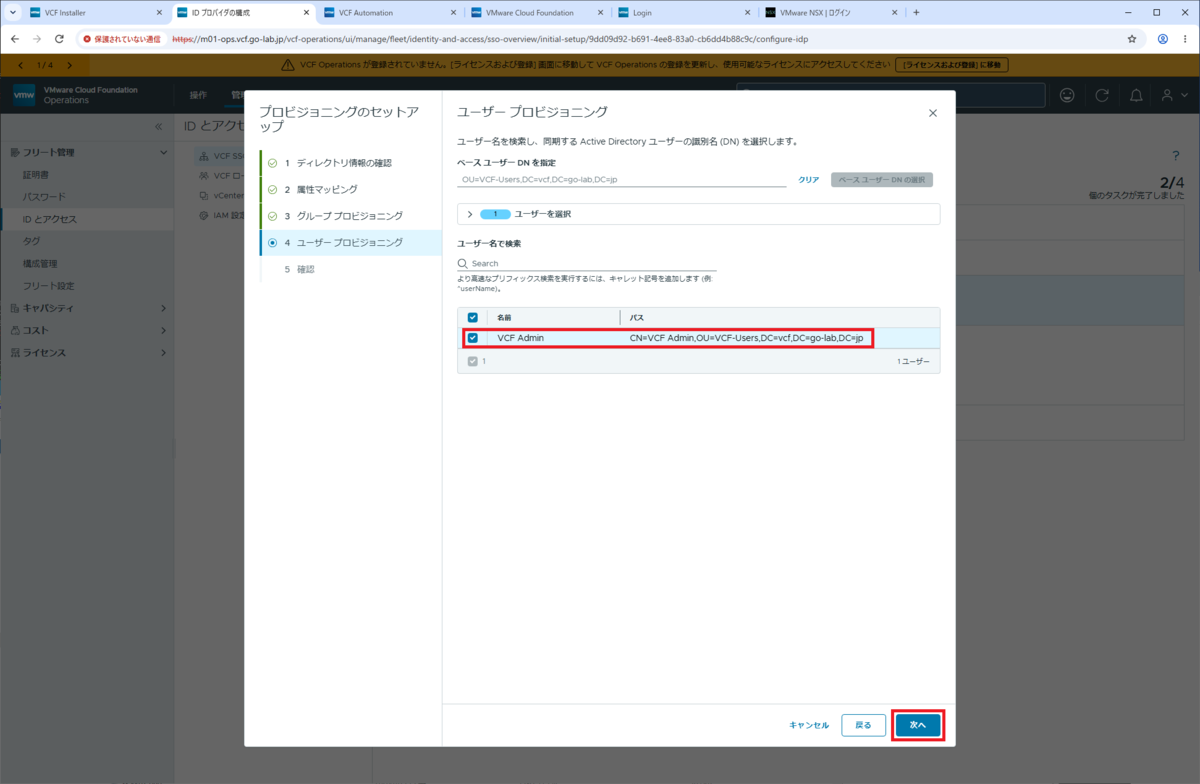
検索されたユーザー名を選択して、「次へ」をクリックします。
- 名前:VCF Admin(ログインで指定するユーザー名は vcf-admin@vcf.go-lab.jp)
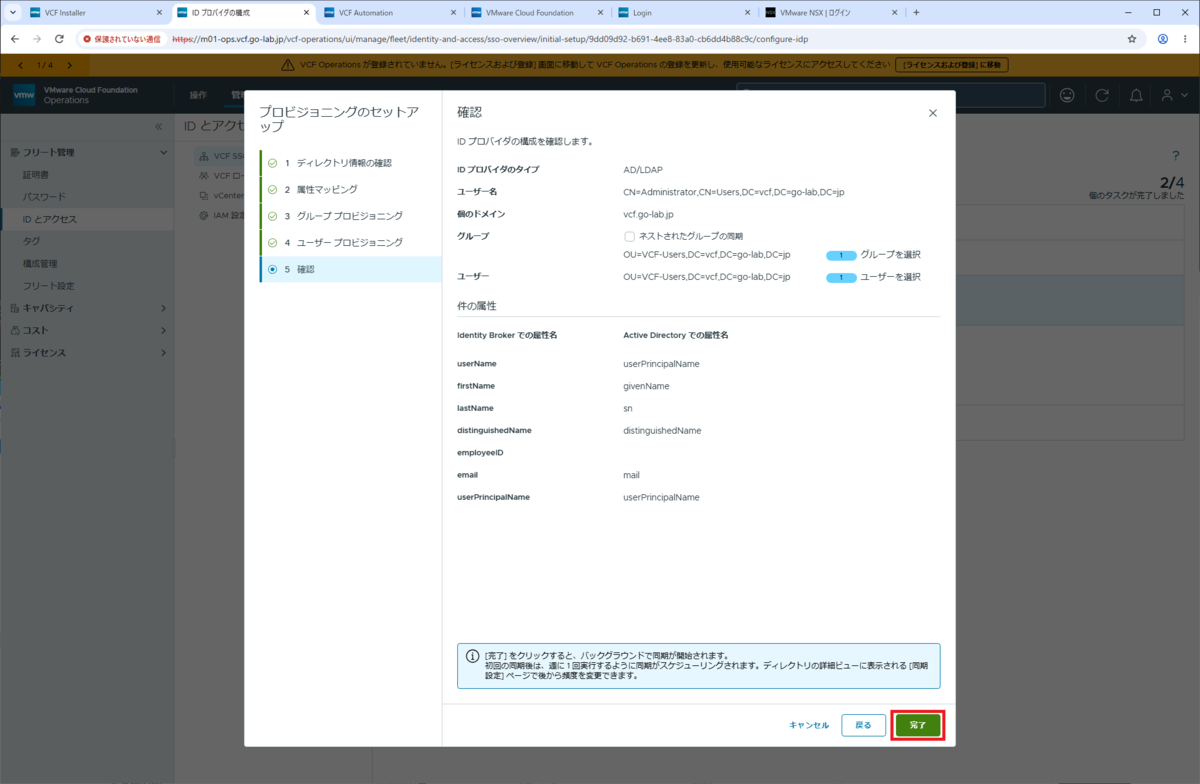
設定内容を確認して、「完了」をクリックします。
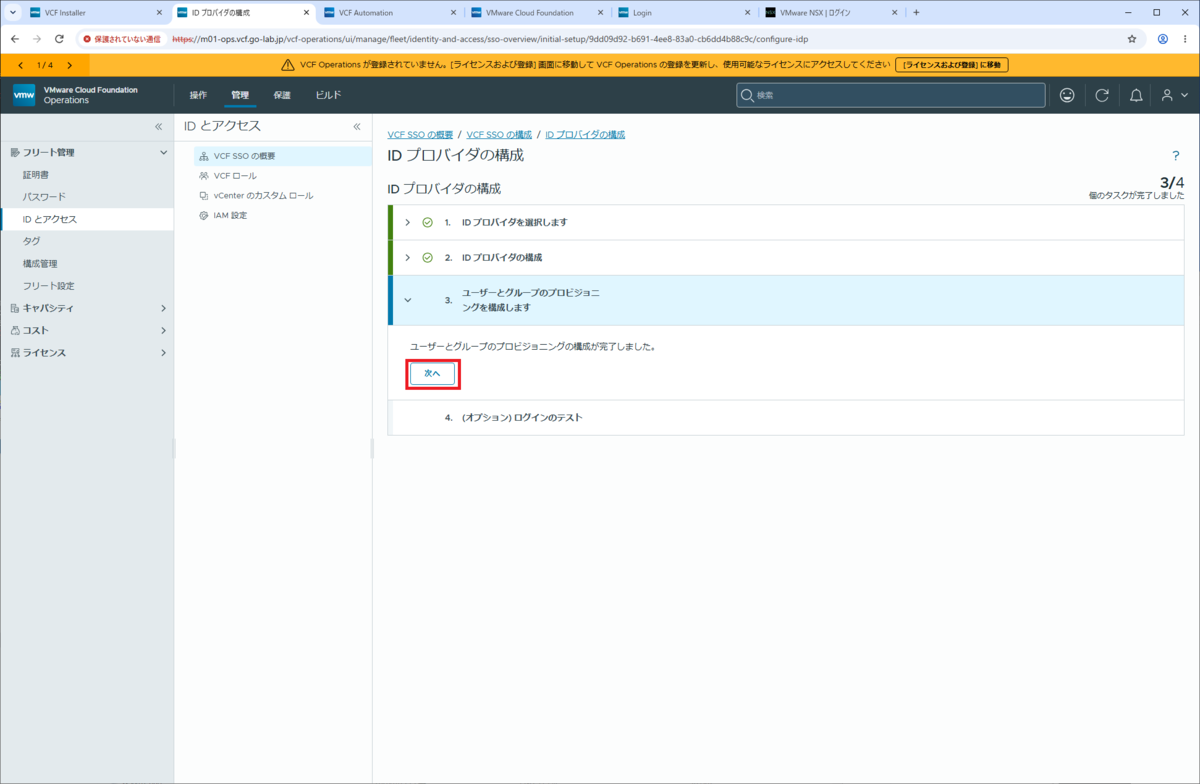
「次へ」をクリックします。
「4. ログインのテスト」に進むので、「ログインのテスト」をクリックします。
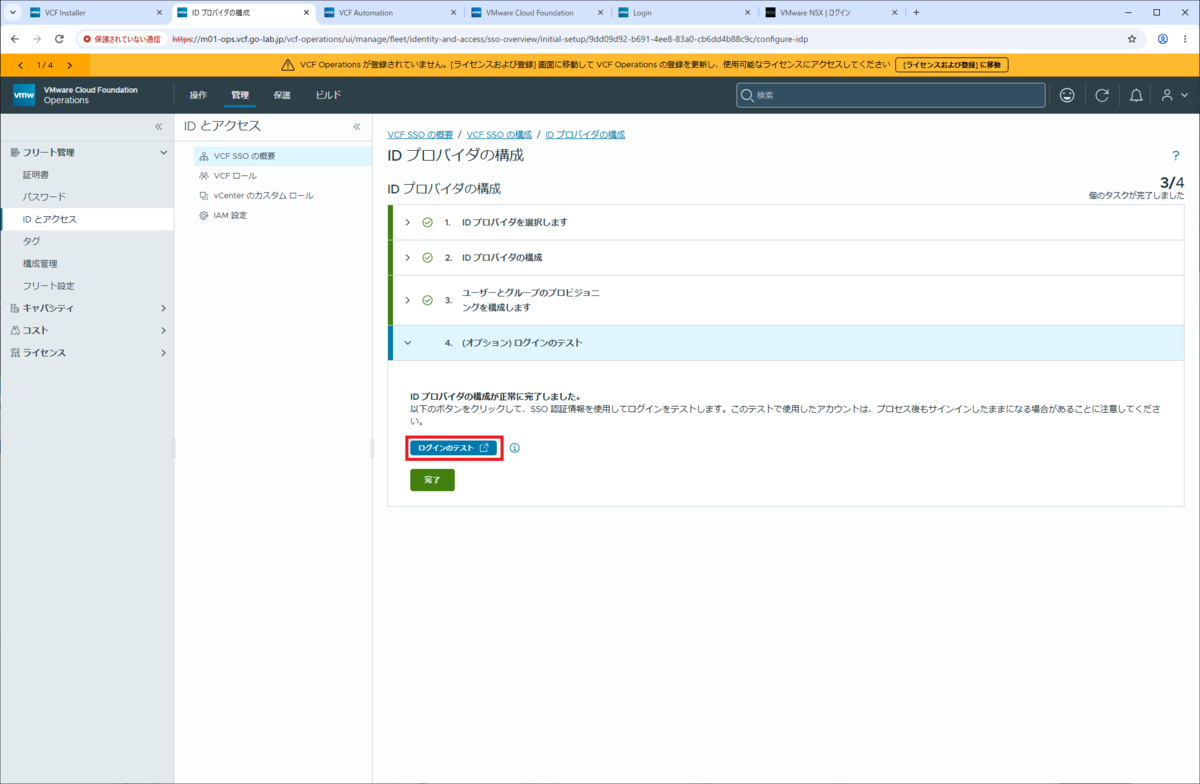
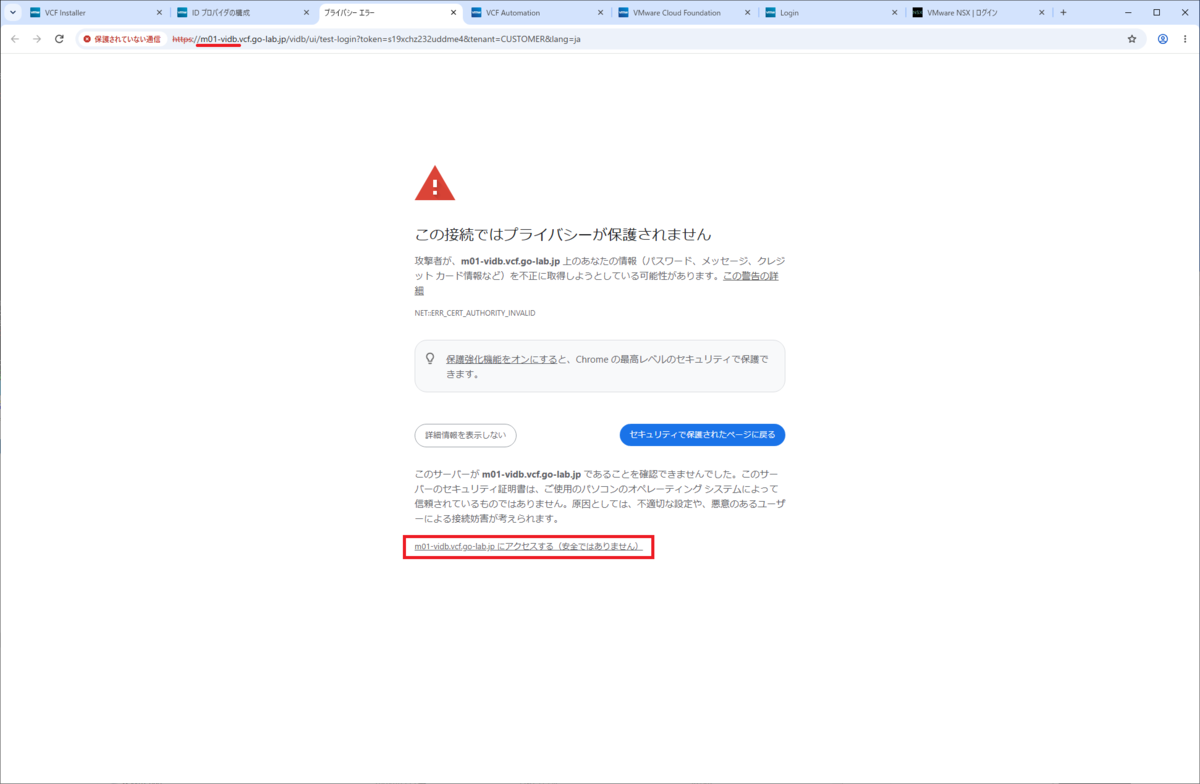
Web ブラウザの新規タブとして、Identity Broker のログインページが開きます。Web ブラウザの証明書エラーは無視して進みます。
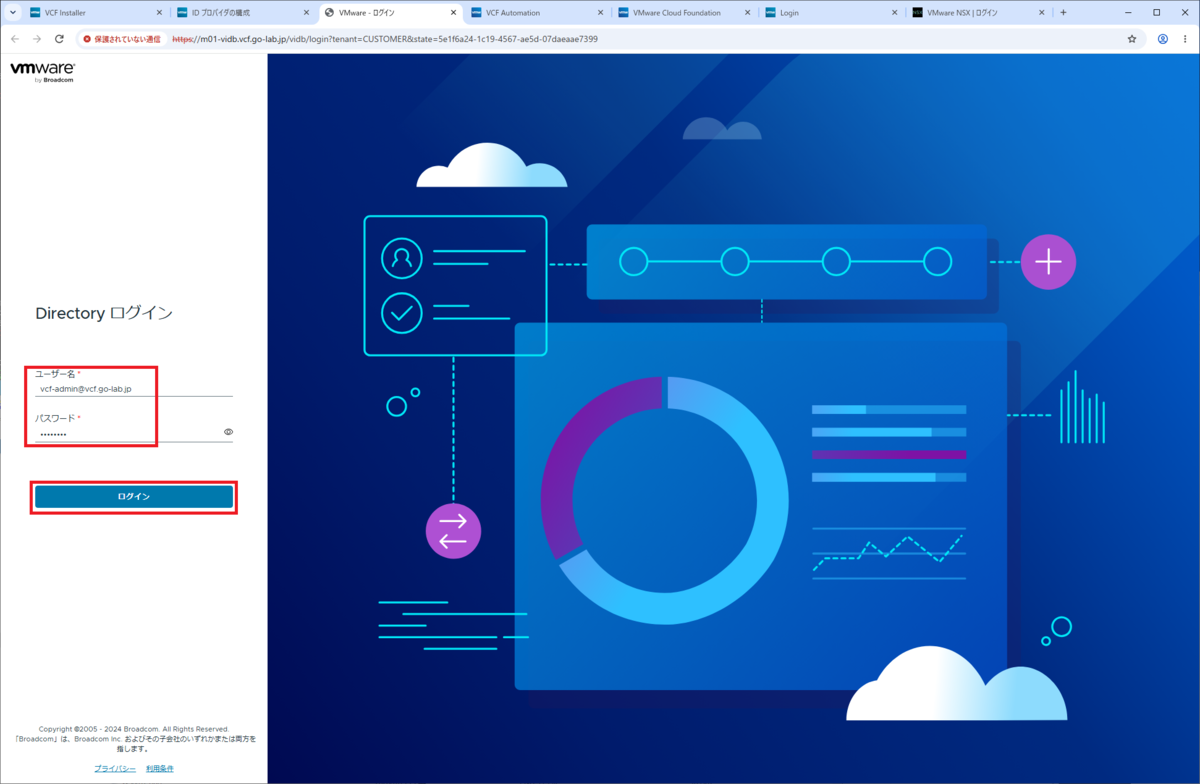
さきほど追加した AD ユーザーでログインします。
- ユーザー名: vcf-admin@vcf.go-lab.jp
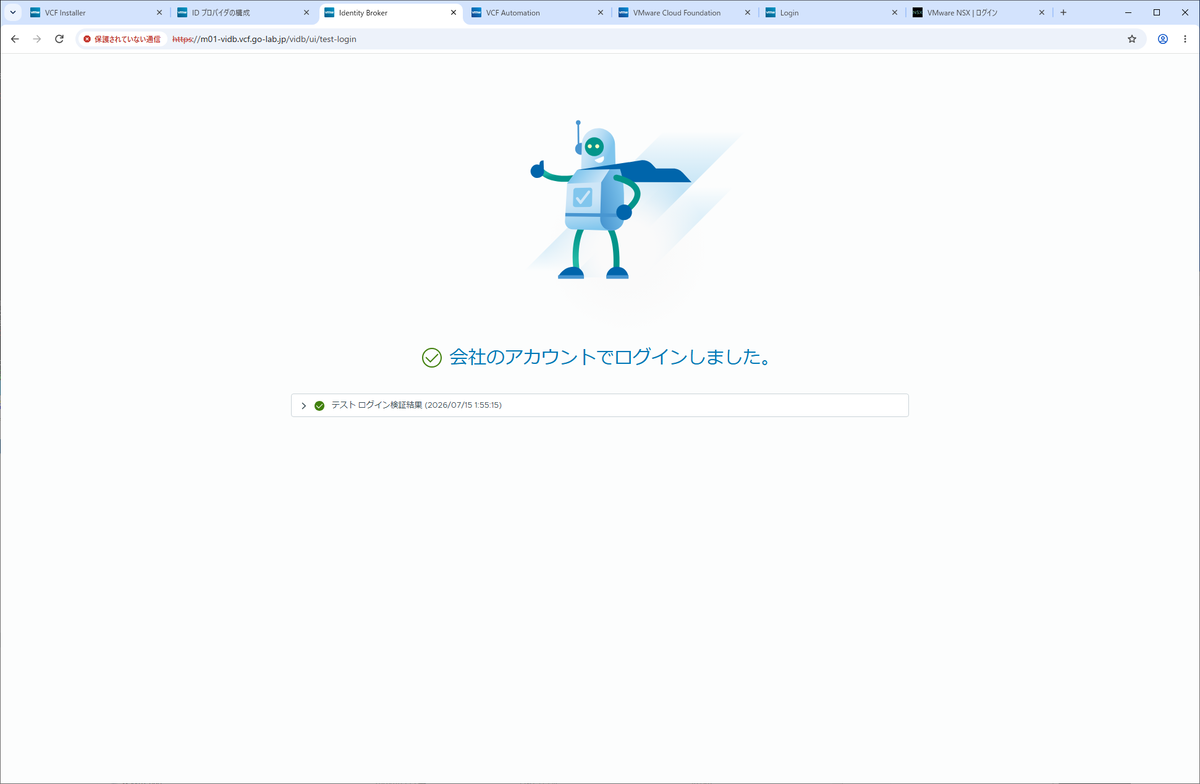
ログインに成功すると、下記の画面が表示されます。この画面はもう使用しないので、(必要に応じてスクリーンショット取得などをしてから)閉じます。
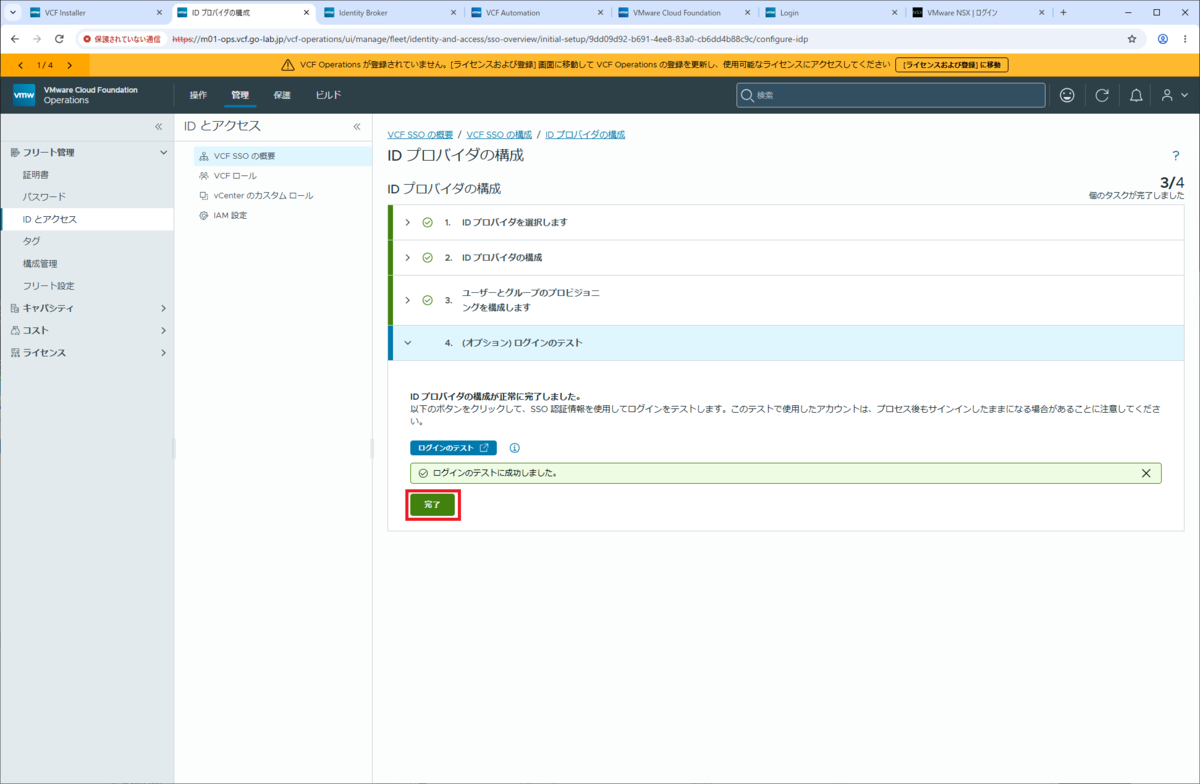
VCF Operations で開いている「ID プロバイダの構成」画面に戻り、「完了」をクリックします。
1-3. VCF SSO の有効化(vCenter と NSX)
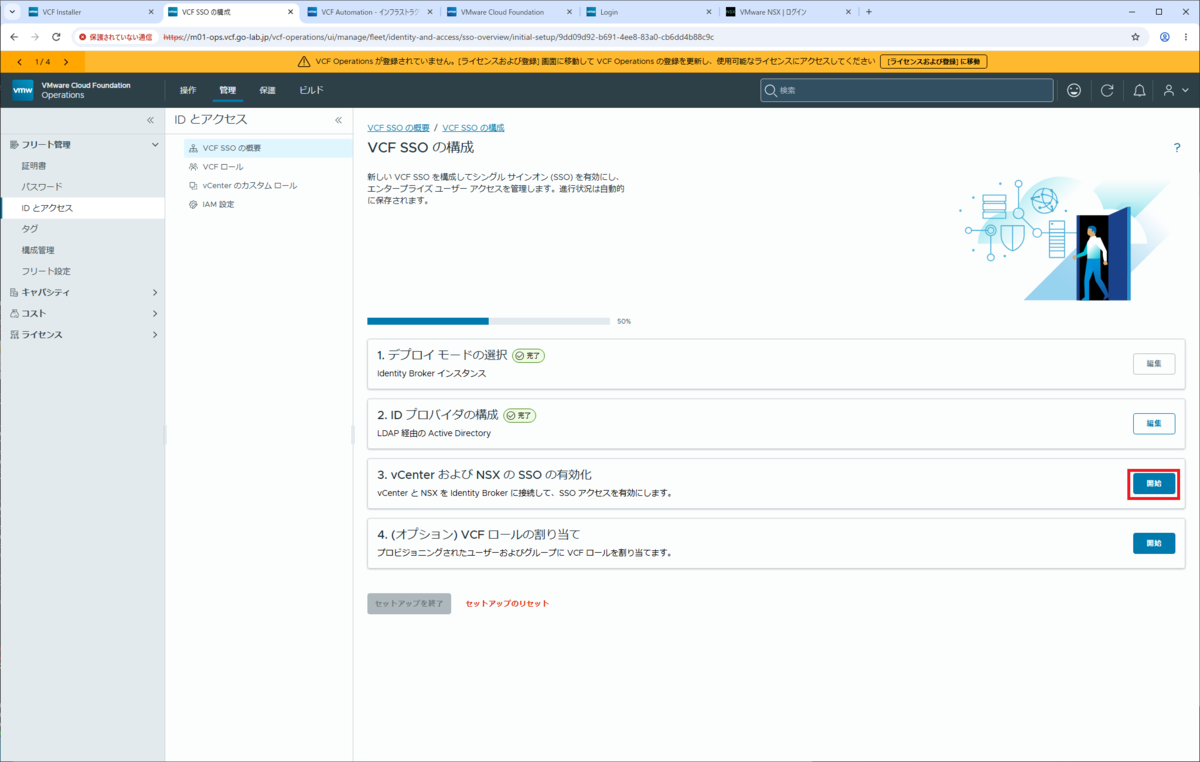
「VCF SSO の構成」画面に戻るので、「3. vCenter および NSX の SSO の有効化」の「開始」をクリックします。
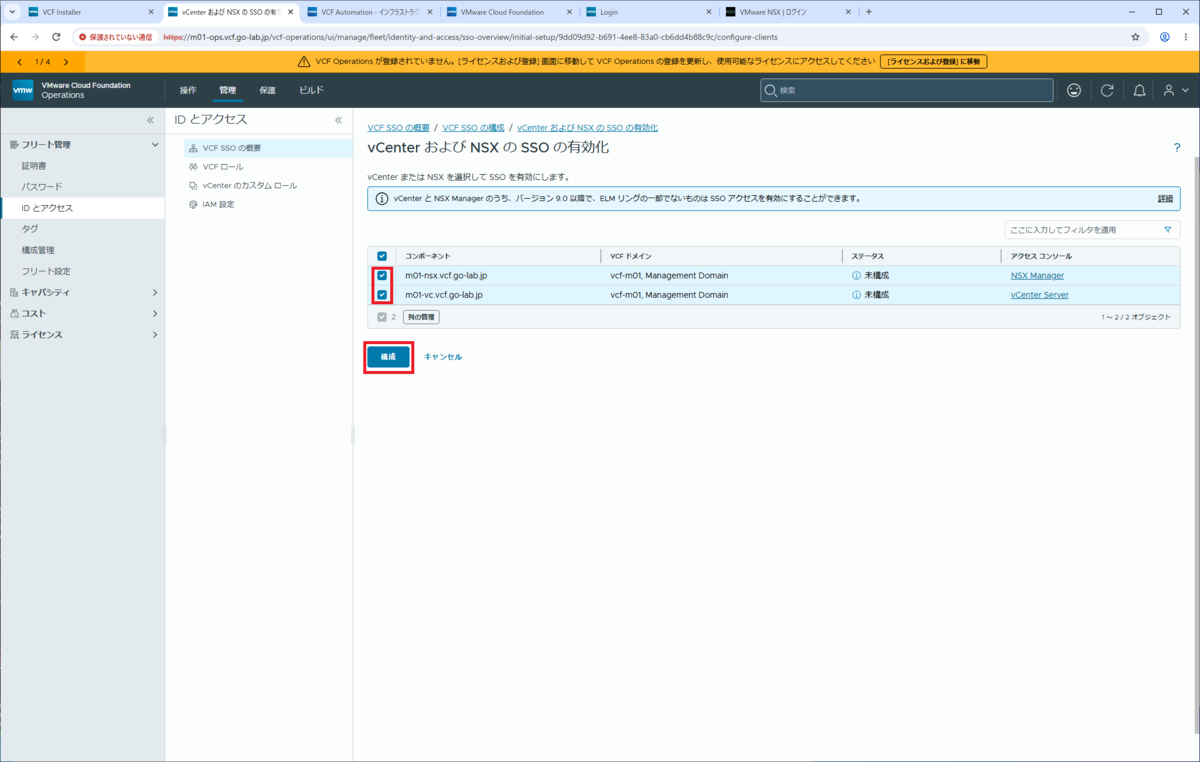
vCenter と NSX Manager を選択して、「構成」をクリックします。
- vCenter:m01-vc.vcf.go-lab.jp
- NSX Manager:m01-nsx.vcf.go-lab.jp
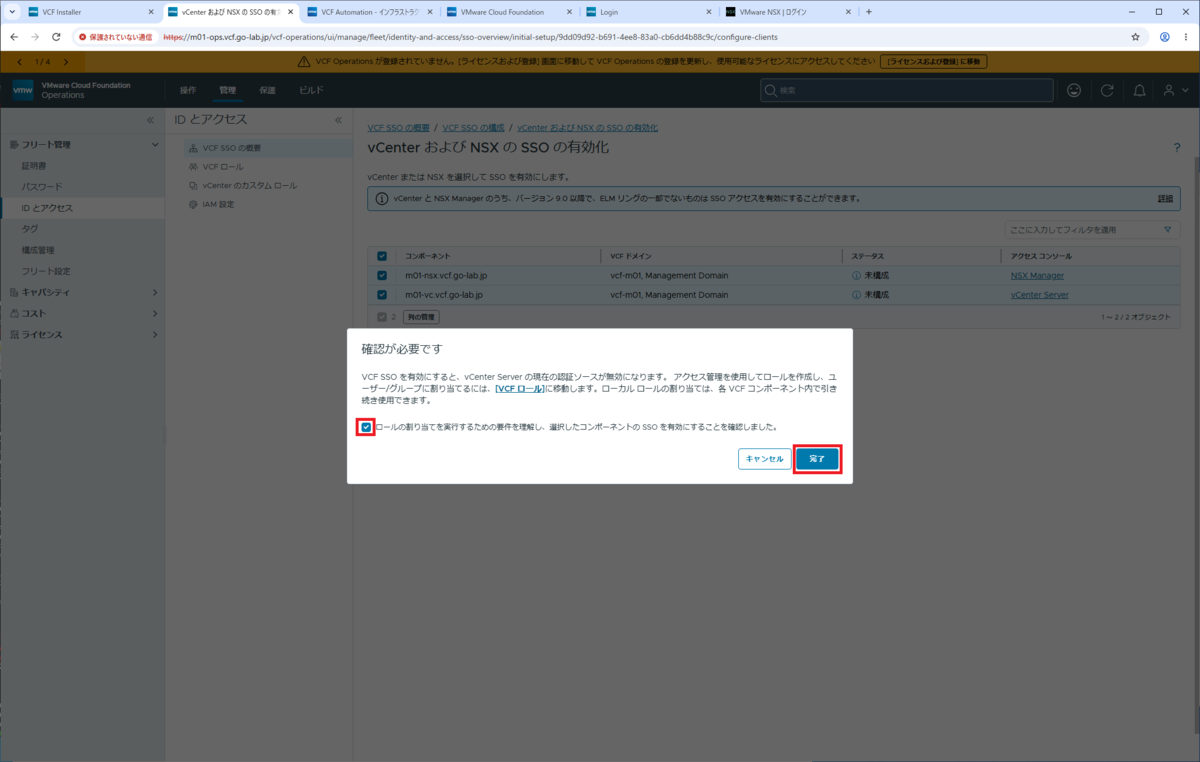
確認画面のチェック ボックスを ON にして、「完了」をクリックします。
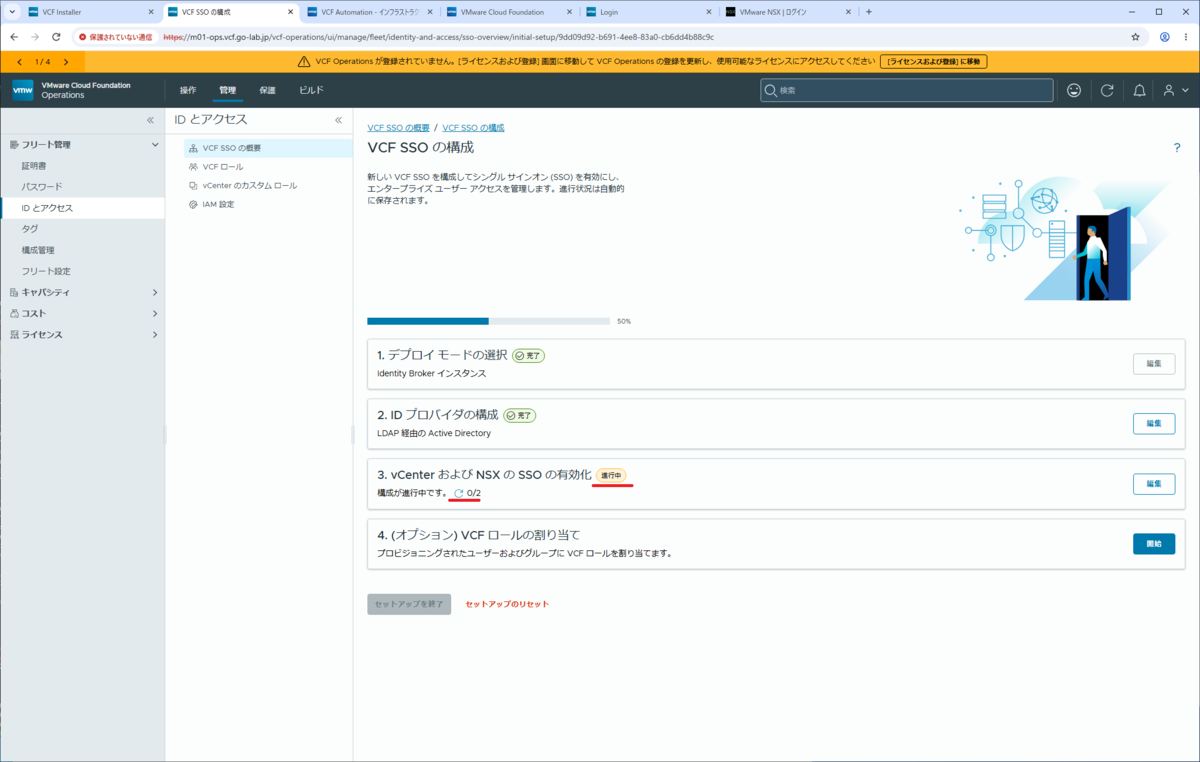
「VCF SSO の構成」画面に戻り、ステータスが「進行中」になっているので、少し待てから更新リンクをクリックして、「完了」になったことを確認します。
1-4. VCF ロールの割り当て
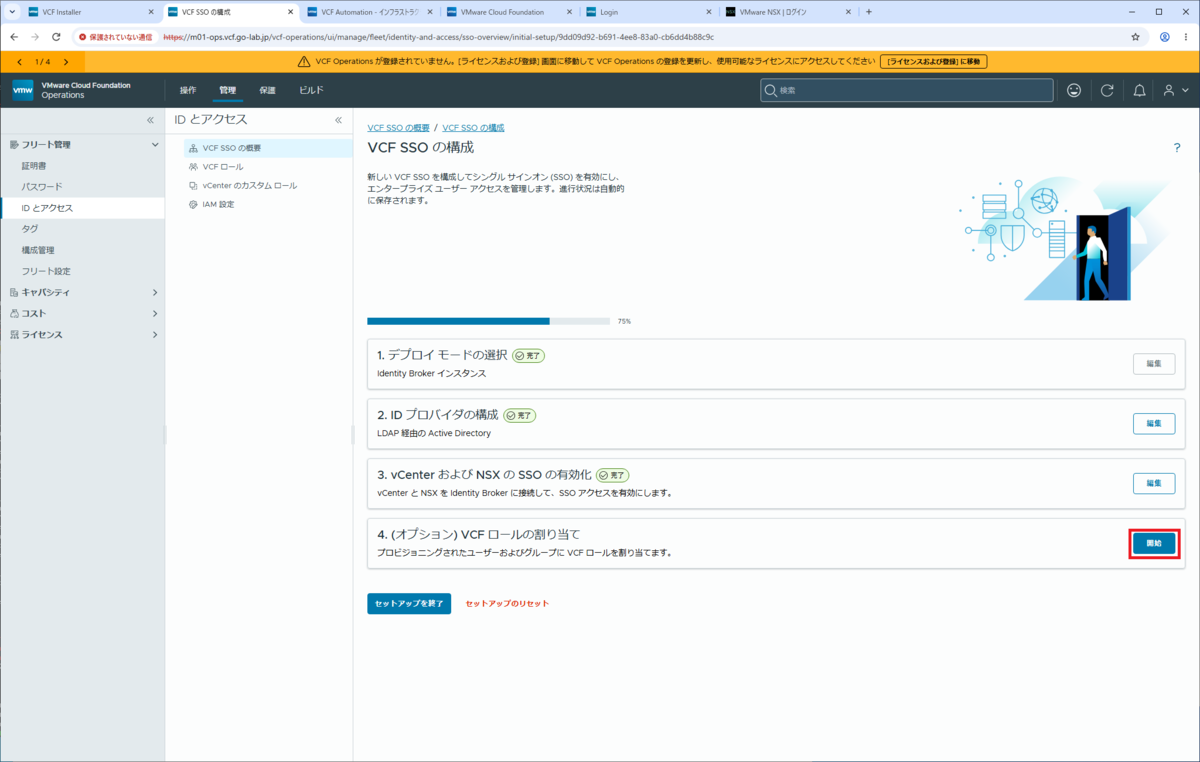
「VCF SSO の構成」画面の「4.(オプション) VCF ロールの割り当て」にある「開始」をクリックします。
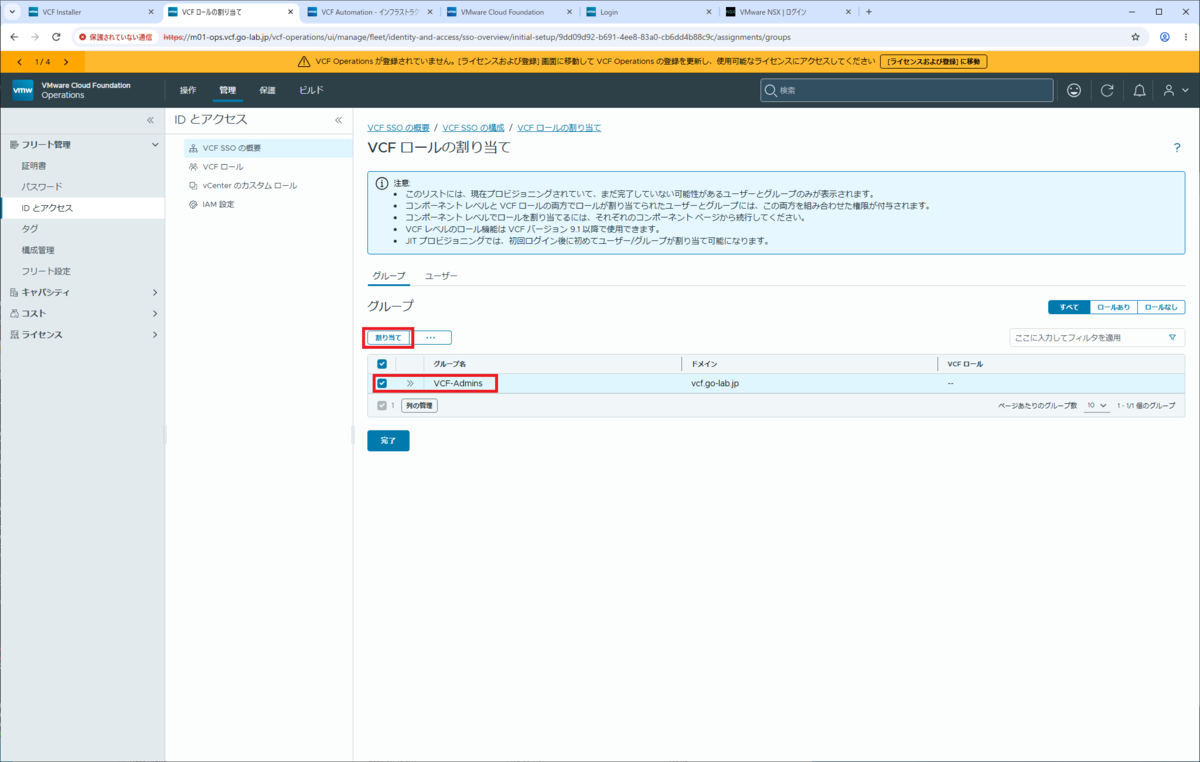
「グループ」タブで、VCF 管理者にするユーザーが所属するグループを選択して、「割り当て」をクリックします。
- グループ名:VCF-Admins
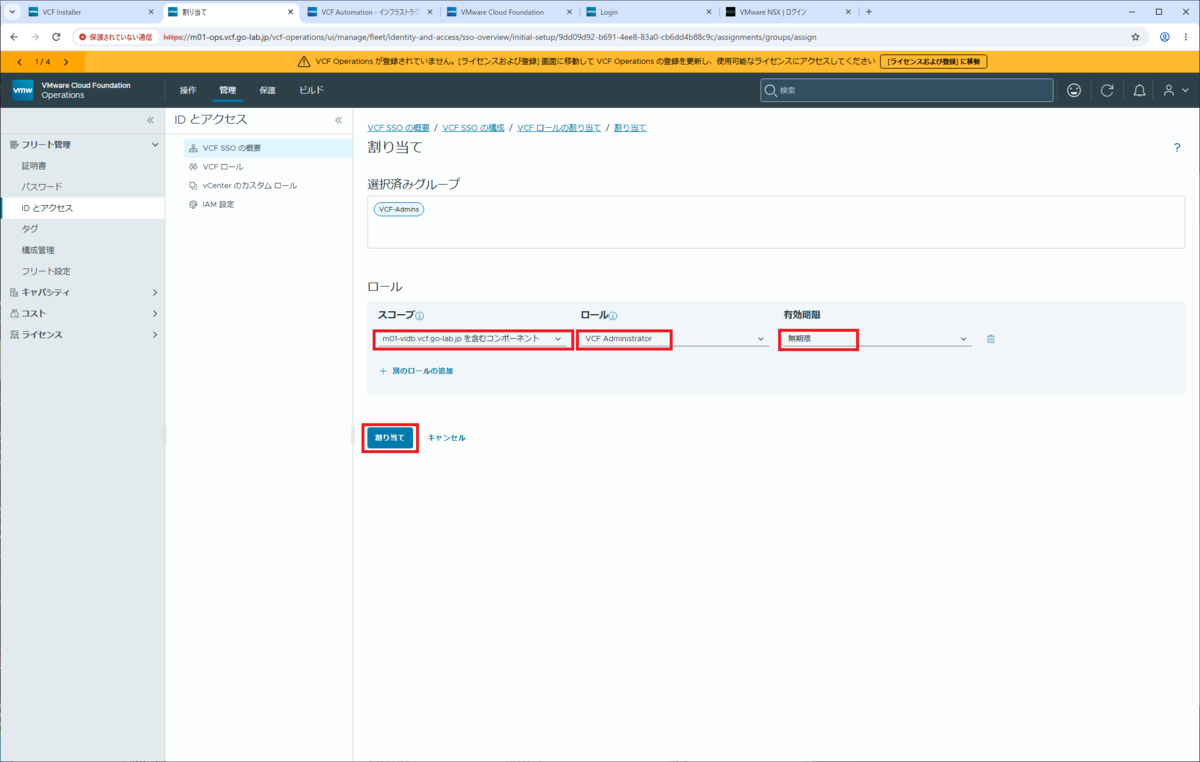
ロールの情報を選択して、「割り当て」をクリックします。
- スコープ:m01-vidb.vcf.go-lab.jp を含むコンポーネント
- ロール:VCF Administrator
- 有効期限:無期限
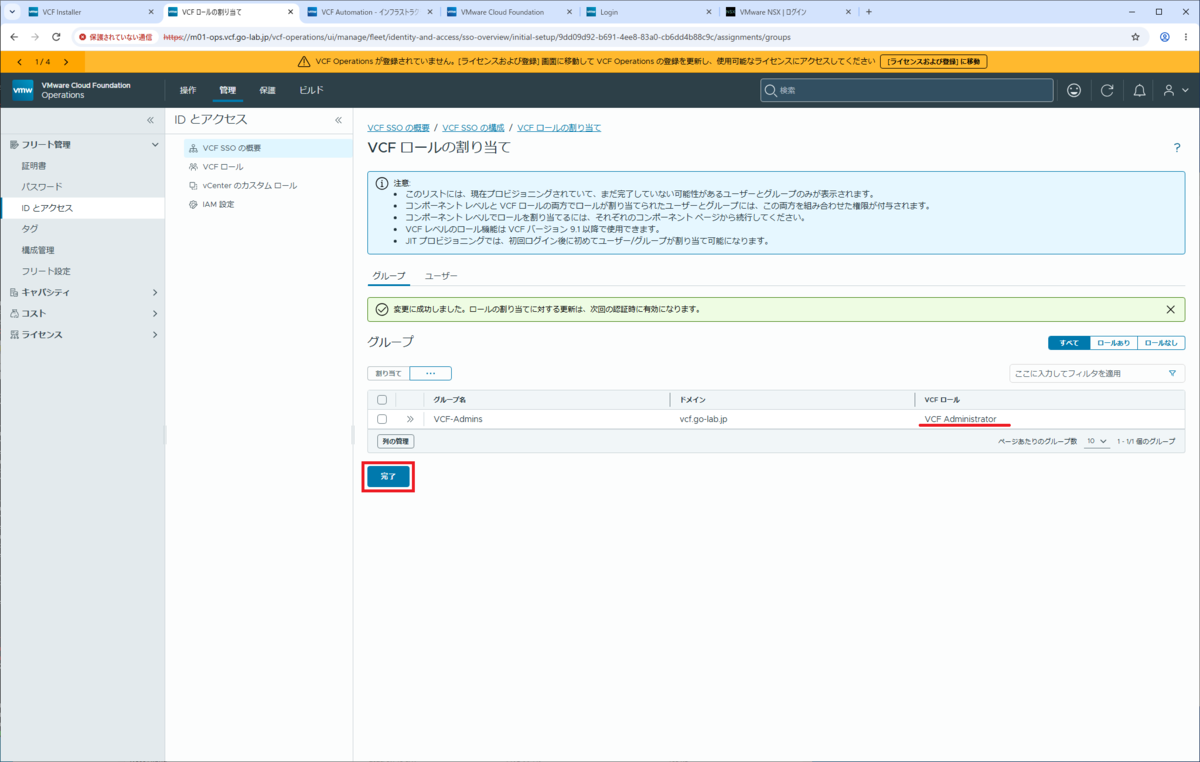
VCF-Admins グループに「VCF Administrator」ロールが割り当てられたことを確認して、「完了」をクリックします。
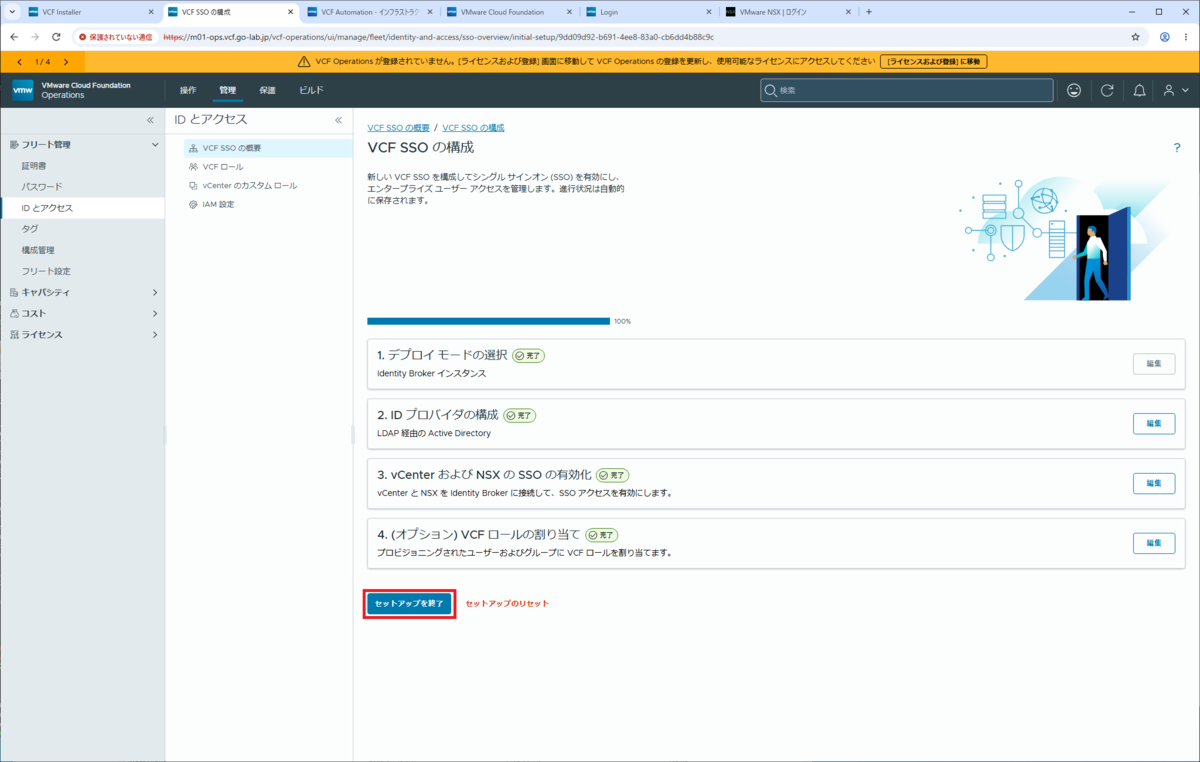
「VCF SSO の構成」画面に戻るので、「セットアップを終了」をクリックします。
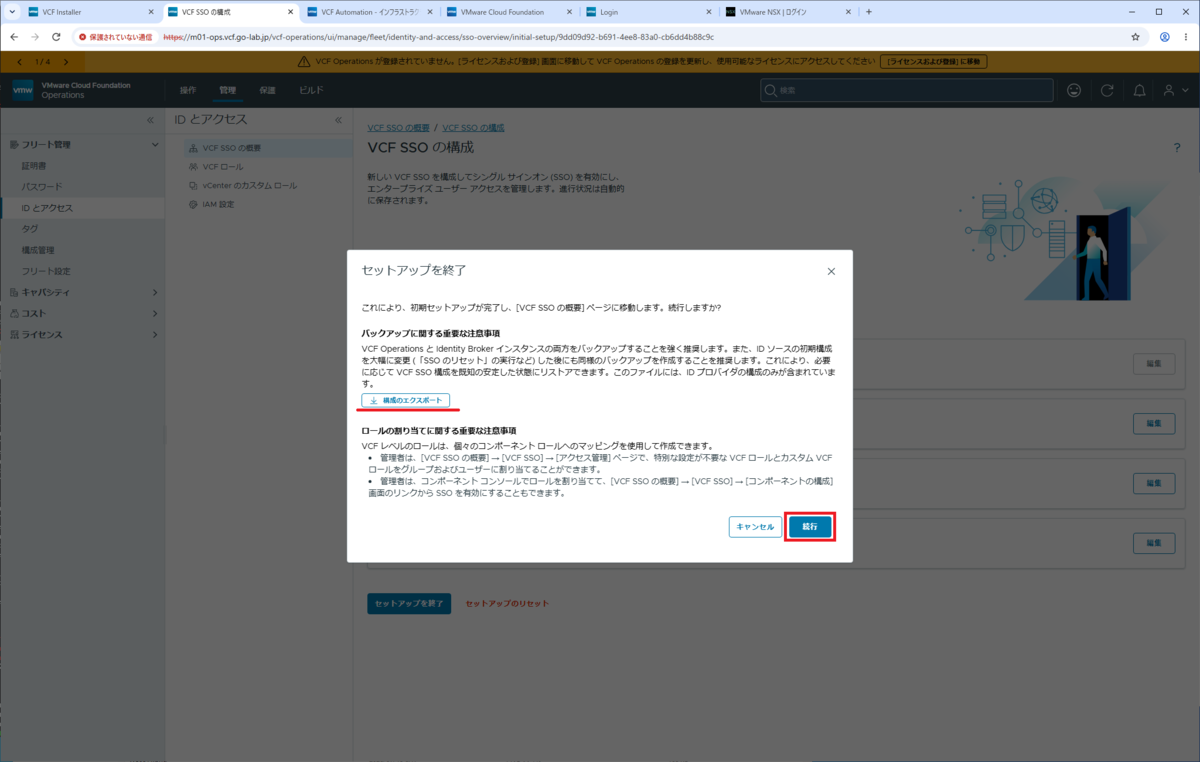
「構成のエクスポート」をクリックして構成情報の JSON ファイルをダウンロードしてから、「続行」をクリックします。
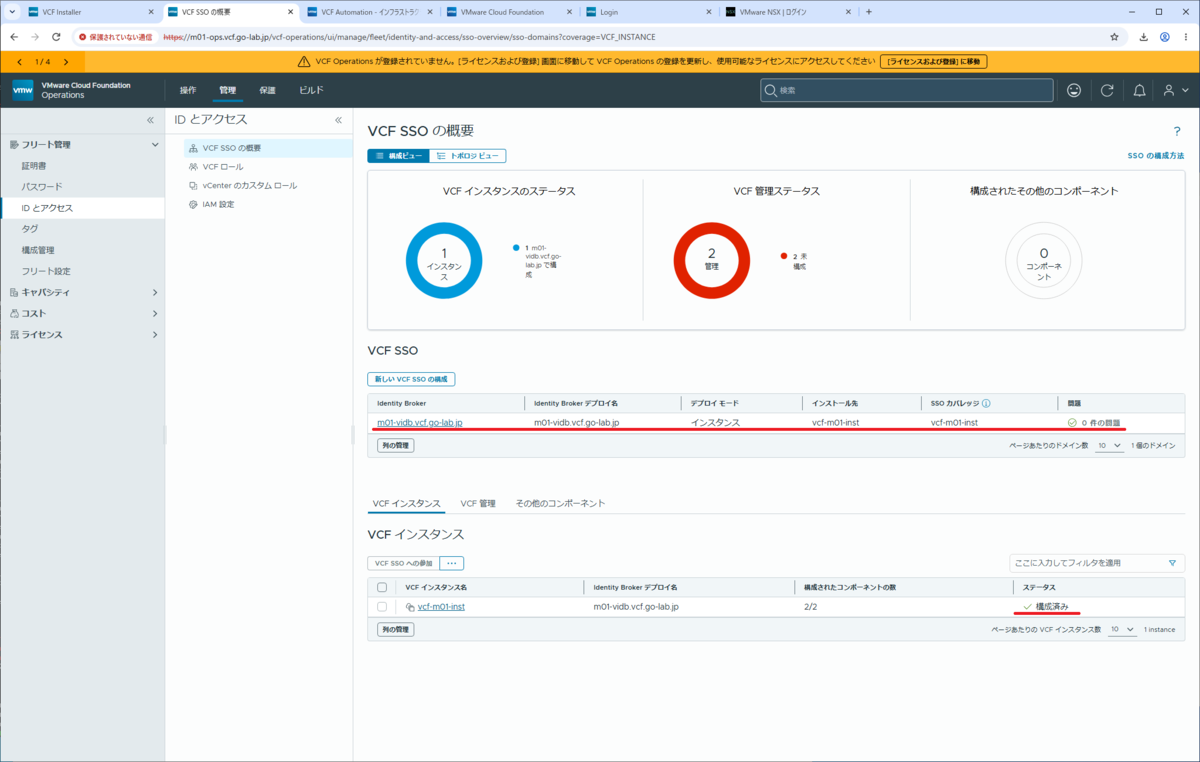
「VCF SSO の概要」画面が表示されます。VCF SSO に Identity Broker が割り当てられ、VCF インスタンスのステータスが「構成済み」になったことが確認できます。
2. VCF SSO の有効化(VCF Operations と VCF Automation)
VCF Operations と VCF Automation の SSO 有効化は、「VCF SSO の構成」の流れには含まれていません。
そのため、ひきつづき VCF Operations の「管理」タブ →「フリート管理」→「ID とアクセス」画面で設定します。
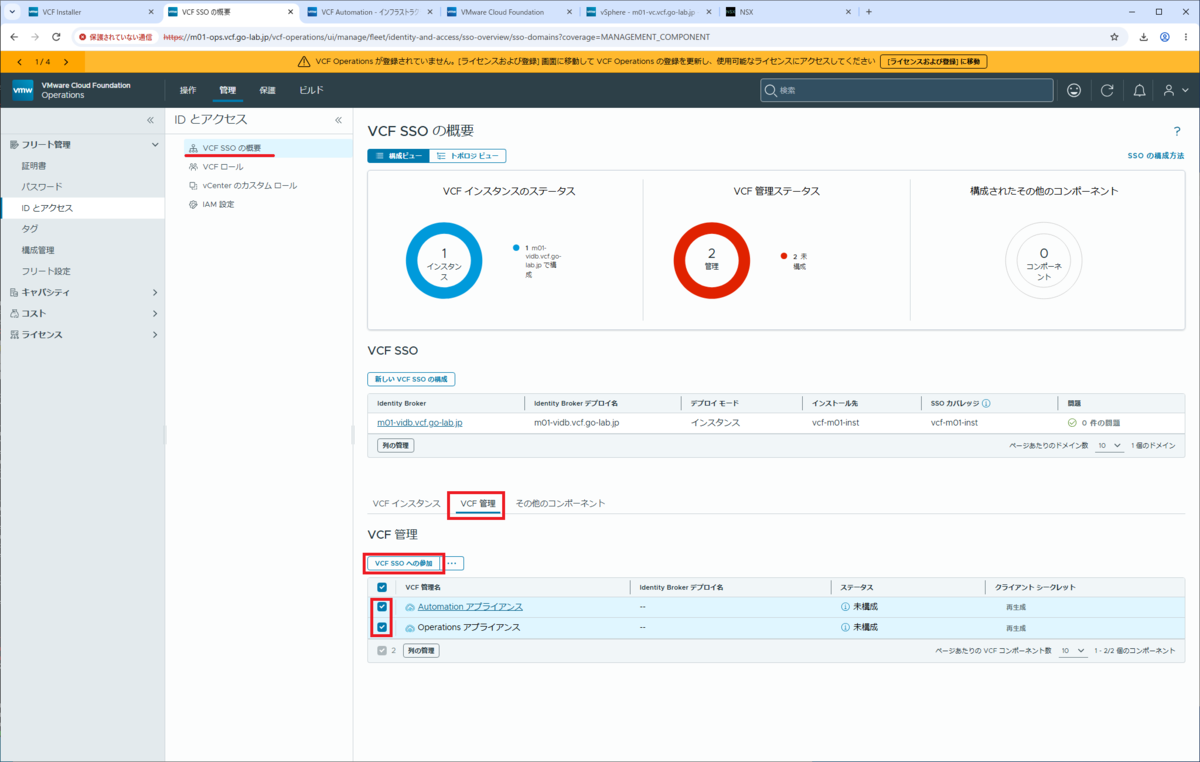
「VCF SSO の概要」の「VCF 管理」タブを開き、VCF Automation と VCF Operations(下記の2件)を選択して、「VCF SSO への参加」をクリックします。
- Automation アプライアンス
- Operations アプライアンス
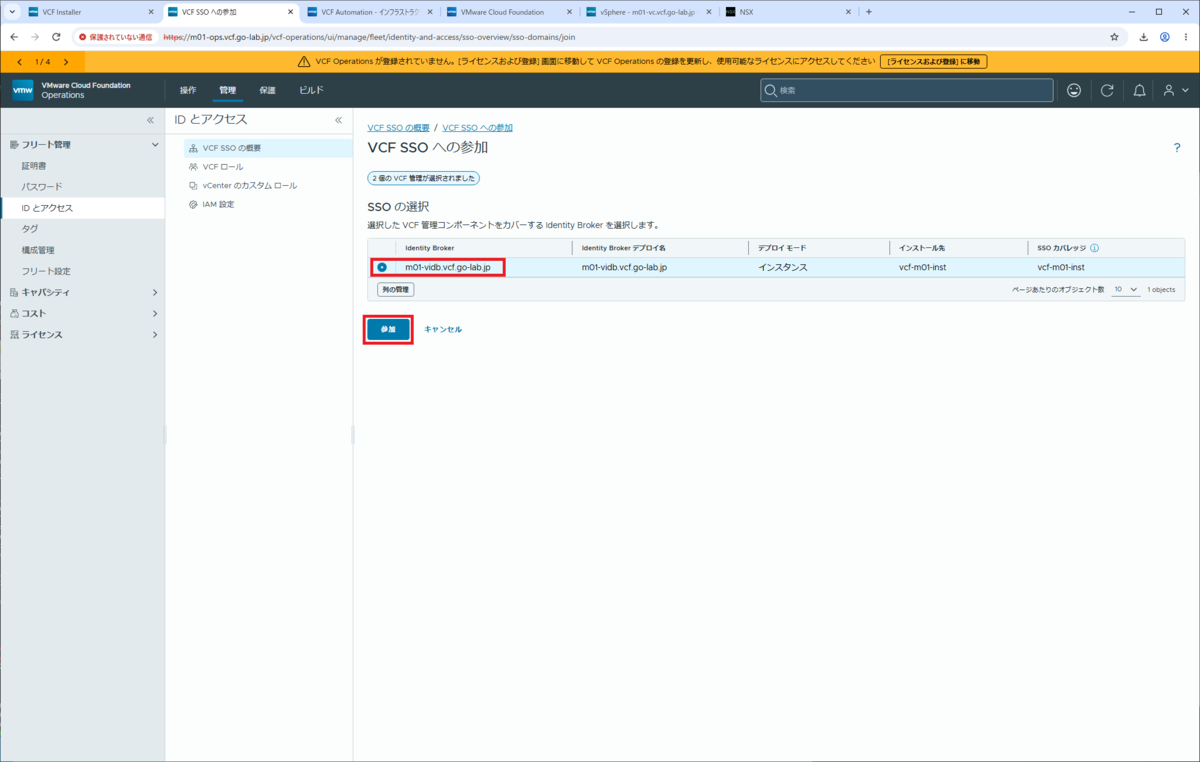
Identity Broker を選択して、「参加」をクリックします。
- Identity Broker:m01-vidb.vcf.go-lab.jp
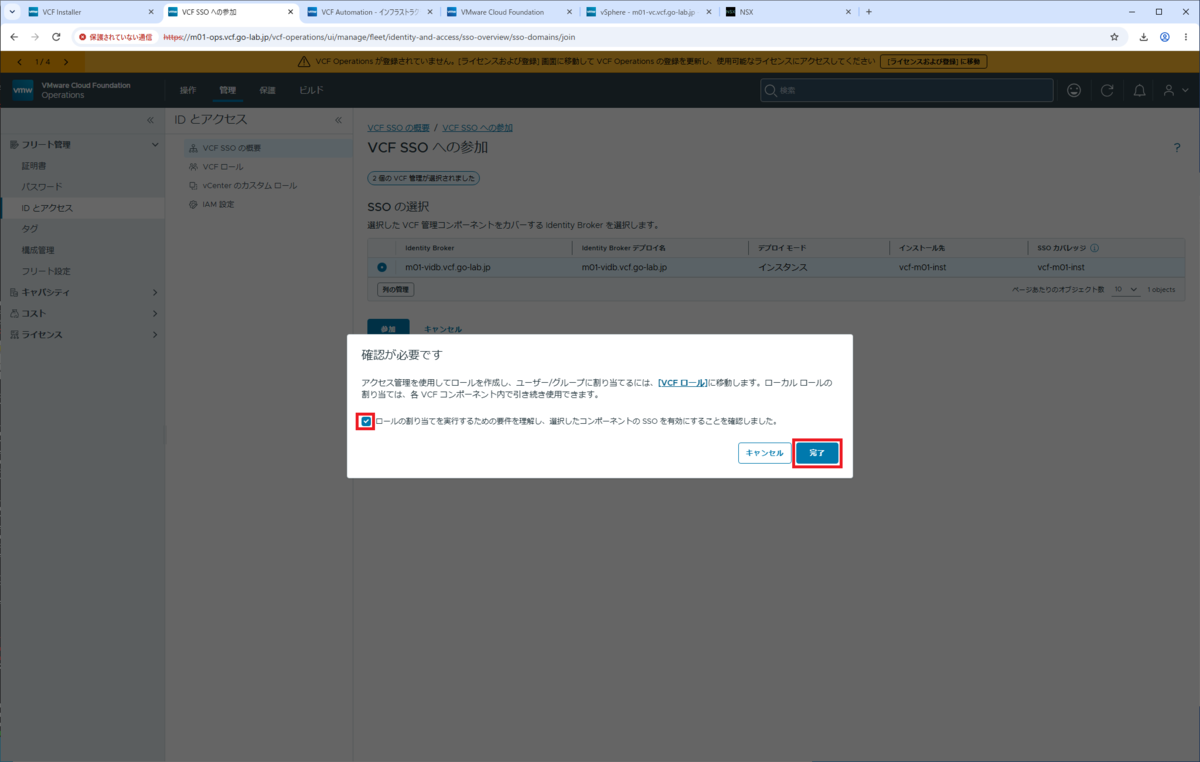
確認メッセージのチェック ボックスを ON にして、「完了」をクリックします。
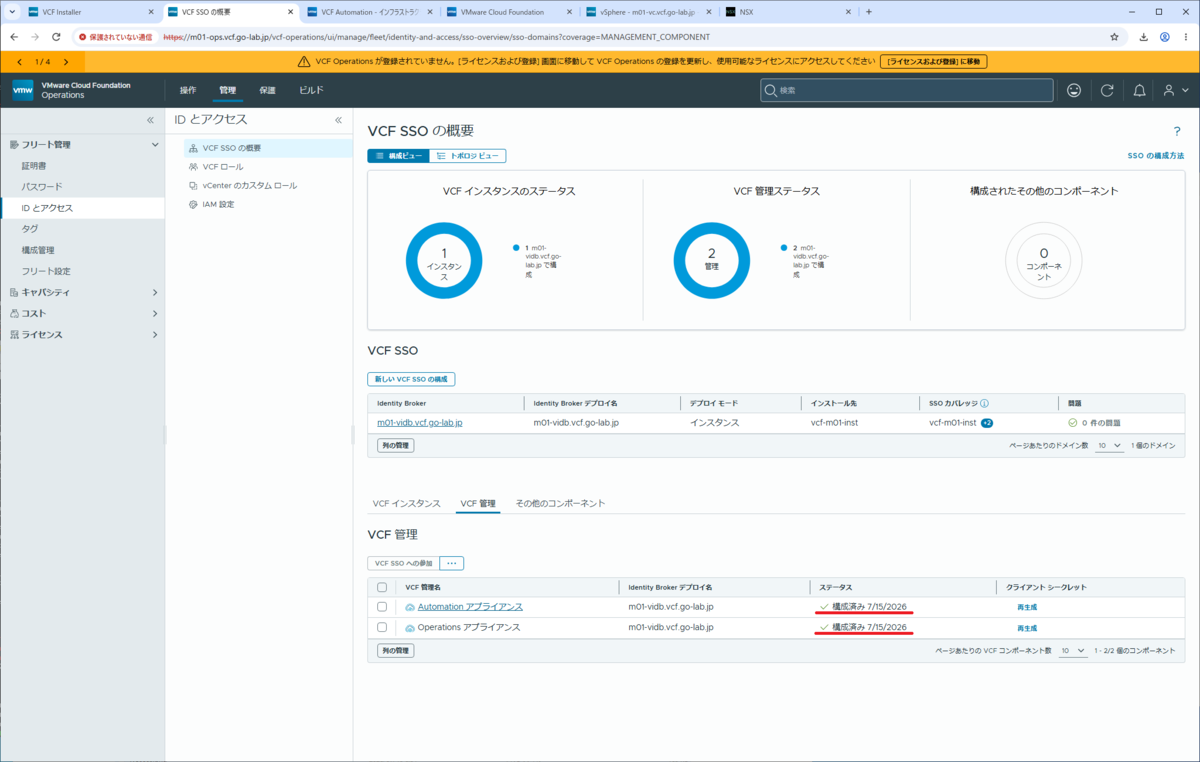
少し待つと、Automation アプライアンスと Operations アプライアンスのステータスが「構成済み」になります。
3. VCF SSO でのログイン確認
3-1. vSphere Client
vSphere Client のログイン画面には、Login Method として「VCF SSO」が追加されます。
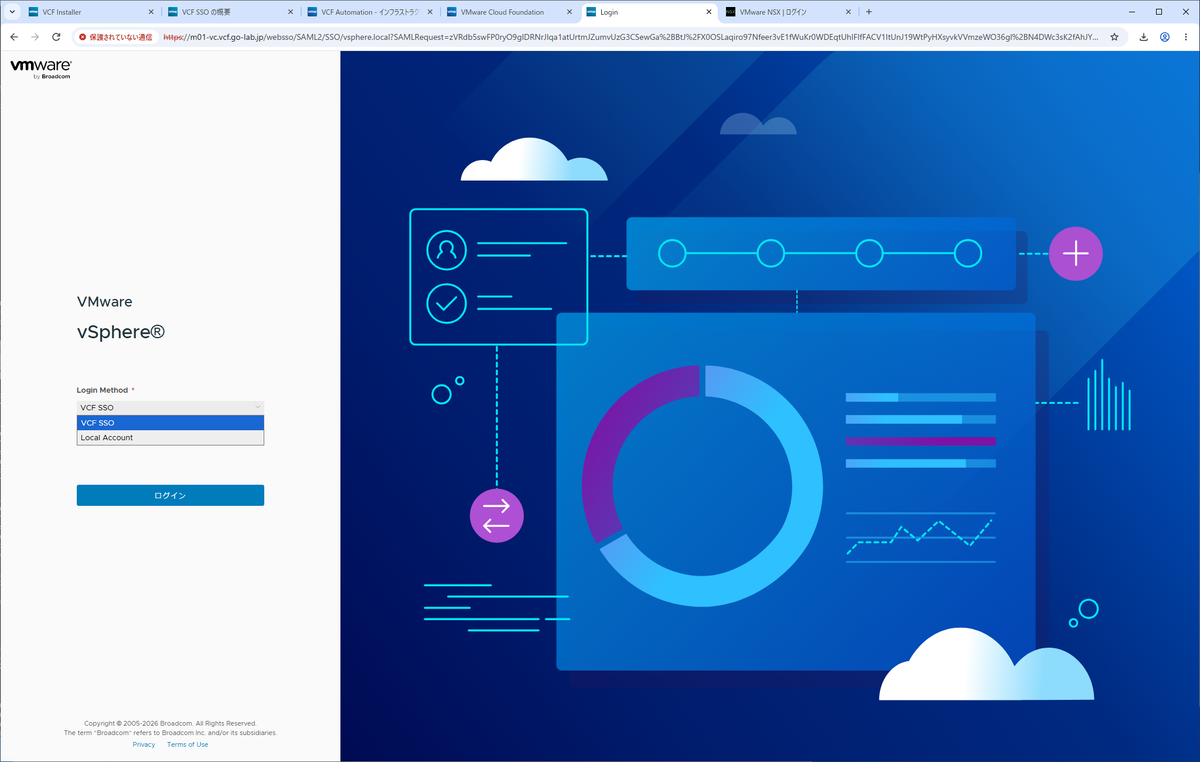
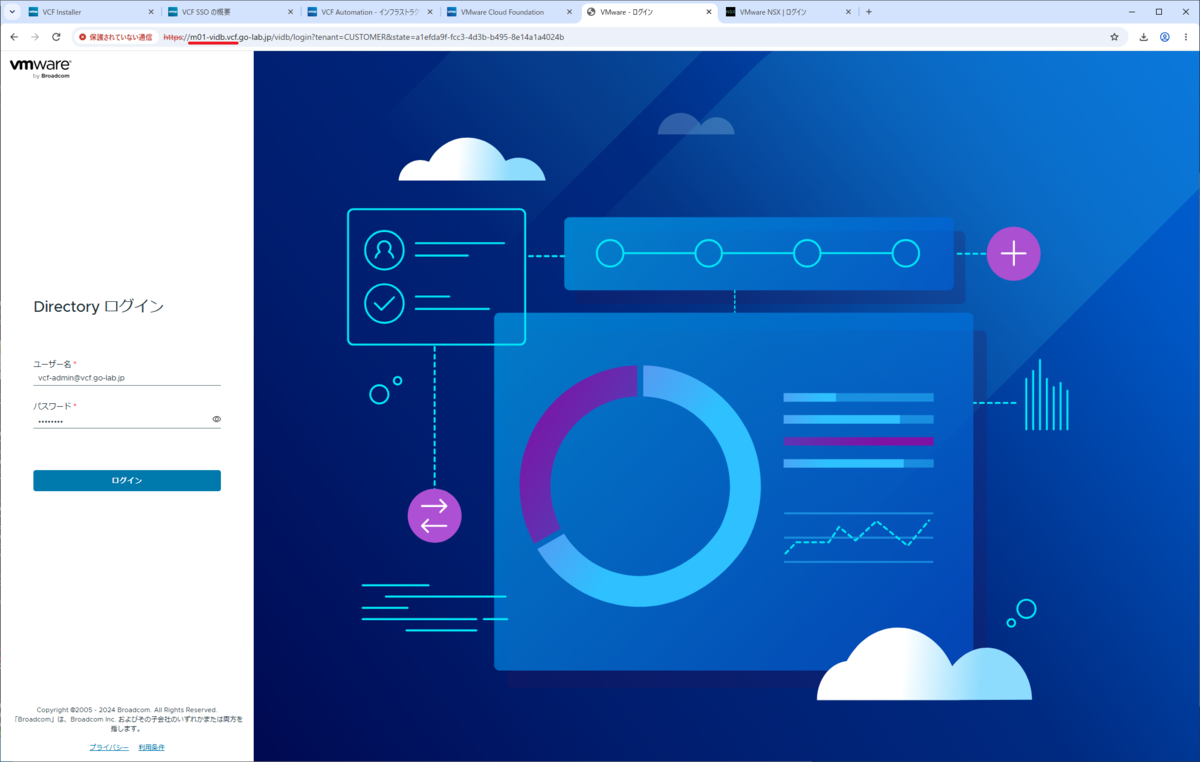
VCF SSO でログインする場合、Web ブラウザのアドレス バーを確認すると、ユーザー名とパスワードを入力するページが Identity Broker のアドレスになっていることがわかります。
ここでは、AD ユーザーでログインしてみます。
- ユーザー名:vcf-admin@vcf.go-lab.jp
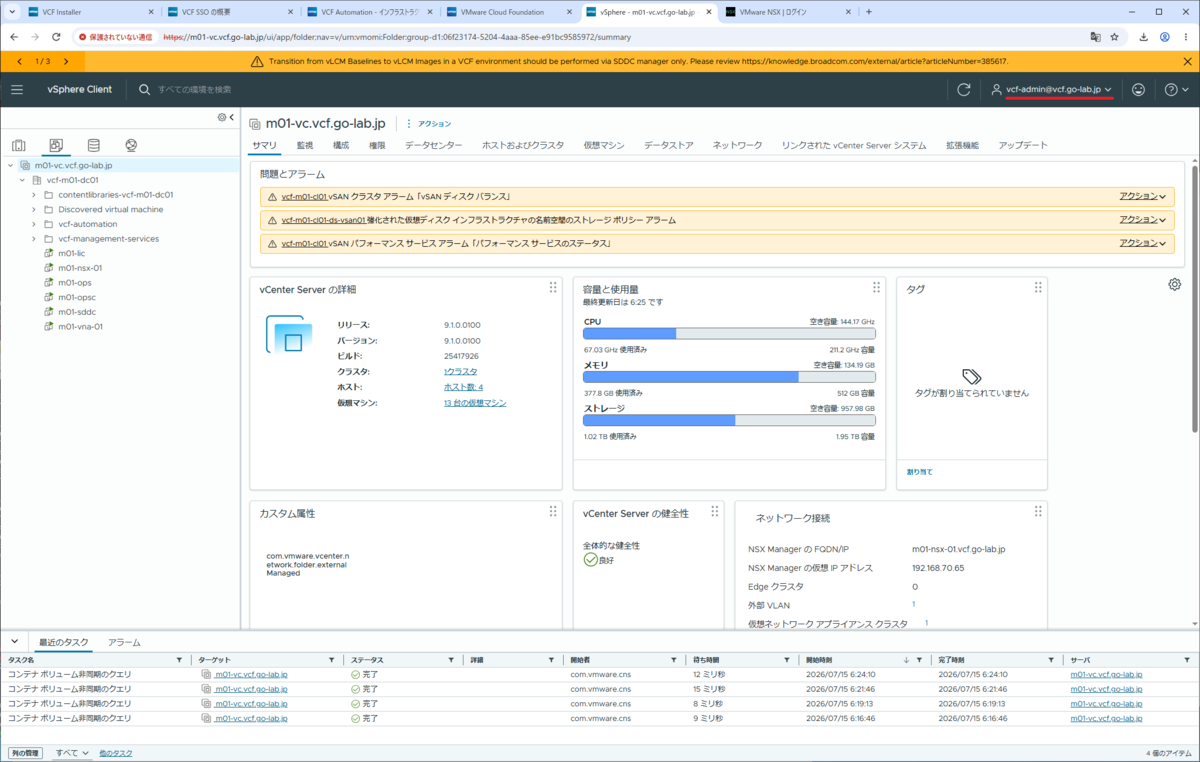
AD ユーザーでログインすると、画面左上の表示から AD ユーザーでログインできていることが確認できます。ちなみに、VCF Administrator ロールのユーザーは、vCenter のローカル管理ユーザー(Administrator@vsphere.local)よりも、すこし権限が絞られています。
3-2. NSX Manager
NSX Manager でも、ログイン方法に「VCF SSO」が追加されています。
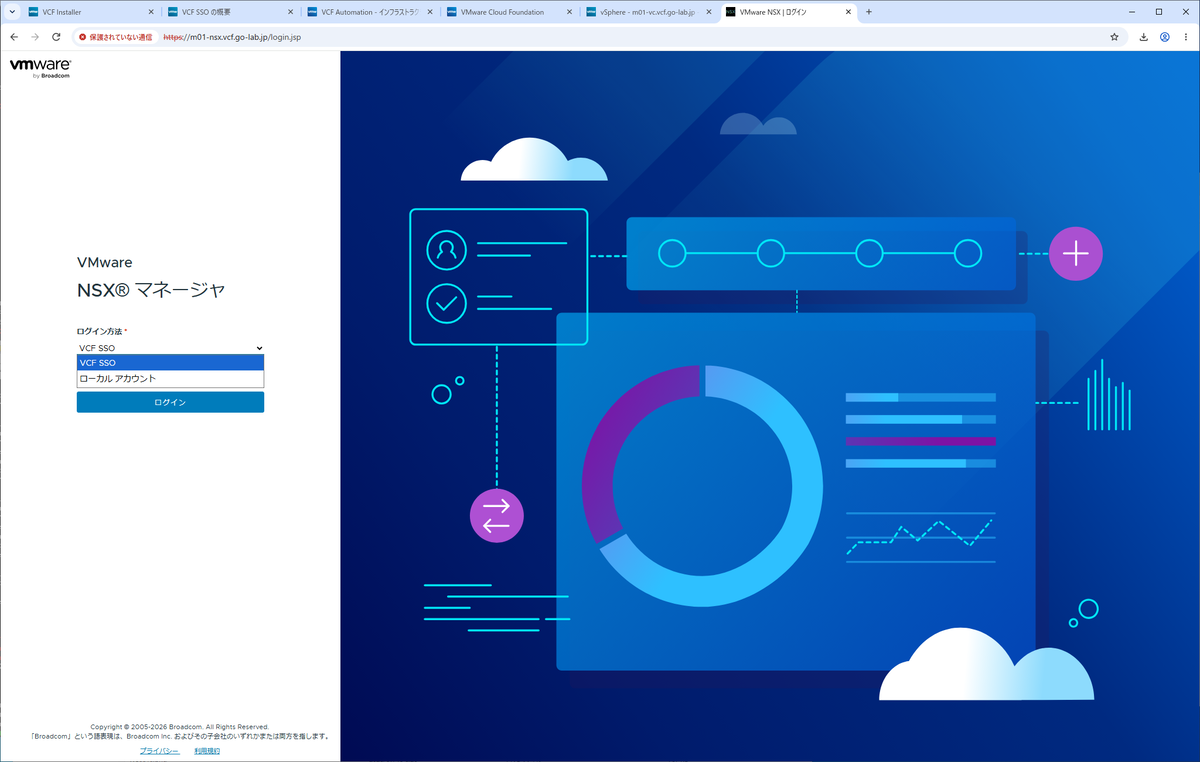
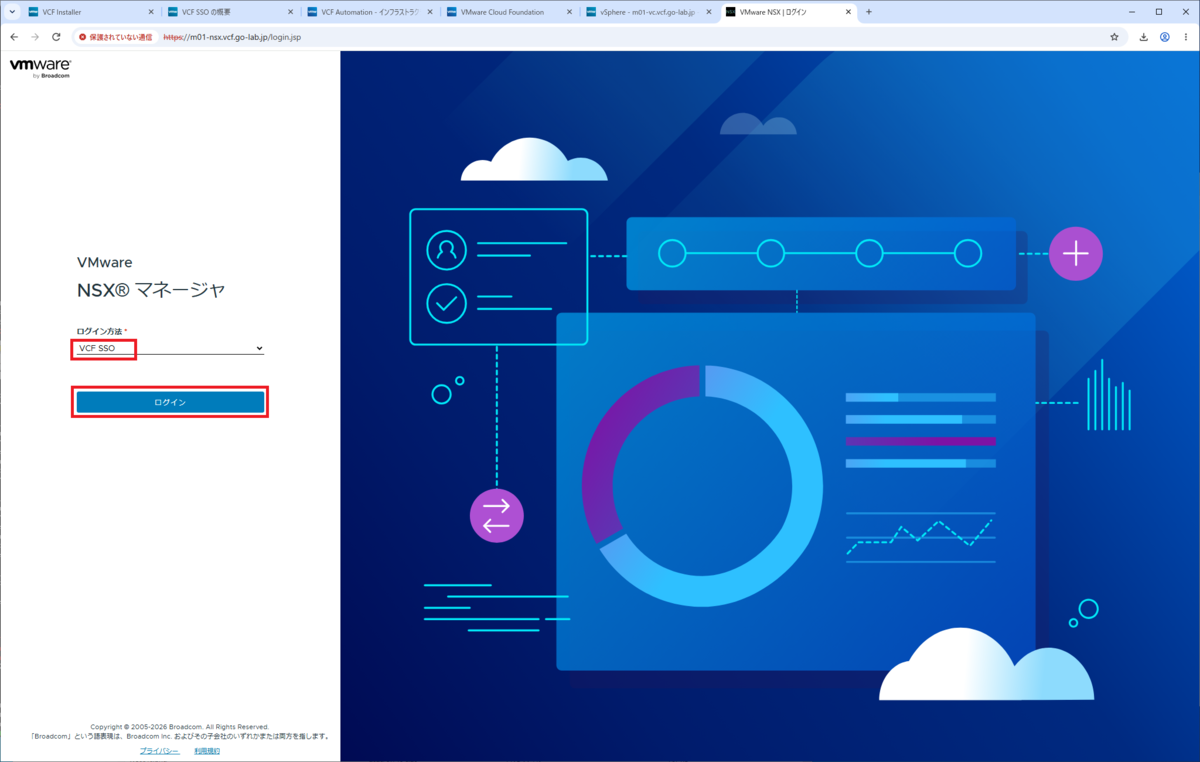
「VCF SSO」を選択して、「ログイン」をクリックします。
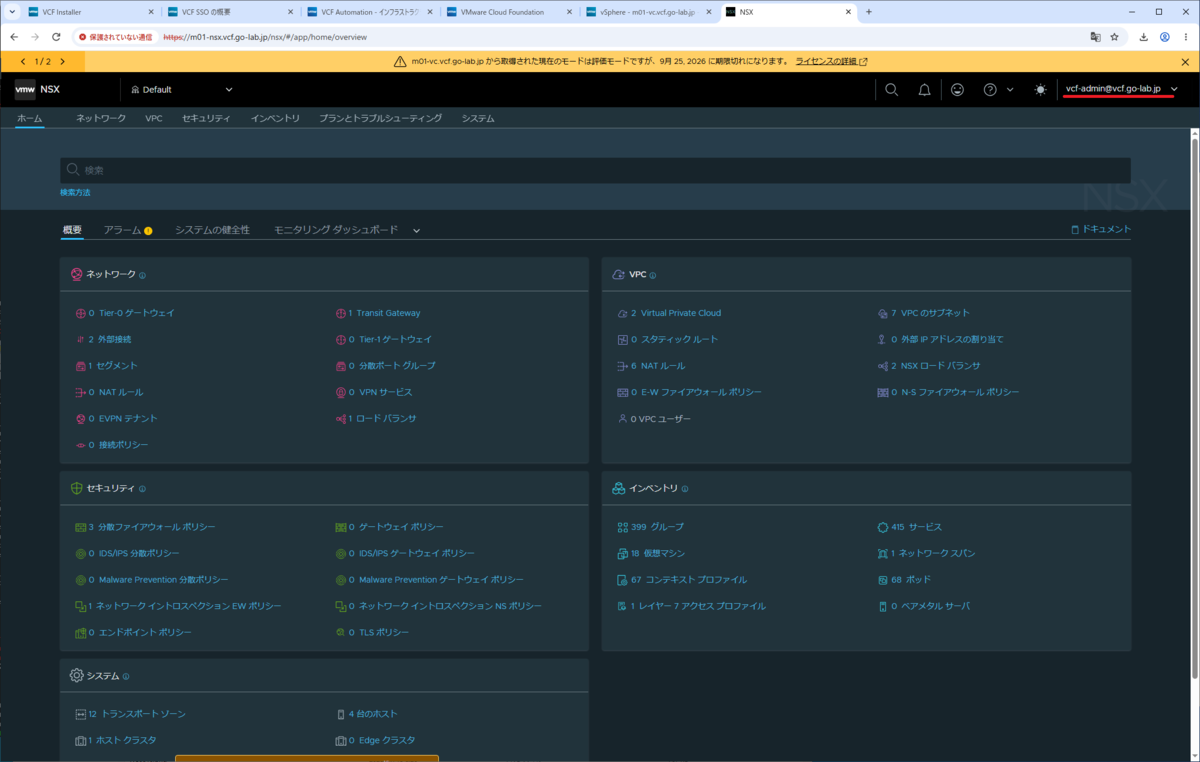
すでに vSphere Client でログインしているので、認証情報を入力せずに NSX Manager の画面が表示されました。画面左上の表示で、AD ユーザーでログインできていることがわかります。
3-3. VCF Automation プロバイダ ポータル
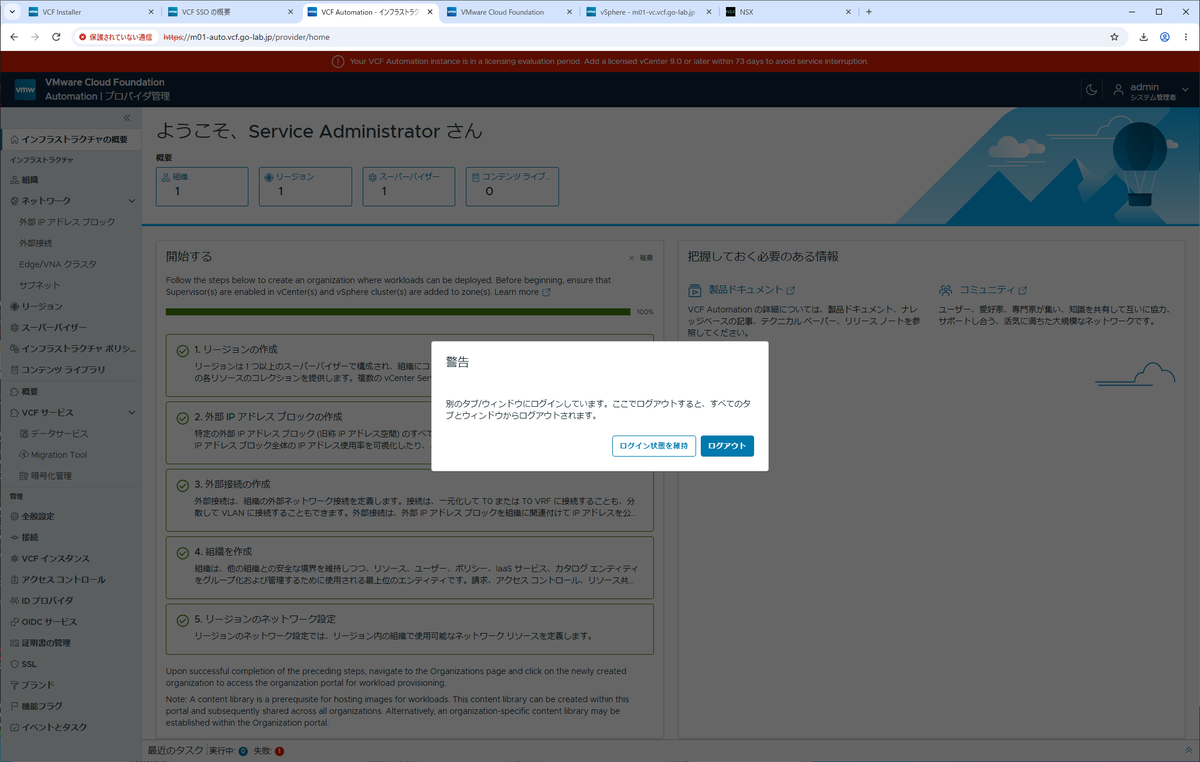
VCF Automation でも同様に VCF SSO でログインできますが、ここではわかりやすく、いったん画面左上 → ログアウトします。
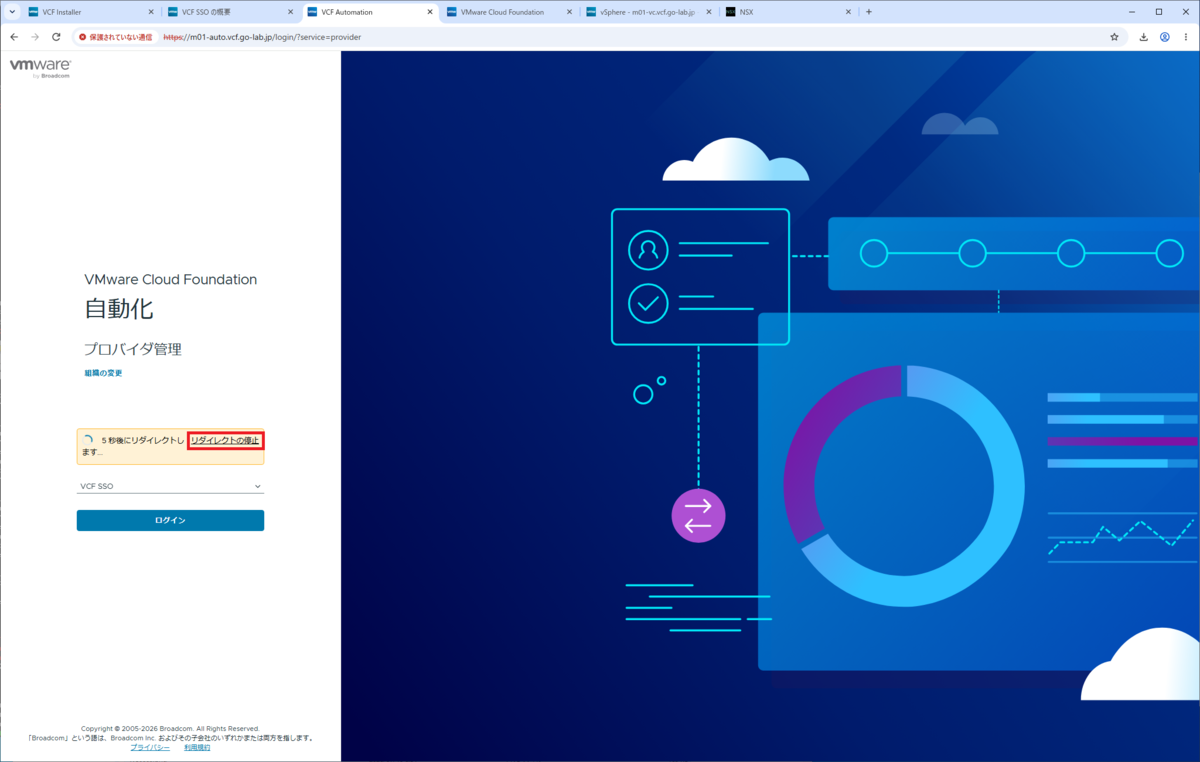
VCF Automation のプロバイダ ポータルのログイン ページを開くため、VCFA のアドレスの /provider に Web ブラウザからアクセスし、5秒以内に「リダイレクトの停止」をクリックします。
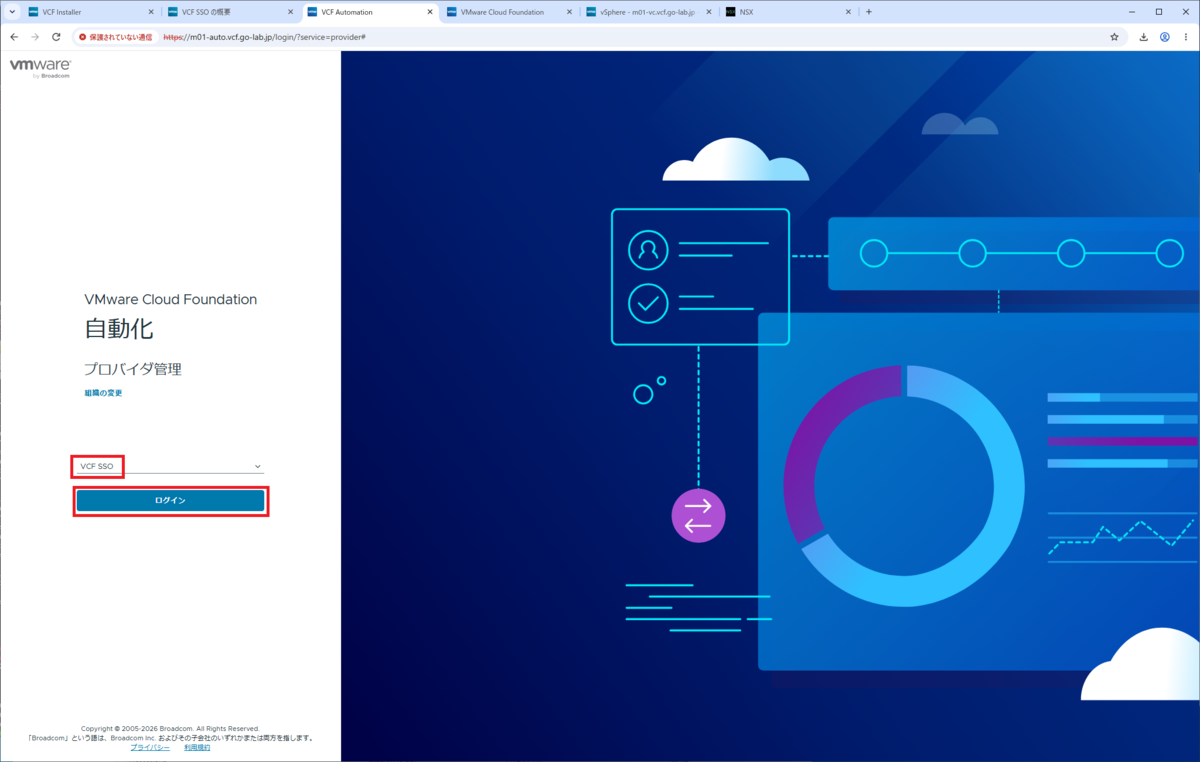
「VCF SSO」を選択し、「ログイン」をクリックします。
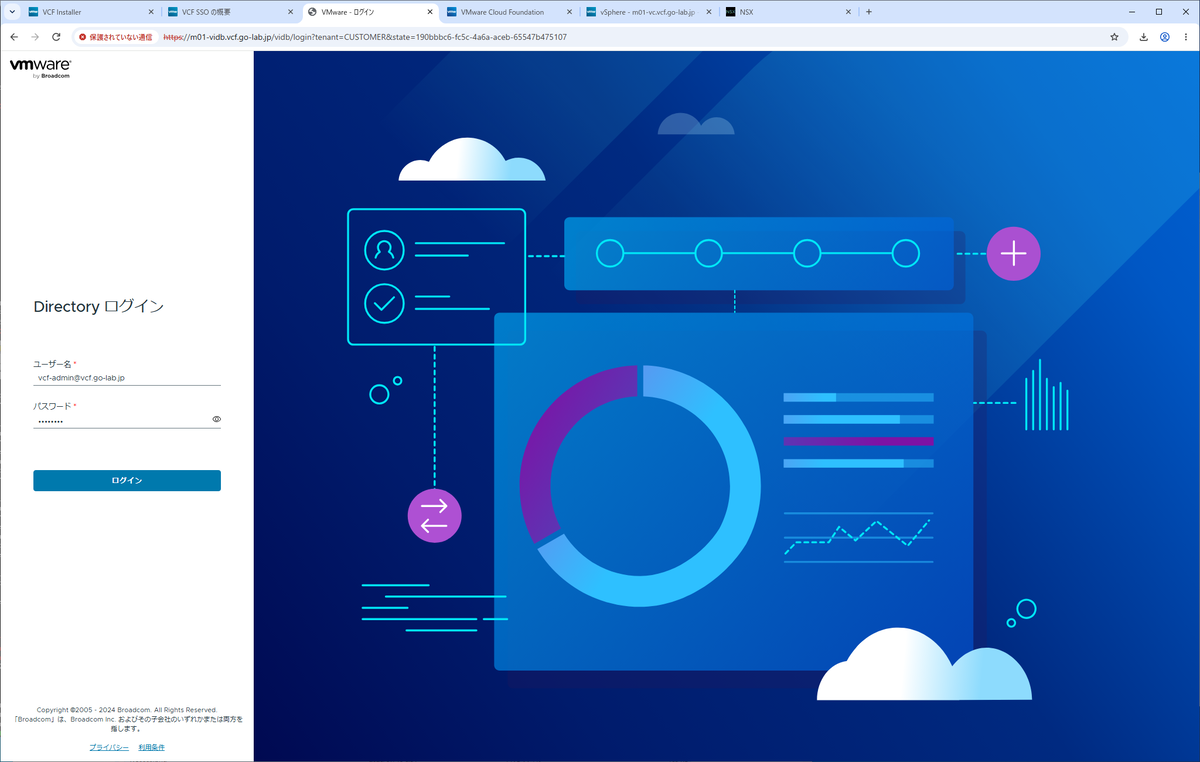
いったんログアウトしているので、あらためて AD ユーザーの名前とパスワードを入力してログインします。
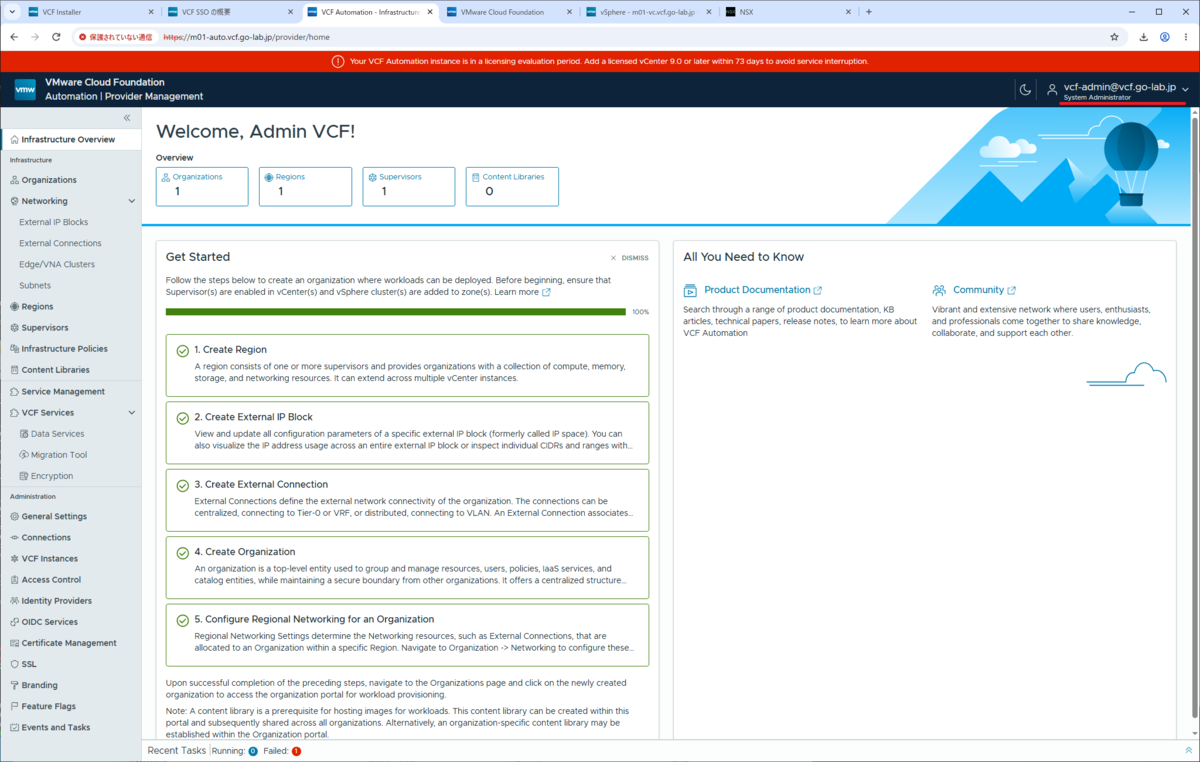
画面左上を確認すると、AD ユーザーでログインできていることが確認できます。
ちなみに、VCFA の表示言語はユーザー単位の設定なので、日本語表示にしたい場合は、あらてめて設定する必要がります。
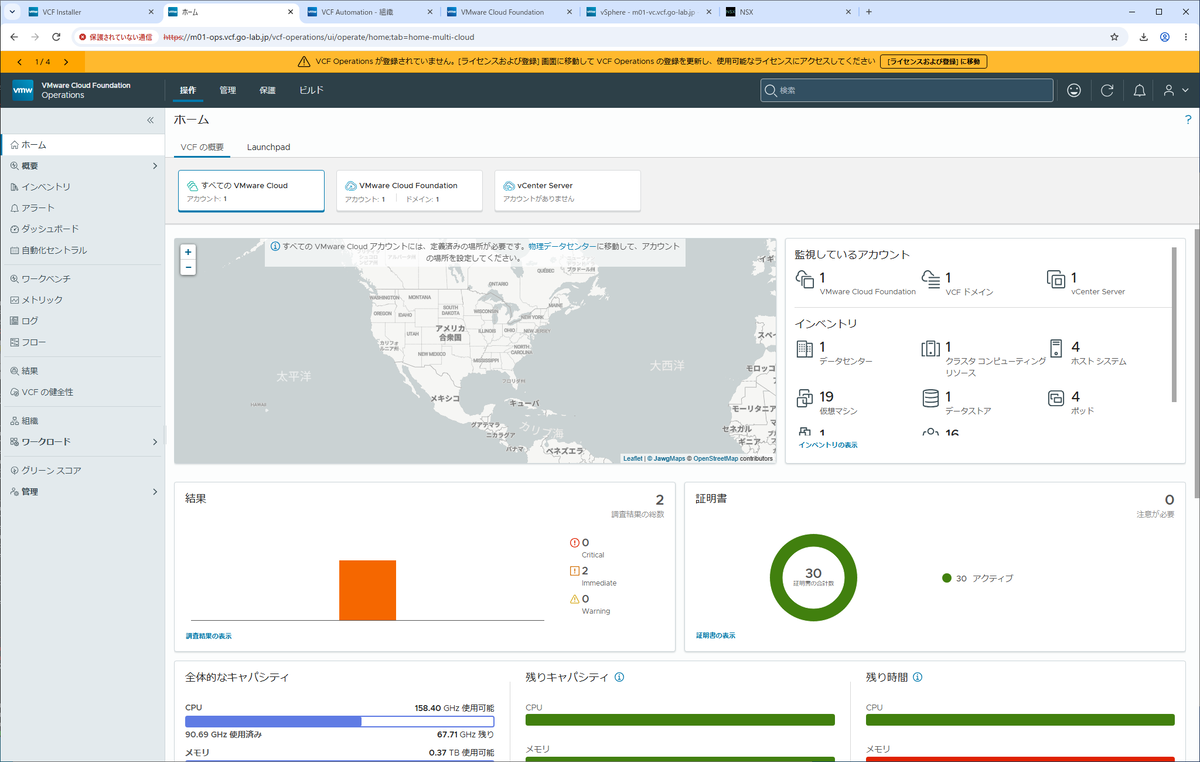
3-4. VCF Operations
VCF Operations のログイン画面にも、ログイン方法に VCF SSO が追加されています。
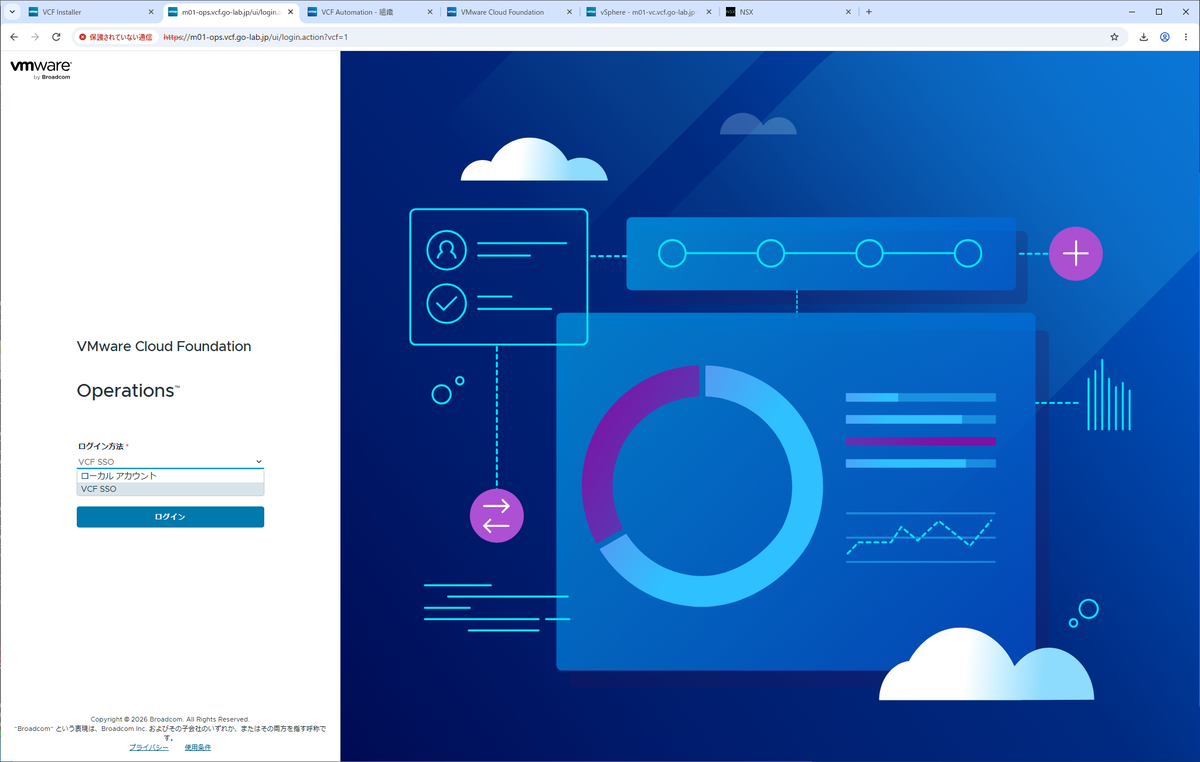
「VCF SSO」を選択して、「ログイン」をクリックします。
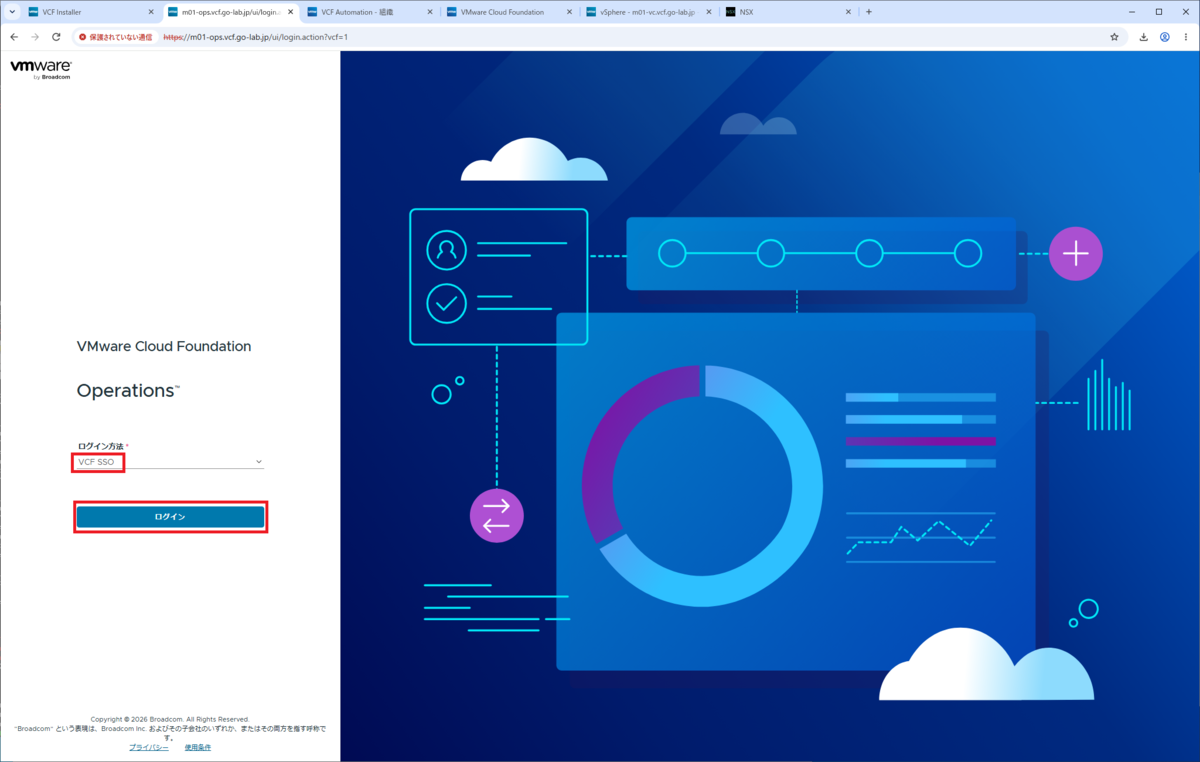
すでに VCF Automation でログインしているので、ユーザー名とパスワードを入力せずに、Operations の画面が開けました。
つづく。
