VMware Cloud Foundation(VCF)9.1 の VCF Automation 組織で、Actie Directory(AD)を ID プロバイダとして設定してみます。今回は、ID プロバイダとして Actie Directory を利用します。
前回はこちら。
今回の内容です。
- 1. AD グループ・ユーザーの準備
- 2. プロバイダ ポータルでの ID プロバイダ(AD / LDAP)登録
- 3. 組織 ポータルでの ID プロバイダ(AD / LDAP)設定
- 4. 組織ポータルでのロール割り当て
- 5. AD ユーザーでのログイン確認
1. AD グループ・ユーザーの準備
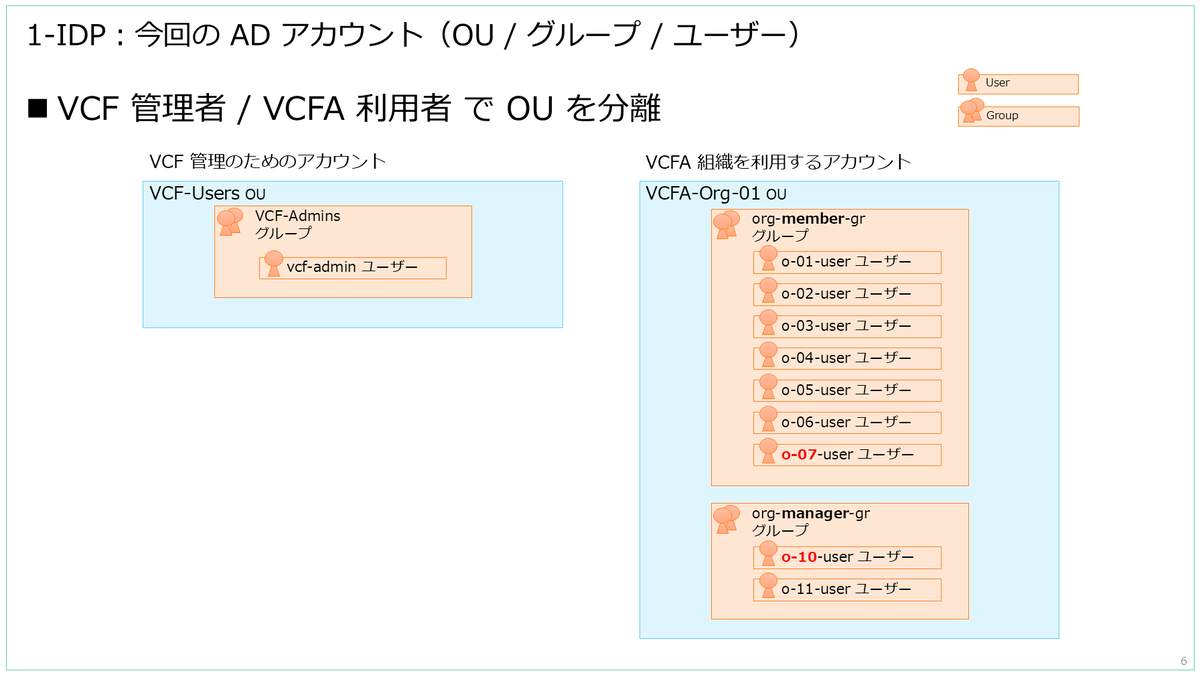
VCF 管理側での VCF SSO との違いをわかりやすくするため、AD では、VCFA 組織の認証で利用するための OU・グループ・ユーザーを新規作成しておきます。
- OU:VCFA-Org-01
- グループ:org-member-gr(VCFA の Organization User ロール用)
- ユーザー:o-01-user ~ o-07-user
- グループ:org-manager-gr(VCFA の Organization Administrator ロール用)
- ユーザー:o-10-user ~ o-11-user
- グループ:org-member-gr(VCFA の Organization User ロール用)
2. プロバイダ ポータルでの ID プロバイダ(AD / LDAP)登録
VCFA のプロバイダ ポータル(ログイン画面の URL では /provider を入力)に管理ユーザーでログインして、表示言語を日本語に変更してあります。
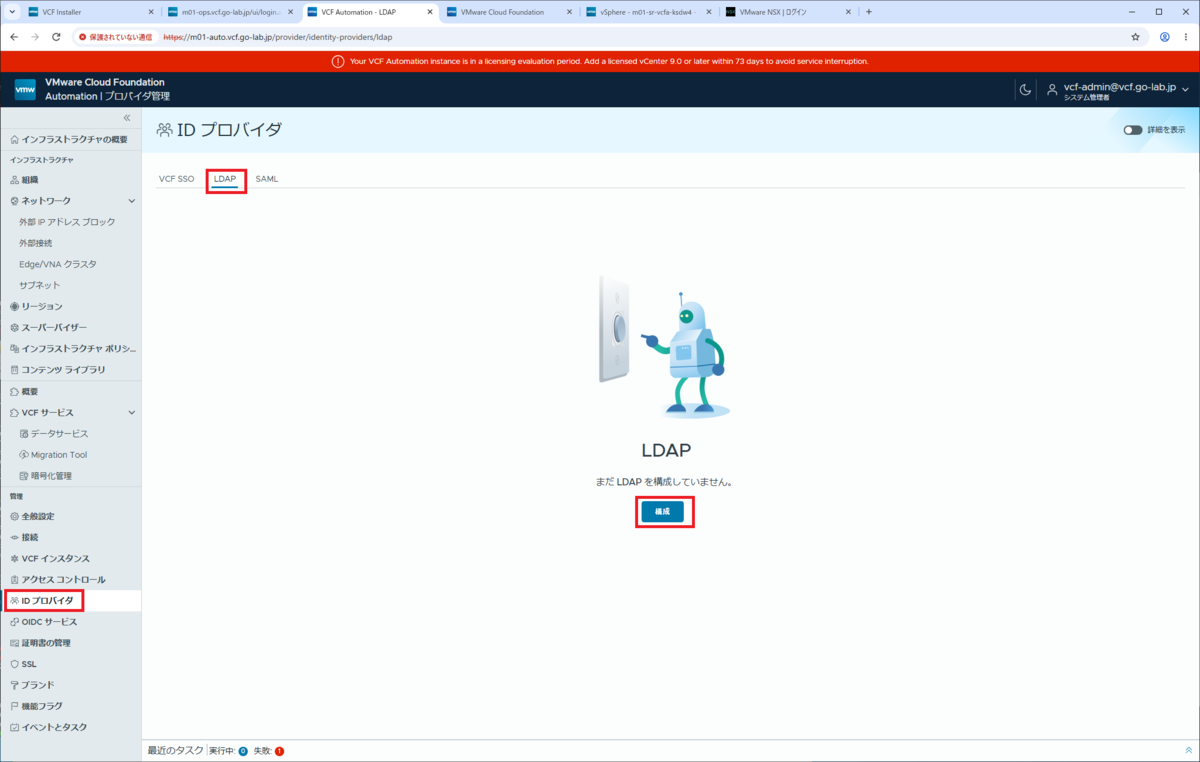
「管理」→「ID プロバイダ」画面 →「LDAP」タブを開き、「構成」をクリックします。
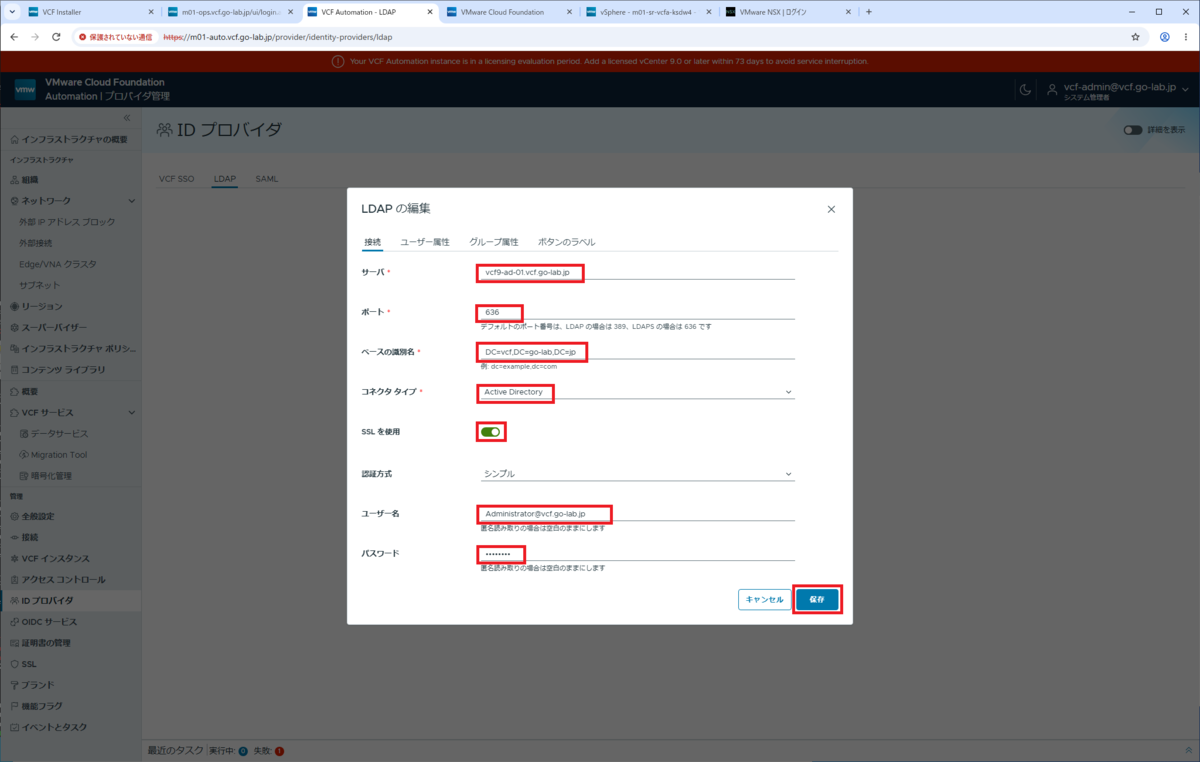
LDAP として AD に接続するためのパラメータを入力して、「保存」をクリックします。
- サーバ:vcf9-ad-01.vcf.go-lab.jp
- ポート:636
- ベースの識別名:DC=vcf,DC=go-lab,DC=jp
- コネクタ タイプ:Actie Directory
- SSL を使用:ON
- 認証方法:シンプル
- ユーザー名:Administrator@vcf.go-lab.jp(今回は AD ドメイン管理者)
- パスワード:Administrator@vcf.go-lab.jp のパスワード
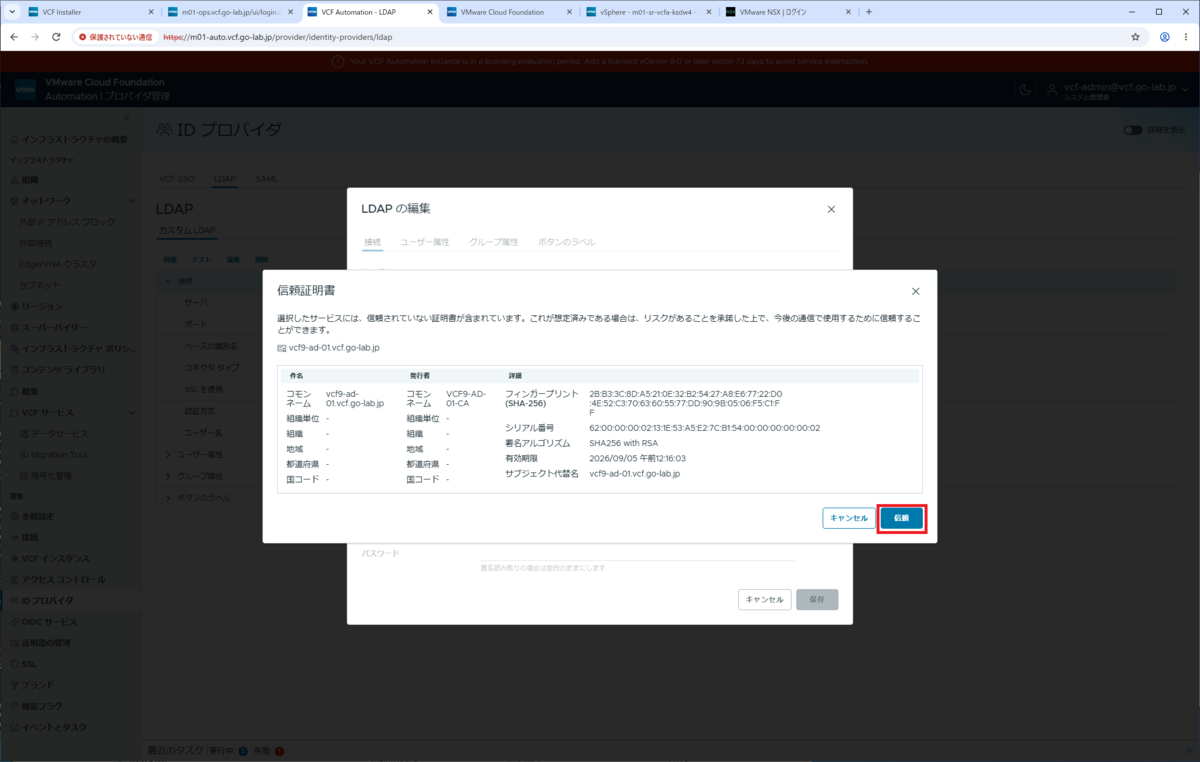
証明書を受け入れる画面が表示されるので、件名のコモン ネームが AD のアドレスになっていることを確認して、「信頼」をクリックします。
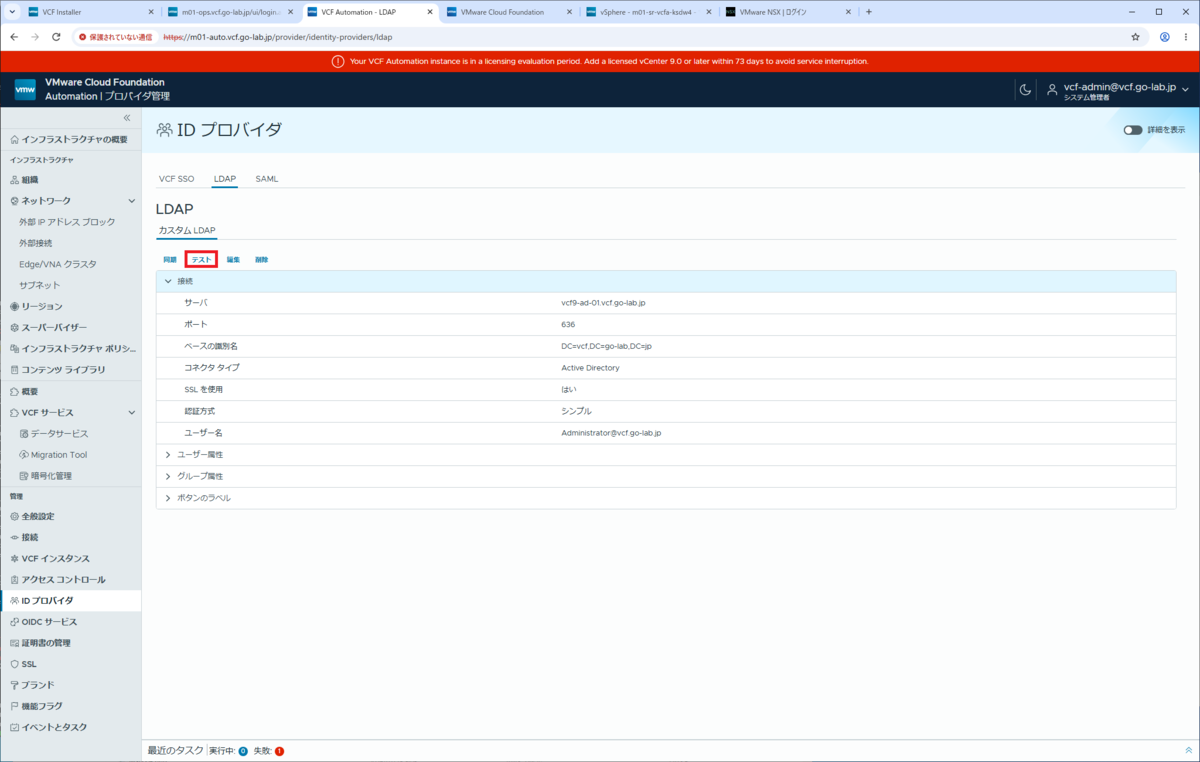
カスタム LDAP が設定されたので、「テスト」をクリックします。
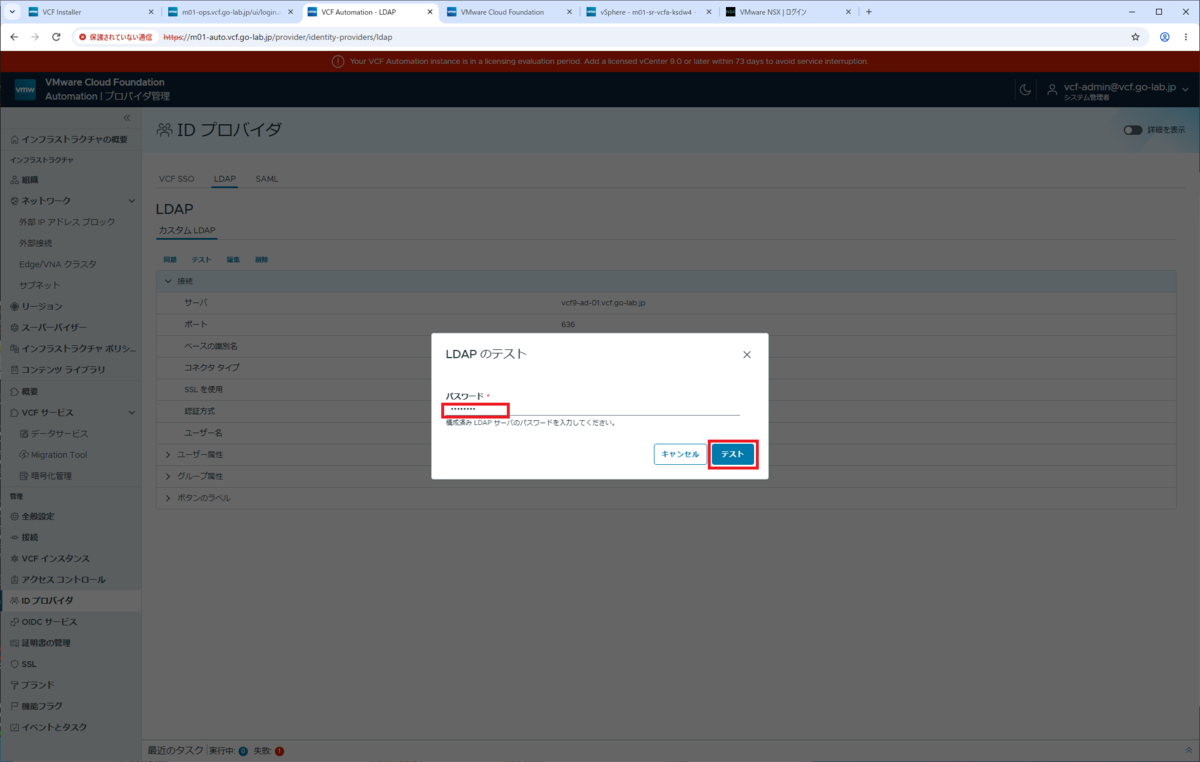
LDAP 設定で指定したパスワード(今回はドメイン Administrator)を入力して、「テスト」をクリックします。
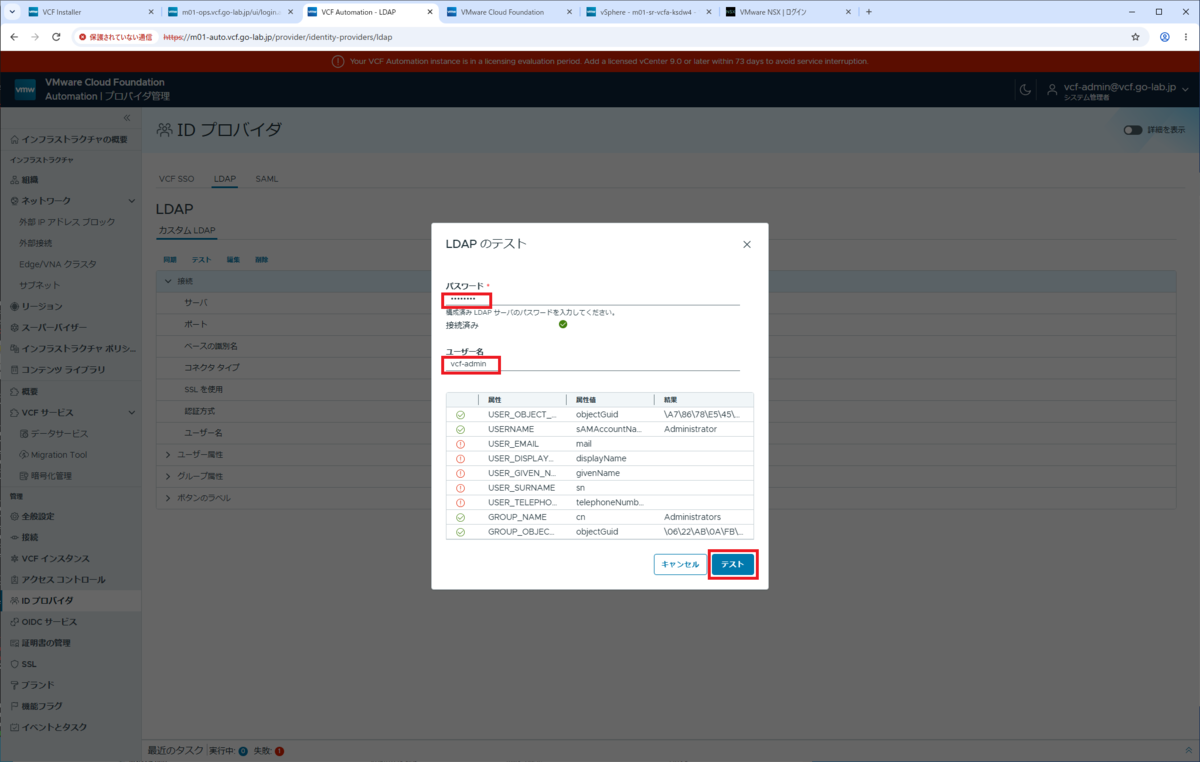
ためしに、ユーザーを検索してみます。
- パスワード:今回はドメイン Administrator のパスワード
- ユーザー名:vcf-admin(とりあえず、すでに VCF SSO で利用できているもの)
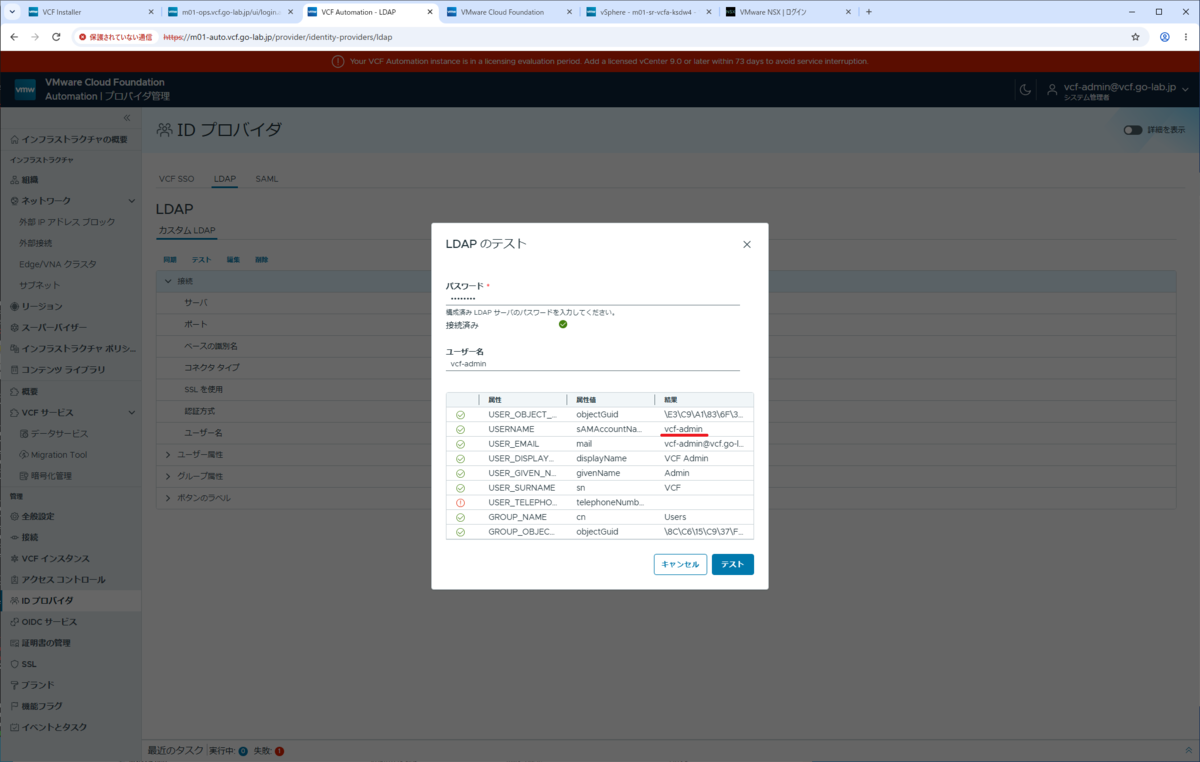
ユーザー情報が表示されたことを確認できたら、「×」か「キャンセル」で閉じます。
3. 組織 ポータルでの ID プロバイダ(AD / LDAP)設定
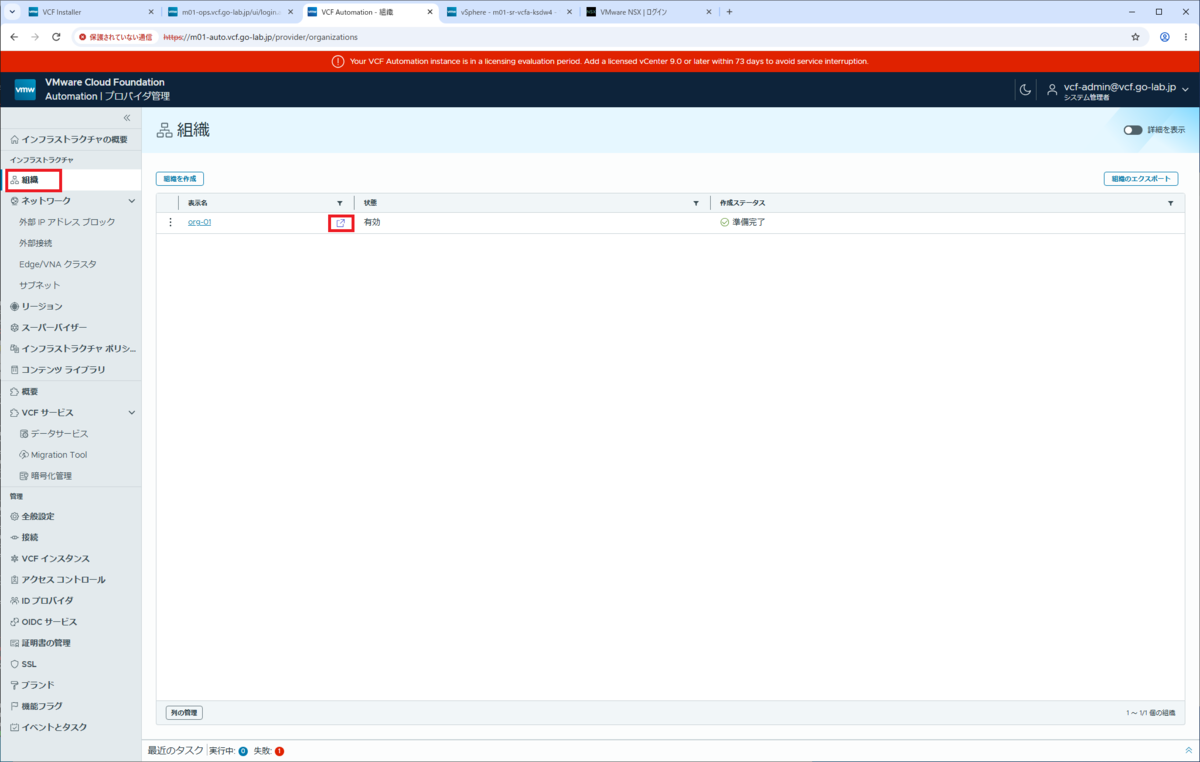
「インフラストラクチャ」→「組織」を開き、組織の表示名のとなりにあるリンクをクリックして、組織ポータルを開きます。
- 表示名:org-01
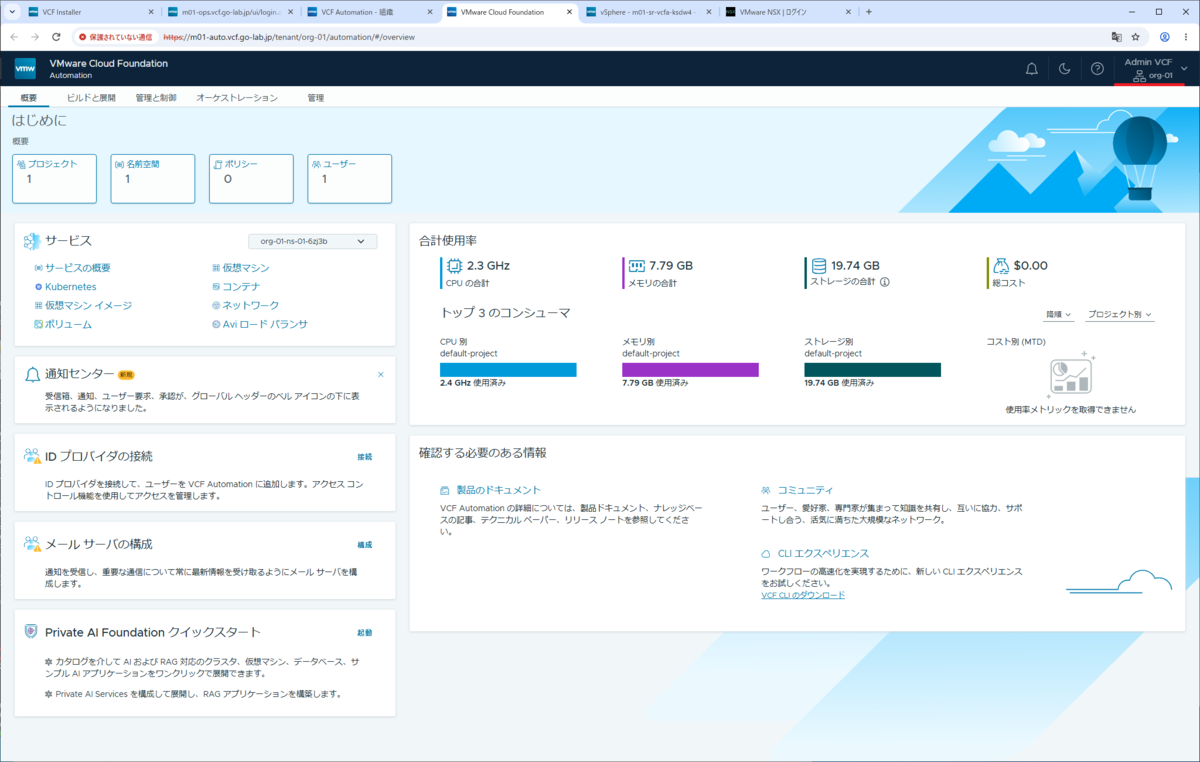
組織ポータルが開くので、画面右上の表示でログインユーザーを確認します。
今回は、プロバイダ ポータルでログインしていた、VCF 管理ユーザーのままになっていますが、組織の管理ユーザー(組織作成時に作成した org-01-admin ユーザー)でも作業できます。
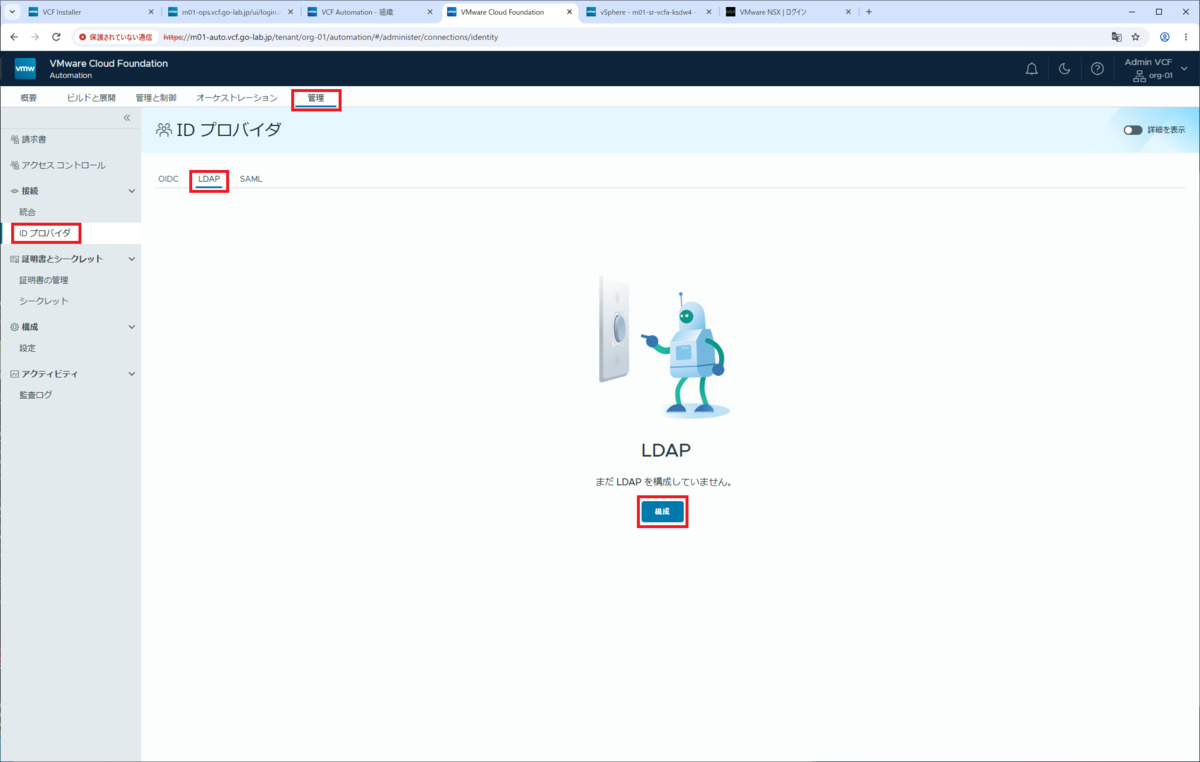
「管理」タブ →「接続」→「ID プロバイダ」→「LDAP」タブを開き、「構成」をクリックします。
LDAP オプションを指定して、「保存」をクリックします。
- この組織のユーザーのソースは何ですか?:VCF Automation システム LDAP サービス
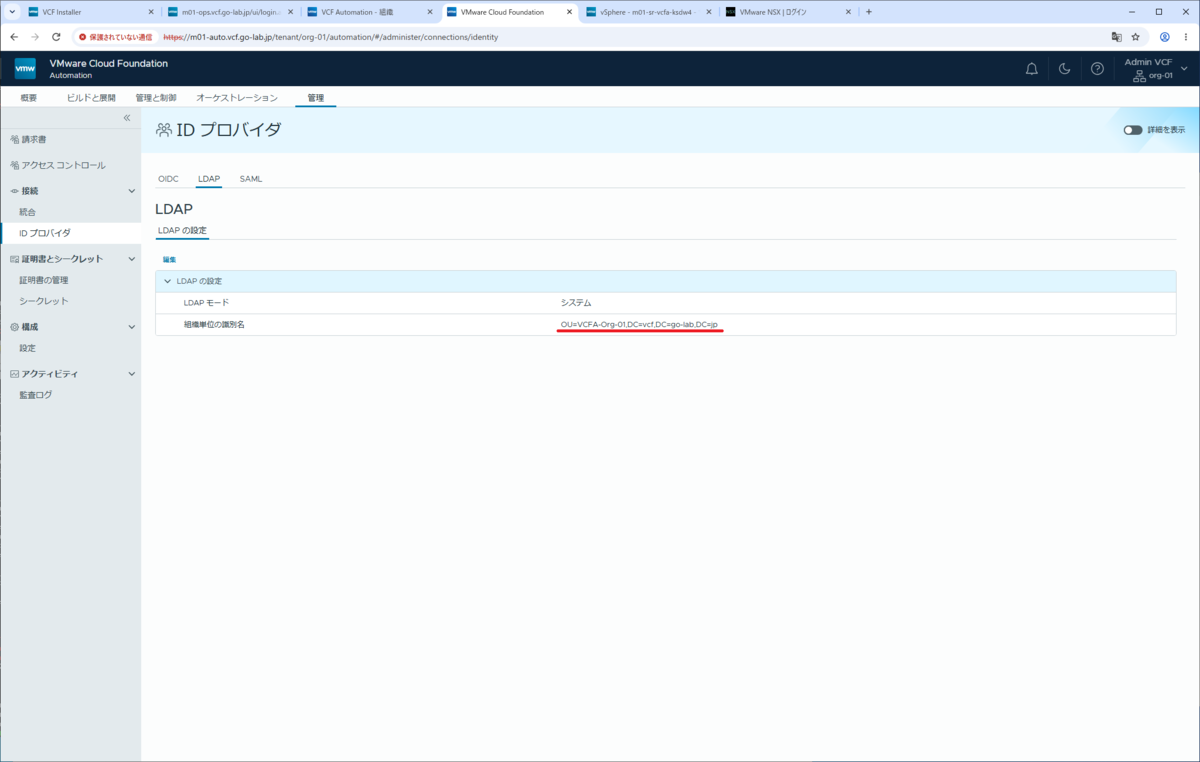
- 組織単位(OU)の識別名:OU=VCFA-Org-01,DC=vcf,DC=go-lab,DC=jp
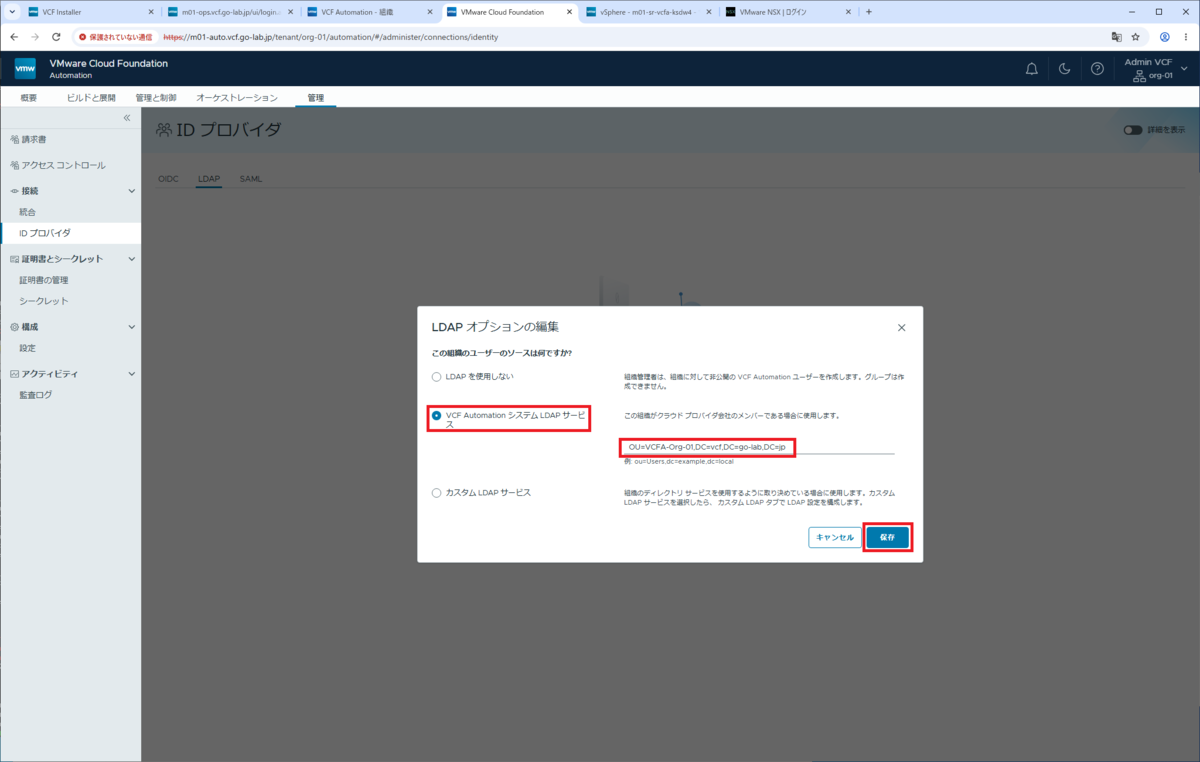
組織単位(OU)の識別名が設定されたことを確認します。
4. 組織ポータルでのロール割り当て
AD グループに、組織のロールを割り当てます。
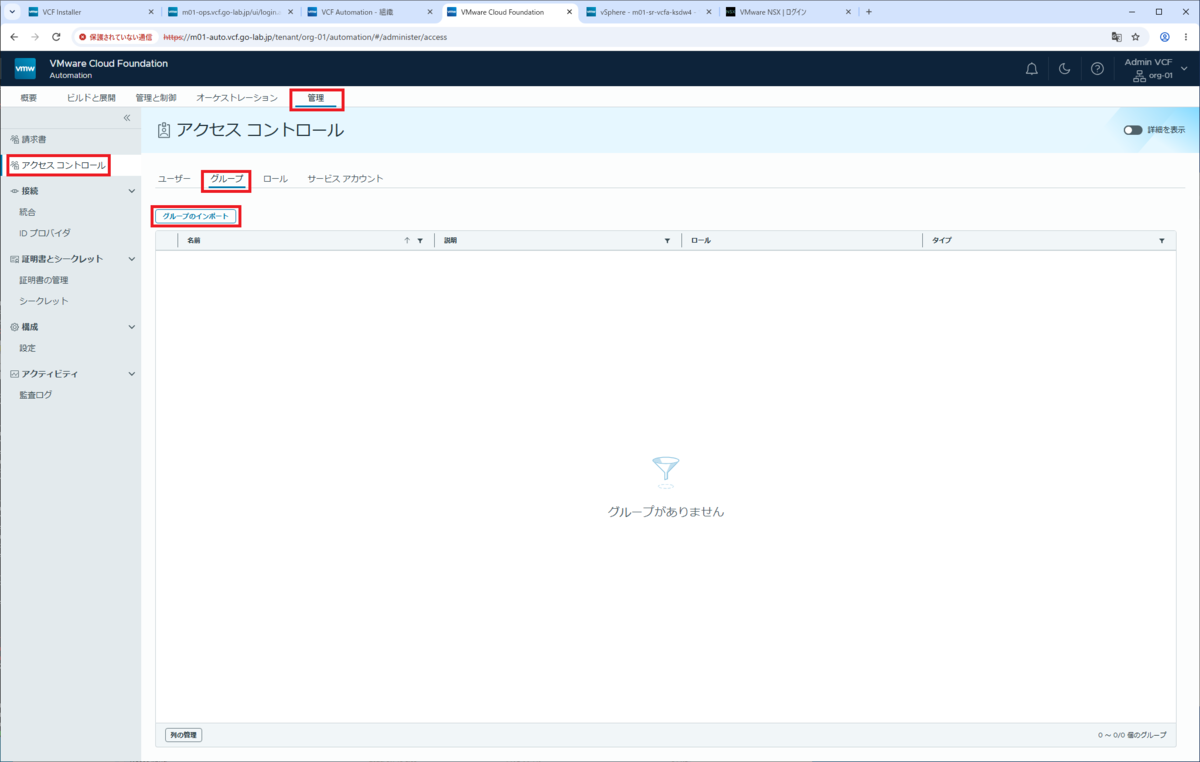
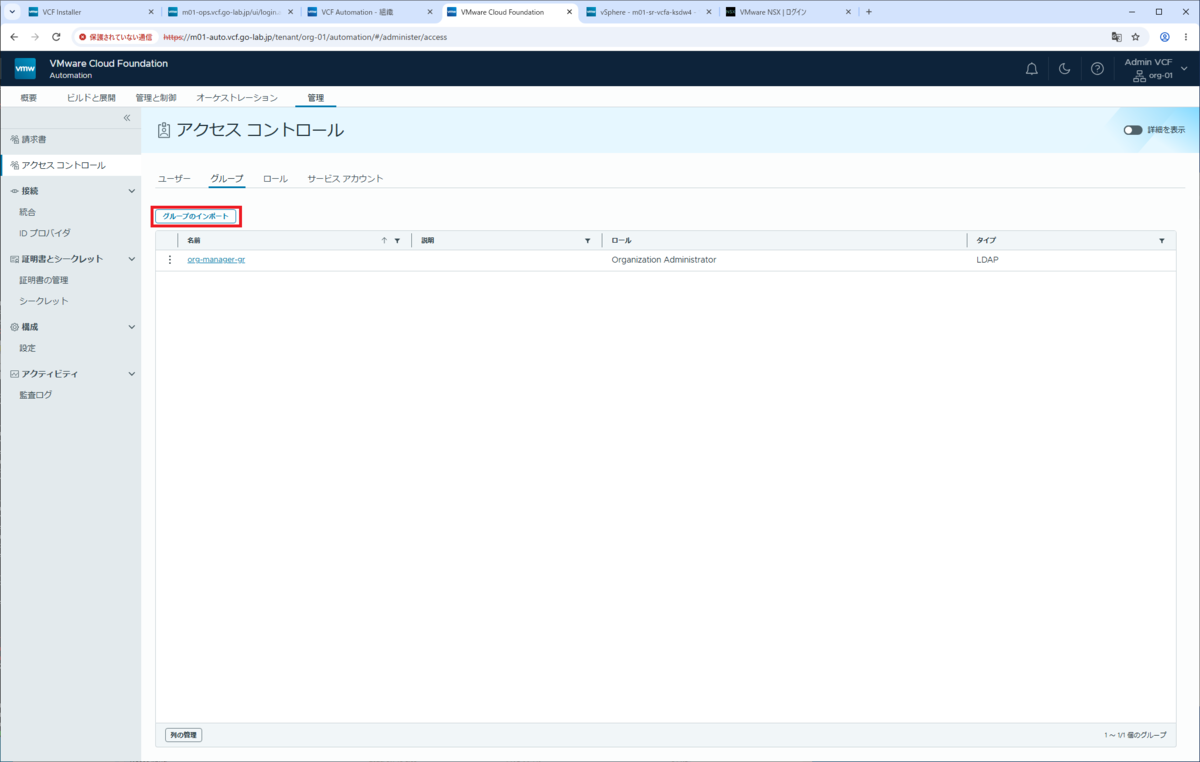
「管理」タブ →「アクセス コントロール」→「グループ」タブを開き、「グループのインポート」をクリックします。
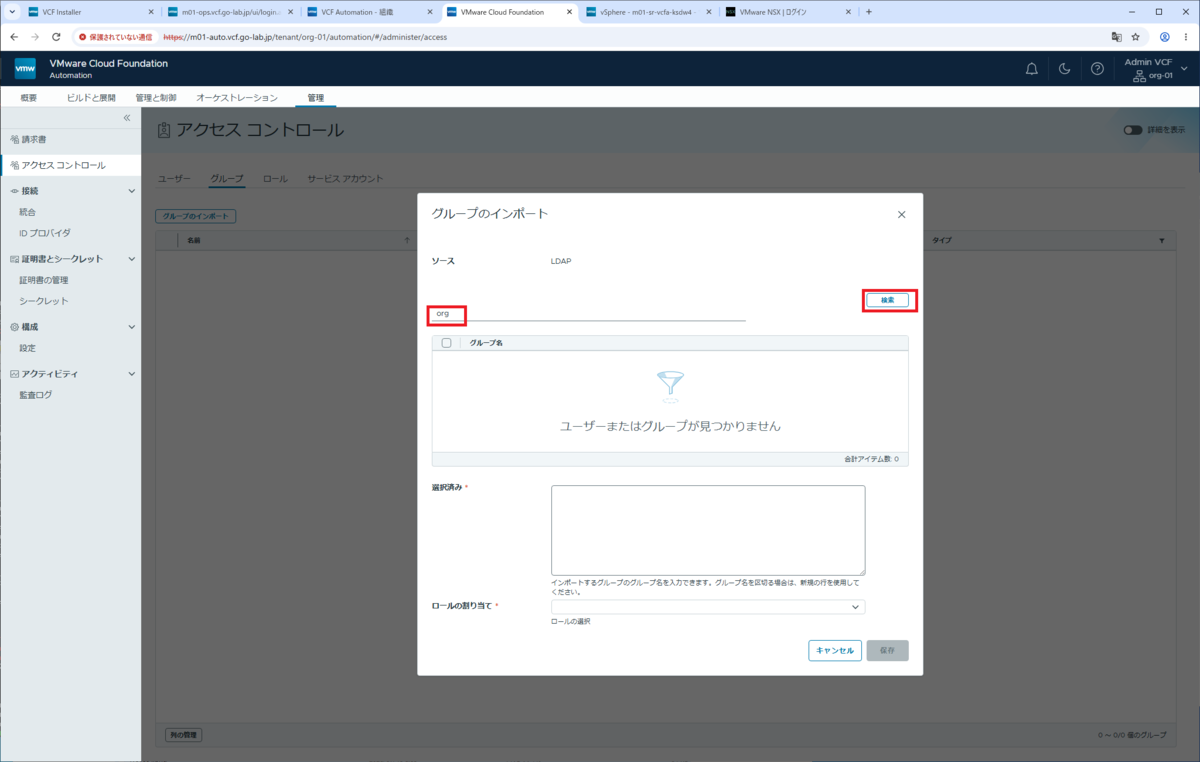
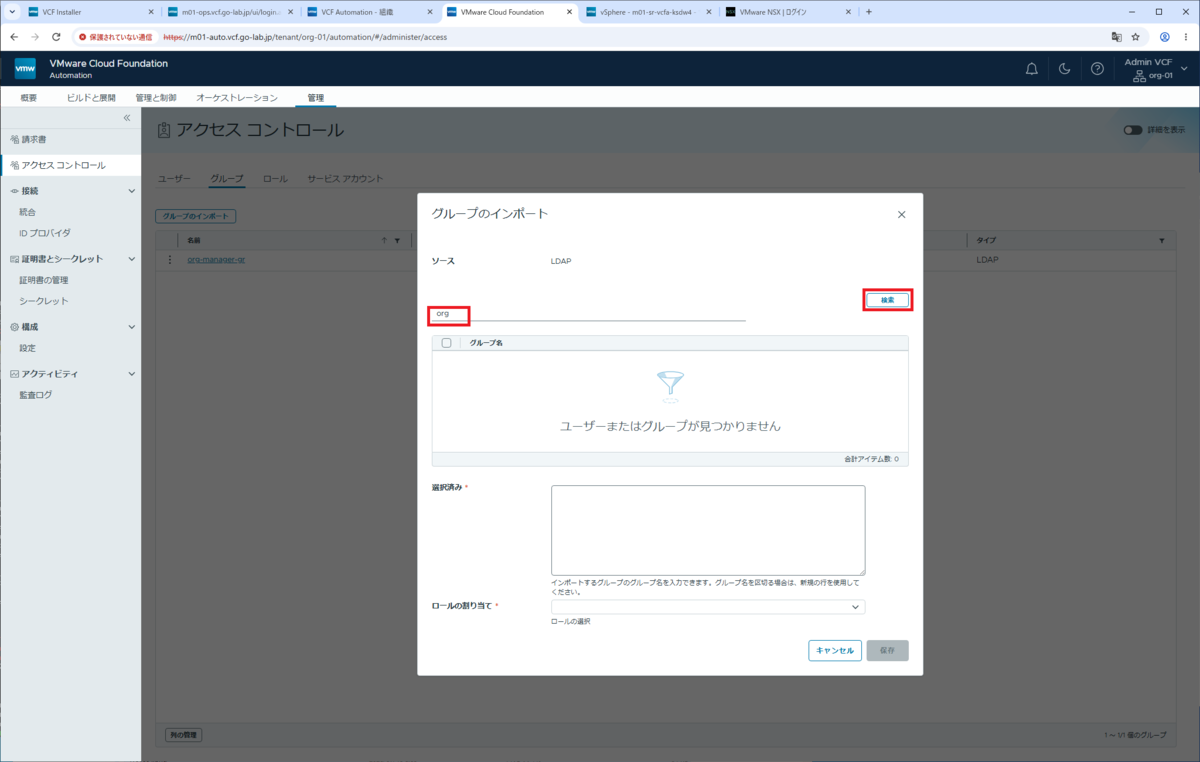
AD グループ名の一部である「org」を入力して、「検索」をクリックします。
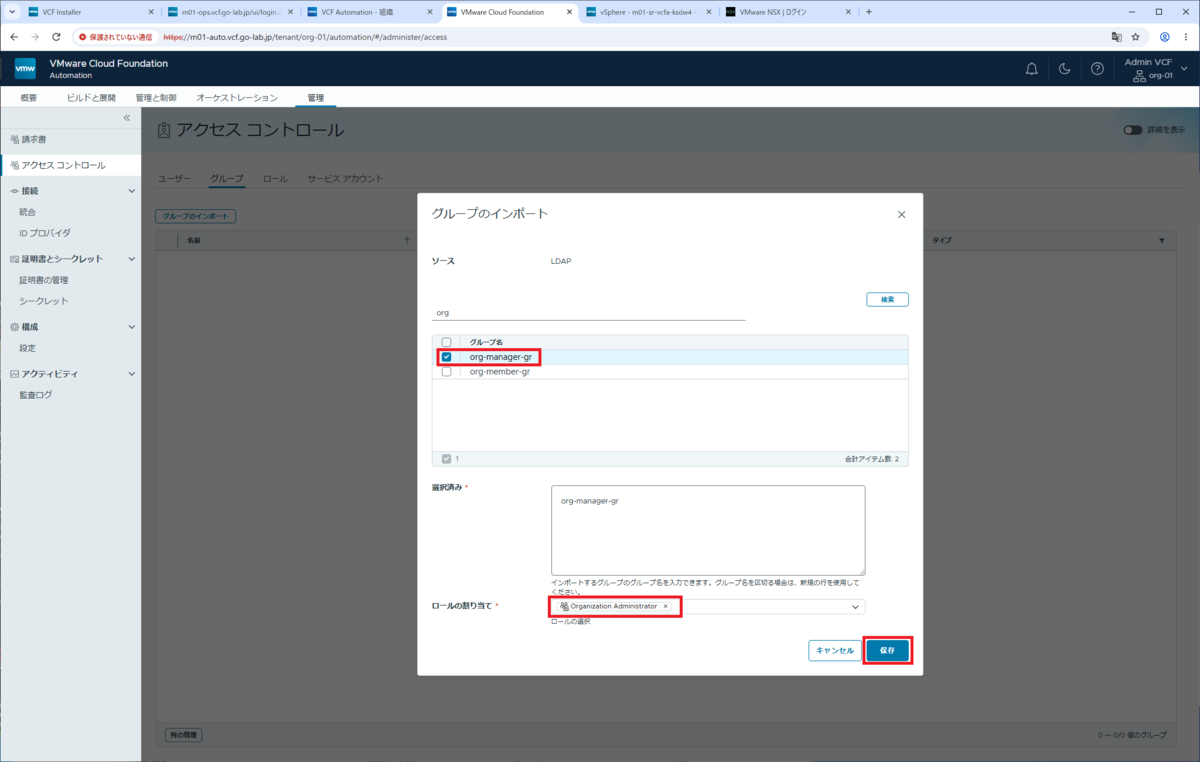
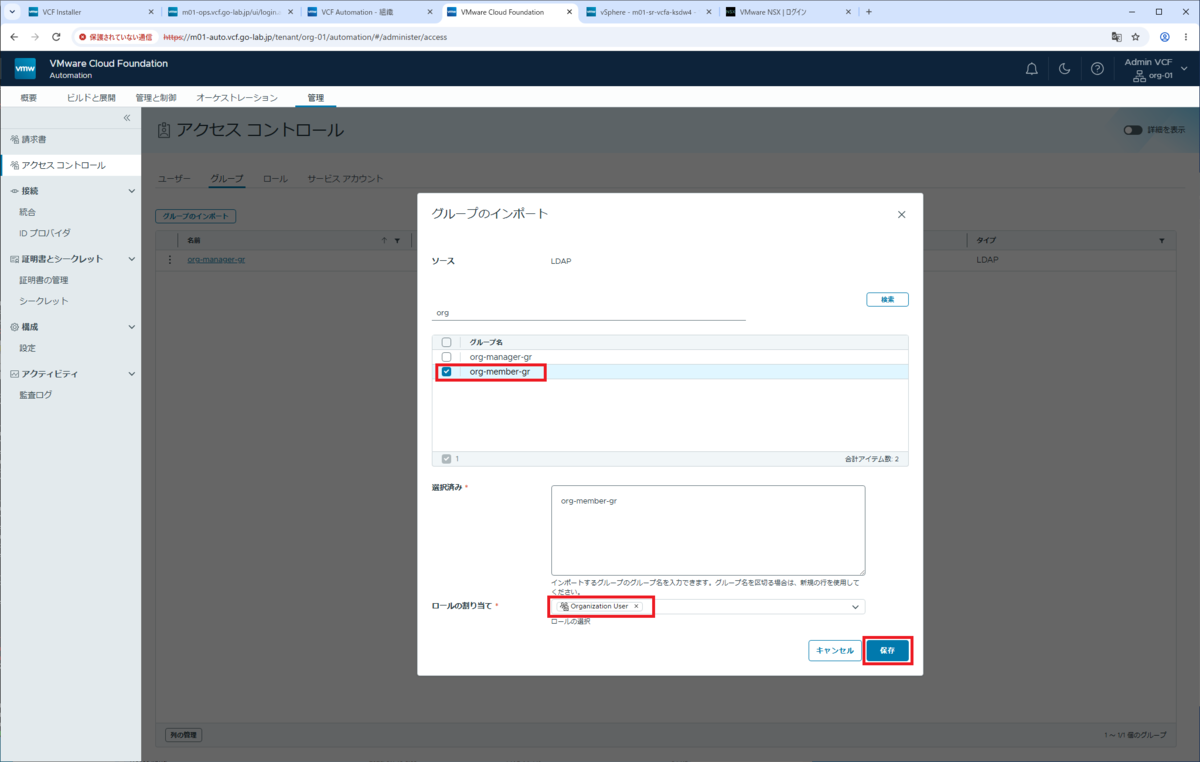
検索されたグループ名を選択し、ロールを選択して「保存」をクリックします。
- グループ名:org-manager-gr
- ロールの割り当て:Organization Administrator
もういちど、「グループのインポート」をクリックします。
「org」と入力して、「検索」をクリックします。
2つめのグループ名を選択し、ロールを選択して「保存」をクリックします。
- グループ名:org-member-gr
- ロールの割り当て:Organization User
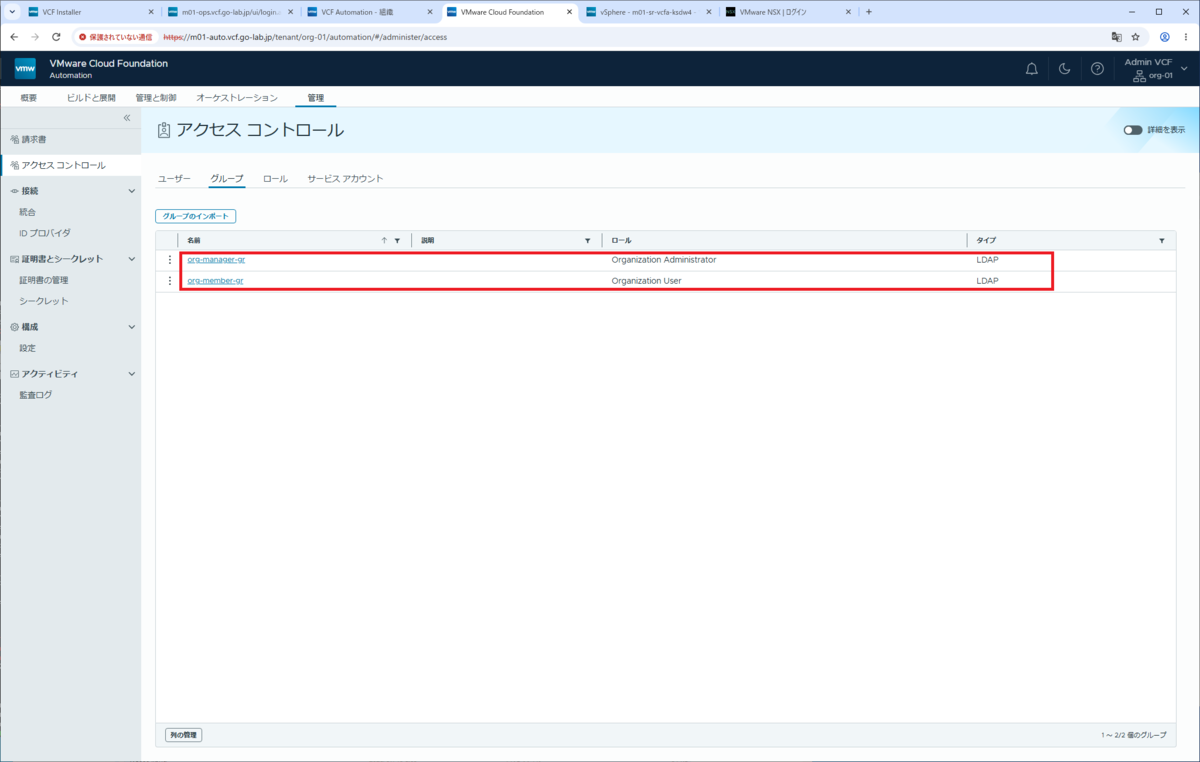
2つのグループに、組織のロールが割り当てられたことを確認します。
5. AD ユーザーでのログイン確認
それぞれのロールを割り当てられたユーザで、ログイン確認しておきます。
5-1. AD ユーザーでのログイン(Organization Administrator)
まず、現在のユーザーからログアウトします。
画面右上のユーザー名 →「ログアウト」をクリックします。
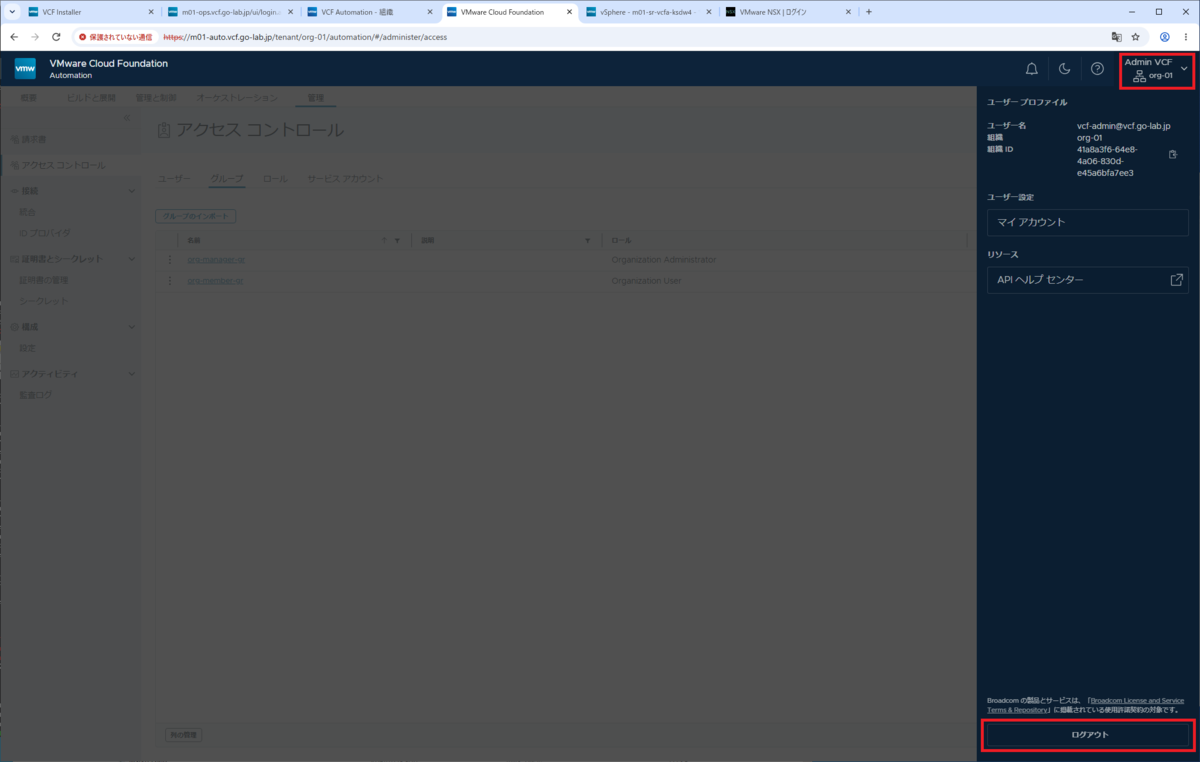
「ログアウト」をクリックします。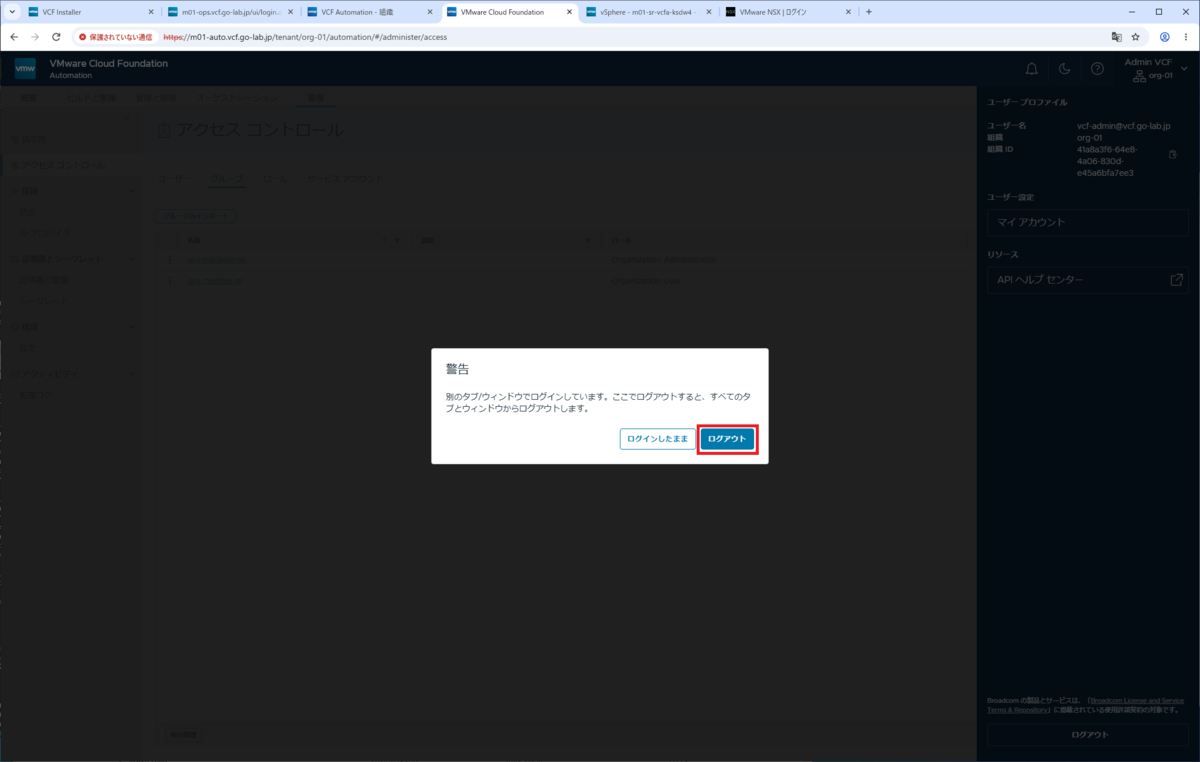
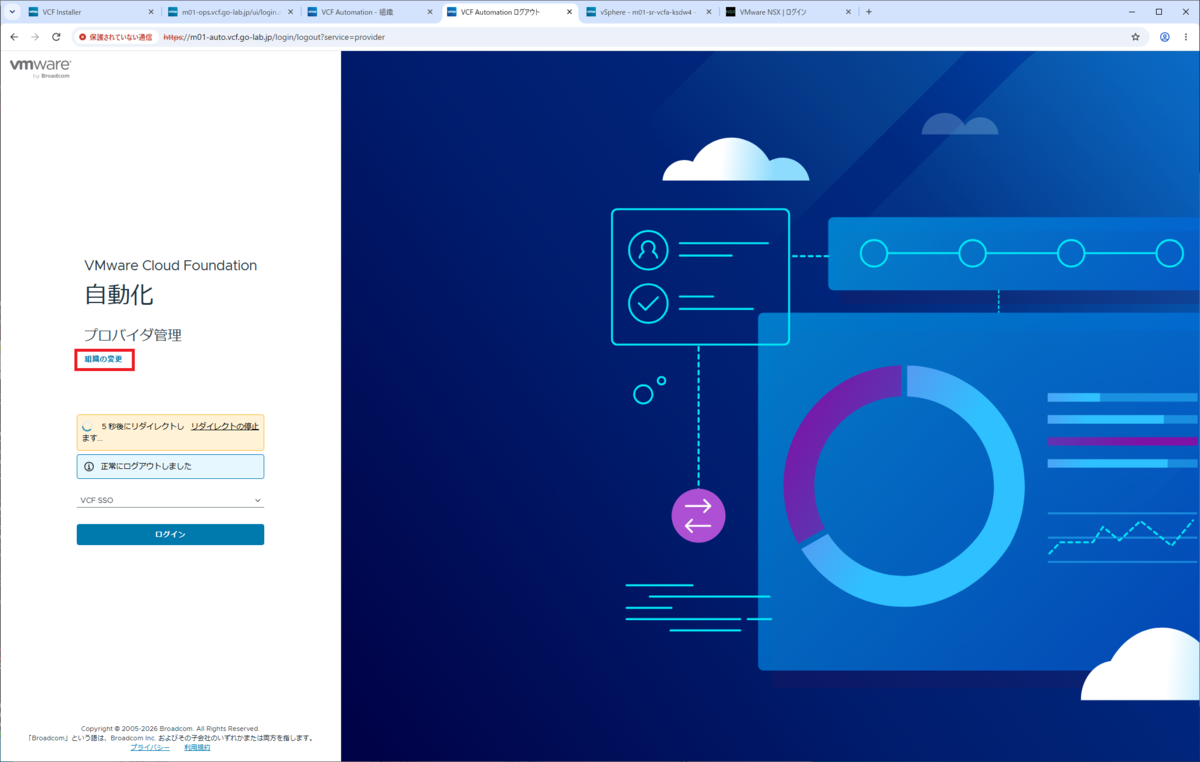
ログイン画面に戻るので、「組織の変更」をクリックします。
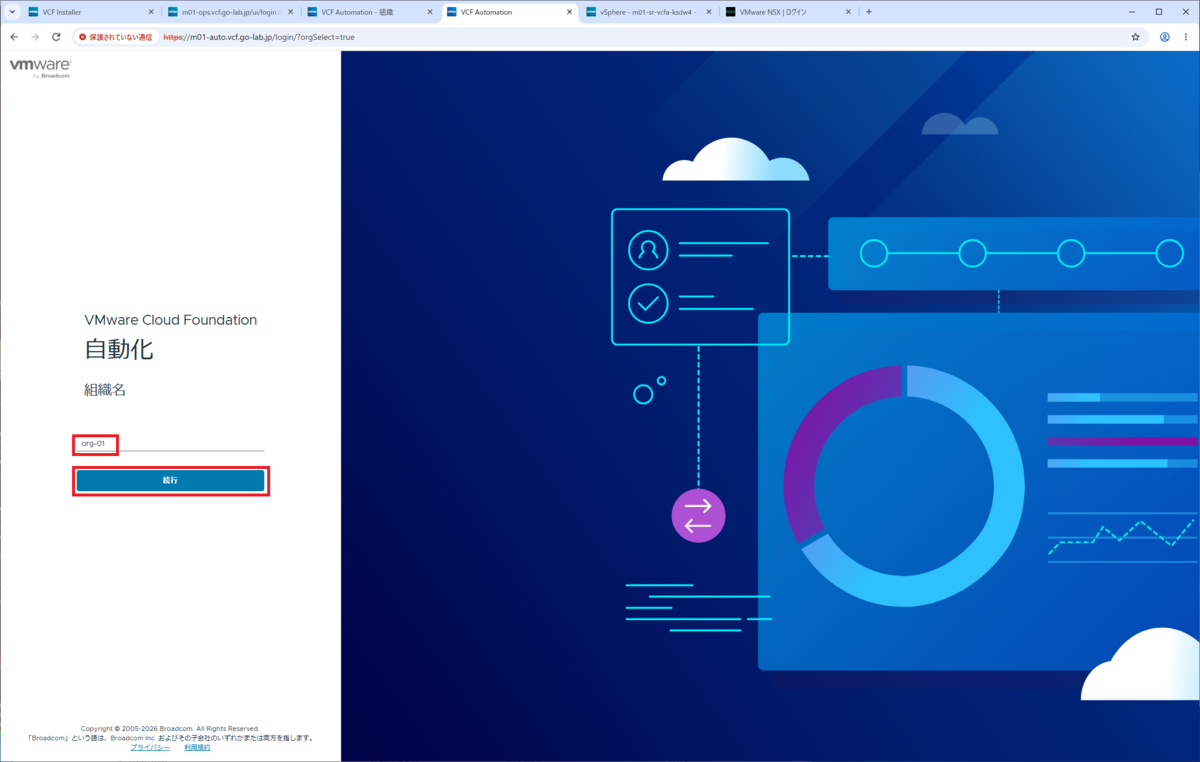
組織名を入力して、「続行」をクリックします
- 組織名:org-01
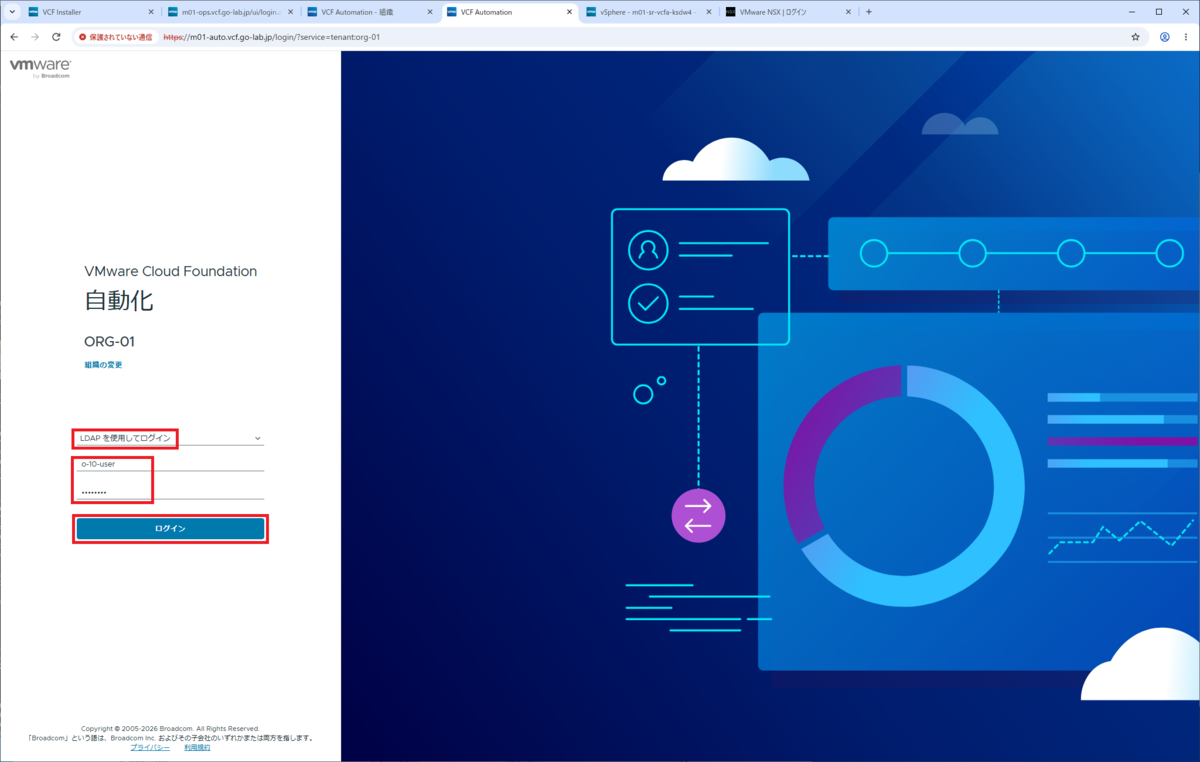
Organization Administrator ロールを割り当てた AD グループに所属しているユーザーの名前とパスワードを入力して、「ログイン」をクリックします。
- ログイン方法:LDAP を使用してログイン
- ユーザー名:o-10-user
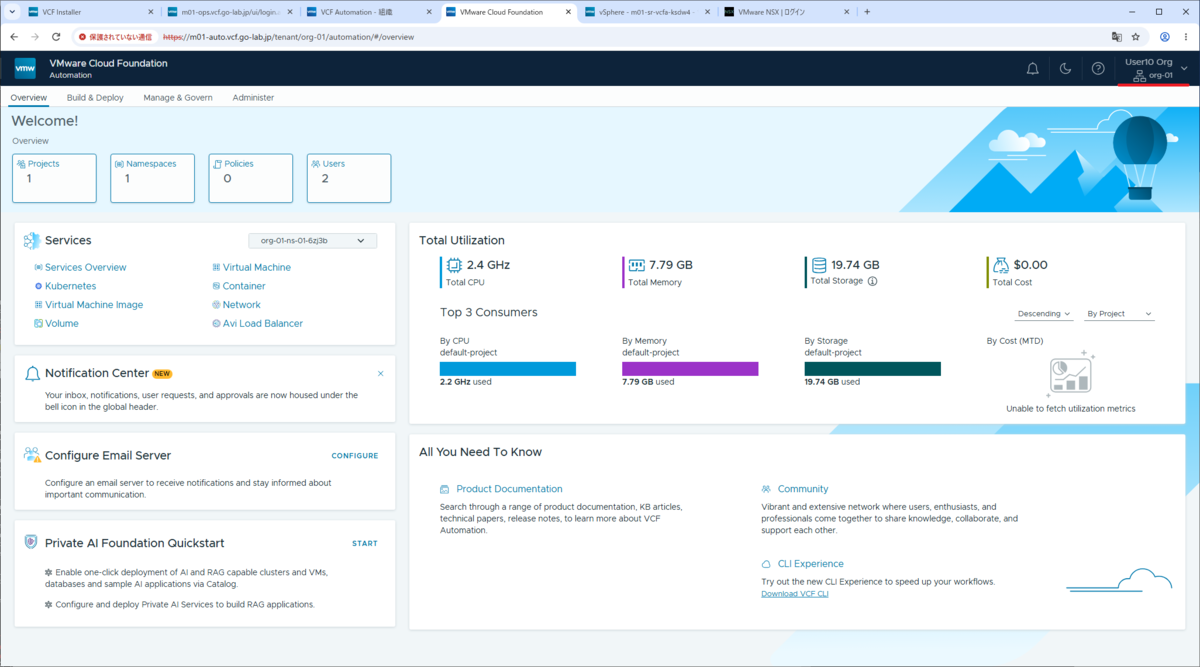
組織ポータルにログインでき、Organization Administrator ロールにより、多くのメニューが表示されていることが確認できます。このユーザーでは初回ログインなので、表示言語は英語になっています。
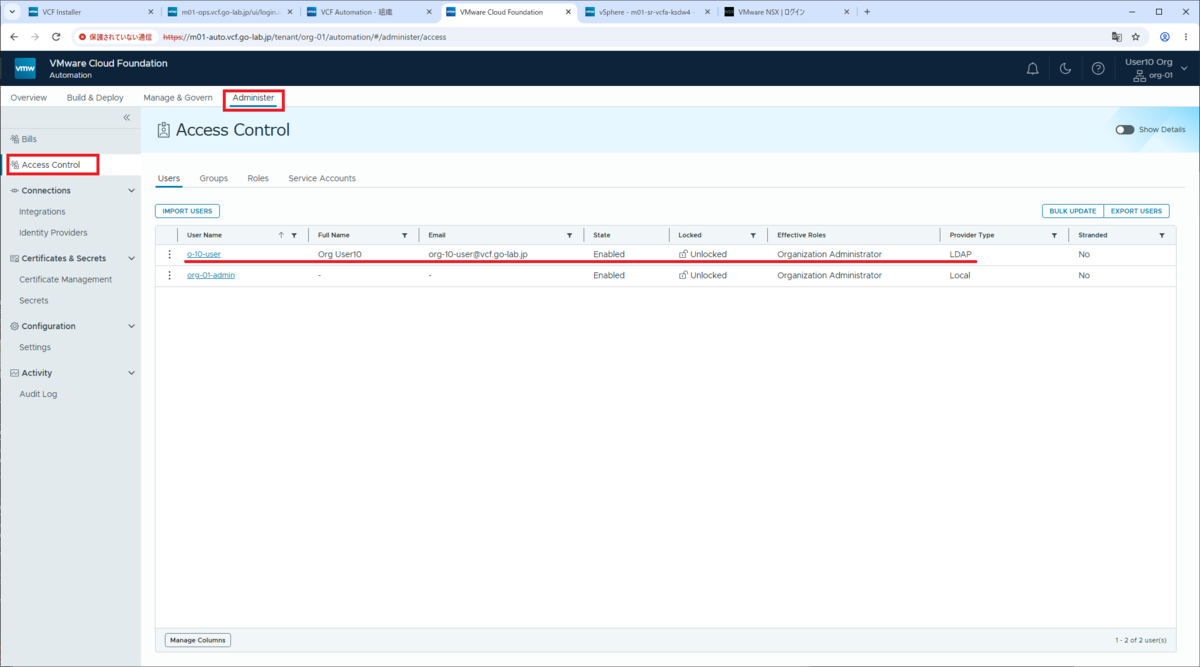
「Administer」タブ →「Access Control」→「Users」タブを開くと、ログインした AD ユーザーが自動的にインポートされたことが確認できます。
5-2. AD ユーザーでのログイン(Organization User)
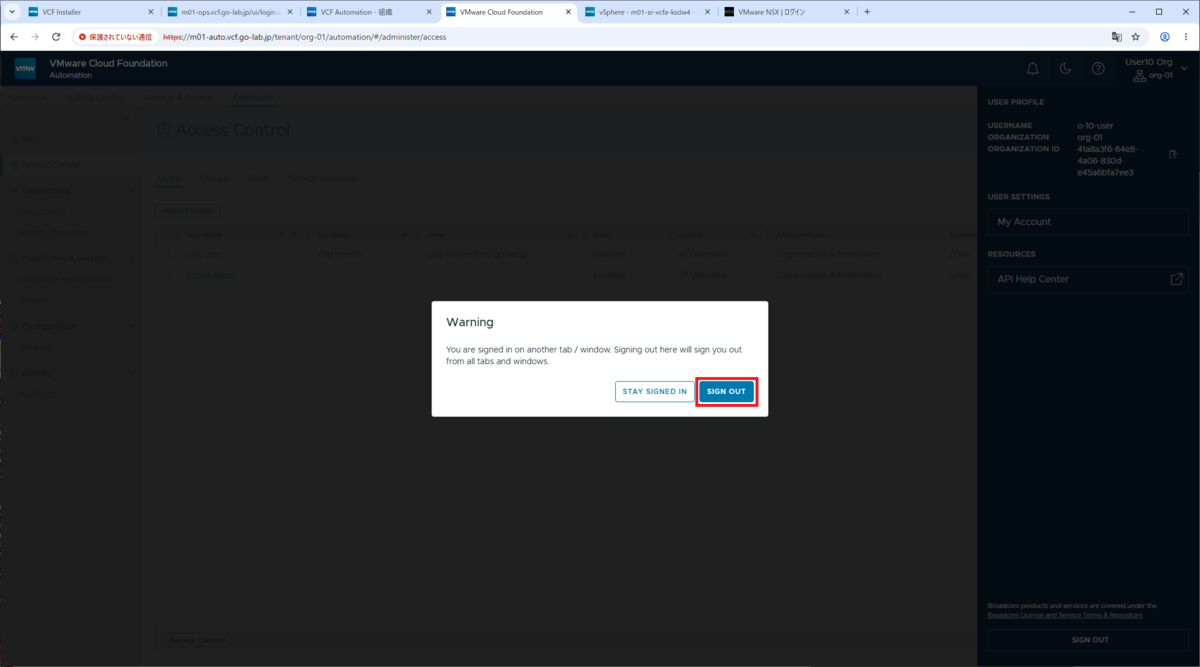
いったん、組織ポータルからログアウト(SIGN OUT)します。
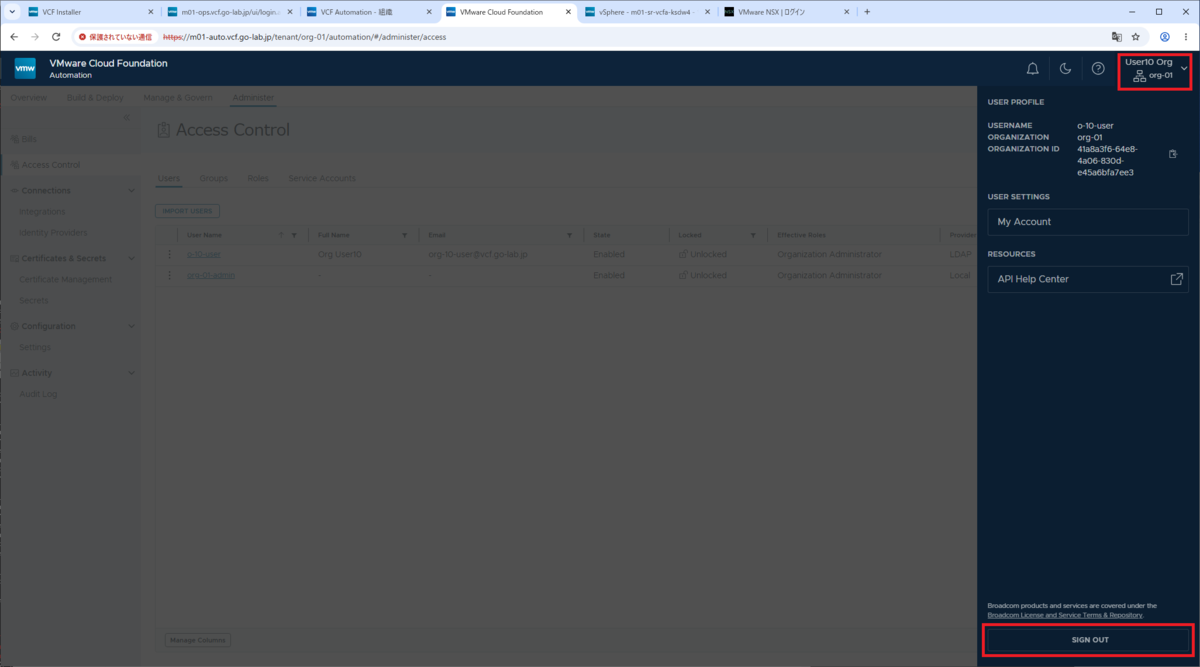
「SIGN OUT」をクリックします。
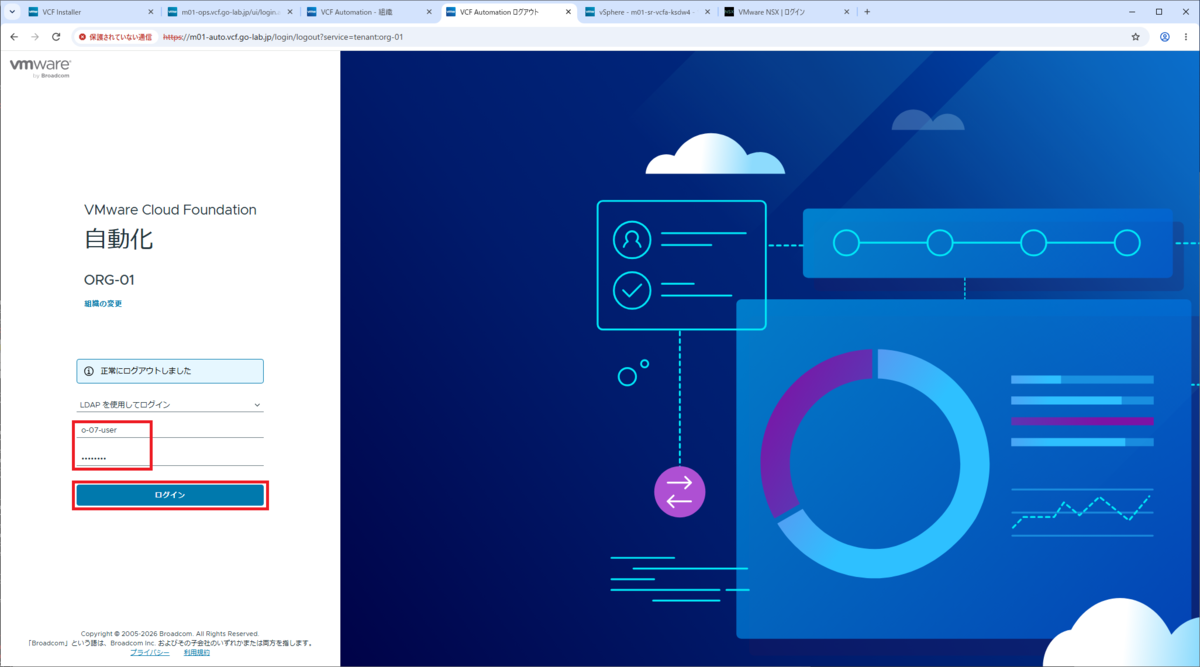
Organization User ロールを割り当てた AD グループに所属しているユーザーの名前とパスワードを入力して、「ログイン」をクリックします。
- ログイン方法:LDAP を使用してログイン
- ユーザー名:o-07-user
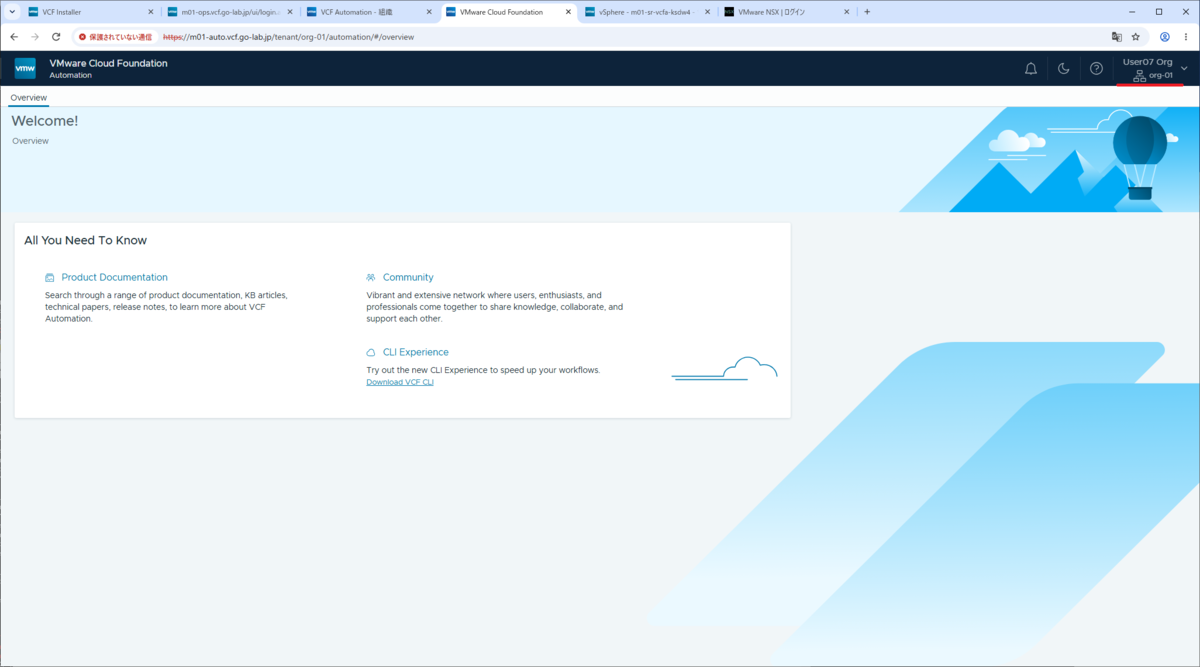
組織ポータルにログインできましたが、下記のように「Overview」タブのみが表示されています。これは、権限が少ない Organization User ロールが割り当てられており、プロジェクトの権限も未割り当てであるためです。
つづく。
